DPO PARTAGE
Pas de résultat
Voir tous les résultats
  • Se connecter
  • Accueil
    • Tous
    • Droit à l'effacement
    • droit à l'image
    • Droit à l'oubli
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    Lunettes connectées : ce que la CNIL recommande

    Lunettes connectées : ce que la CNIL recommande

    Illustration of data access vs portability rights in a professional setting

    Portabilité vs droit d’accès : ce que chacun donne

    Messagerie professionnelle avec accès de l'employeur aux mails

    Messagerie professionnelle : accès de l’employeur aux mails

    Calendar representing the GDPR response deadline of one month

    Délai de réponse RGPD : un mois à partir de quand ?

    Form for data rectification request in compliance with RGPD

    Droit de rectification RGPD : répondre à une demande

    Interface d'un ordinateur sur la gestion des données dans un bureau moderne

    Principe d’exactitude RGPD : garder ses donnees a jour

    Classroom in a music school illustrating RGPD data handling for minors

    RGPD école de musique : inscriptions, mineurs, photos

    gestion des CV

    RGPD RH : la gestion des CV qui peut coûter 450 000 euros

    gérer droit d'accès RGPD

    Droit d’accès du salarié à ses données RH

  • Cybersécurité
    • Tous
    • Cyberattaque
    • phishing ou hameçonnage
    • Sécurité
    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille PHP2Shell : la réaction attendue du DPO

    Sécuriser vos communications

    Deux failles critiques dans PHP : correctif d’urgence et appel à isoler les sites non corrigés- PHP2Shell

    Espace de travail moderne avec un accent sur la cybersécurité et l'eMudhra.

    Huit autorités de certification eMudhra compromises : correctifs en urgence bien au-delà des navigateurs

    cles KEOPASS

    KeoPass : la clé biométrique française face à ses concurrents

    Caméras connectées : qui regarde ce qu'elles voient ?

    Caméras connectées : qui regarde ce qu’elles voient ?

    Agents IA : quand un test devient une vraie intrusion

    Agents IA : quand un test devient une vraie intrusion

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    Agent IA autonome illustrant l'incident OpenAI et Hugging Face

    Agent IA autonome : l’incident OpenAI et Hugging Face révèle une nouvelle menace

    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille Januscape (CVE-2026-53359) : la crise OVHcloud rappelle vos obligations de sécurité

  • Trouver un DPO
  • Secteurs d’activité
    • Tous
    • Assurance et assimilé
    • Avocat
    • Collectivité territoriale
    • Commissaire aux comptes
    • Communes / Mairies
    • CSE et RGPD
    • ecommerce
    • expert comptable
    • Officines Pharmaceutiques
    • Ressource humaine
    • Services Sociaux
    • Site Internet
    • SPST
    • télétravail
    audit RGPD SPST

    SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense

    audit RGPD SPST

    AI Act et SPST : ce qui est reporté, et ce qui s’applique déjà

    audit RGPD SPST

    Archiver ou numériser les dossiers médicaux chez un prestataire : ce que la CNIL a répondu

    audit RGPD SPST

    Échanges avec le contrôle médical : ce que le décret du 28 avril 2026 change pour le registre des SPST

    audit RGPD SPST

    Préconisations du médecin du travail : depuis le 9 septembre, votre dossier devient une preuve

    Accès au dossier médical

    Droit d’accès RGPD en SPST face à un litige prud’homal

  • Contact
Pas de résultat
Voir tous les résultats
DPO PARTAGE
Pas de résultat
Voir tous les résultats
Accueil Secteurs d'activité Communes / Mairies

DPO obligatoire mairies : Comprendre les Défis RGPD pour les Mairies Françaises : Le Cas Épineux des Droits des Administrés

Par Laurent de Cavel - DPO
7 mars 2026
dans Communes / Mairies, Secteurs d'activité
Temps de lecture : 7 minutes
0
DPO obligatoire mairie, conformité RGPD

DPO obligatoire mairie

A lire aussi sur DPO PARTAGE

SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense

AI Act et SPST : ce qui est reporté, et ce qui s’applique déjà

Archiver ou numériser les dossiers médicaux chez un prestataire : ce que la CNIL a répondu

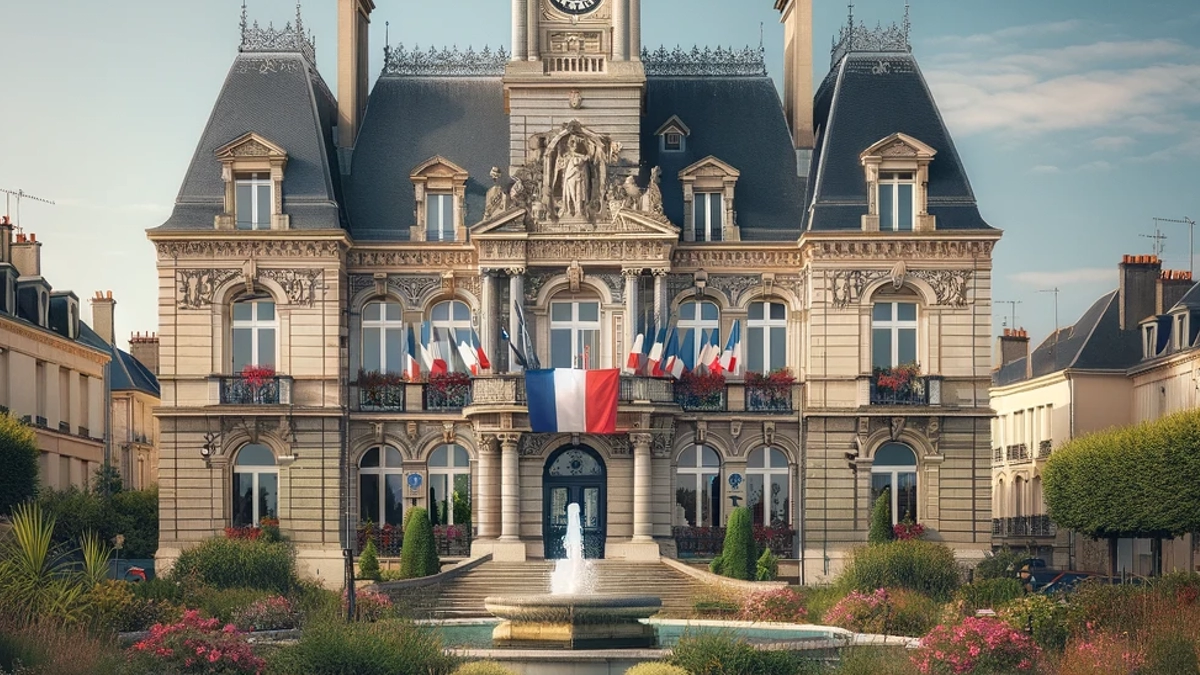
Dans le paysage changeant de la protection des données personnelles, les mairies françaises font face à un défi de taille : le respect des droits des administrés dans le cadre du Règlement Général sur la Protection des Données (RGPD). Ce défi, bien que technique et juridique dans sa nature, revêt une dimension très concrète et terre à terre lorsqu’il s’agit de l’interaction quotidienne avec les citoyens et la conformité RGPD de la mairie.

Un Cadre Légal Renforcé, Une Sensibilisation Accrue

Depuis l’entrée en vigueur du RGPD, les collectivités territoriales, y compris les mairies, doivent non seulement gérer les données personnelles avec une extrême prudence mais aussi informer clairement les citoyens sur l’utilisation de ces données. L’augmentation significative des plaintes reçues par la CNIL en 2018, principalement concernant l’exercice des droits des administrés, témoigne de cette sensibilisation accrue du public et de la nécessité pour les mairies de répondre efficacement à ces préoccupations​​.

Il n’est plus possible de communiquer les coordonnées du propriétaire du terrain ou de la maison qui semble vide depuis x temps. Même si ce schéma est rare dans les grandes villes, il est une habitude dans les communes de +/- 500 administrés qui représente environs 50% des plus de 35.200 communes.

Des Scénarios du Quotidien

Imaginons un scénario typique : un citoyen se rend à la mairie pour s’inscrire sur les listes électorales. Il remplit un formulaire, fournissant des informations personnelles. Ici, la mairie doit non seulement sécuriser ces données, mais aussi informer le citoyen sur la façon dont ses données seront utilisées, la durée de conservation, et comment il peut exercer ses droits RGPD, tels que le droit d’accès, de rectification ou d’effacement, même si la loi vient à l’encontre de certaines possibilités qu’offre le RGPD.

Des Difficultés Pratiques

La mise en œuvre pratique de ces obligations peut s’avérer complexe. Les mairies doivent souvent jongler entre les ressources limitées et la nécessité de mettre en place des systèmes d’information robustes pour gérer les demandes des administrés. Un manque de clarté dans l’information fournie ou l’absence de procédures en ligne adaptées peuvent entraîner des frustrations et des incompréhensions de la part des citoyens.

Le Risque de Sanctions et de Perte de Confiance

Les enjeux vont au-delà des aspects techniques et juridiques. Il y a un risque réel de sanctions par la CNIL en cas de non-conformité. De plus, une gestion inadéquate des données personnelles peut entraîner une perte de confiance des citoyens envers leur mairie, ce qui est préjudiciable dans une relation qui doit se baser sur la transparence et la confiance.

Une maire, un DPO désigné !

Sur les 95,213 structures ayant déclaré un Délégué à la Protection des Données (DPO), envriron 20,700 sont des mairies. En tenant compte d’une marge d’erreur de +10%, cela suggère qu’au maximum environ 22,799 mairies auraient déclaré un DPO. Or, avec un total de plus de 35,200 mairies en France, cela indique qu’eau moins 12,000 mairies n’auraient toujours pas déclaré de DPO.

Les Implications de cette Lacune

Cette situation soulève plusieurs points de réflexion :

  1. Manque de Conformité au RGPD: L’absence de déclaration d’un DPO dans plus d’un tiers des mairies françaises souligne une lacune importante en termes de conformité au RGPD. Le DPO joue un rôle crucial dans le conseil, la surveillance, et la mise en œuvre des politiques de protection des données au sein des institutions.
  2. Risques Accrus pour les Administrés: Sans un DPO dédié, les mairies sont potentiellement plus vulnérables aux violations de données et moins équipées pour gérer les droits des administrés de manière conforme. Cela peut affecter directement la confiance des citoyens dans la manière dont leurs données sont gérées.
  3. Défis et Priorités Variables: Ce constat suggère également que malgré les efforts de sensibilisation et les obligations légales, la mise en œuvre du RGPD peut varier considérablement d’une mairie à l’autre, reflétant des différences en termes de ressources, de priorités, ou de sensibilisation aux enjeux de la protection des données.
  4. Nécessité d’une Action Concertée: Cela appelle à une action plus concertée, tant au niveau national que local, pour promouvoir la nomination de DPOs et renforcer la conformité au RGPD dans toutes les mairies. Des initiatives de formation, d’accompagnement et de partage de bonnes pratiques pourraient être bénéfiques pour combler ce déficit.

Conformité RGPD mairie

DPO PARTAGE offre un service de Délégué à la Protection des Données (DPO) mutualisé, adapté particulièrement aux besoins des mairies, y compris celles ayant des ressources limitées ou une faible population, pour une conformité RGPD de votre mairie. Ce service représente une solution efficace pour les communes qui cherchent à se conformer au Règlement Général sur la Protection des Données (RGPD) sans les coûts et les contraintes associés à l’embauche d’un DPO à temps plein.

Avantages de DPO PARTAGE pour les Mairies :

  1. Expertise et Conformité au RGPD : DPO PARTAGE apporte une expertise spécialisée en matière de protection des données, essentielle pour naviguer dans le cadre complexe du RGPD.
  2. Solution Économique : Le modèle mutualisé permet de répartir les coûts entre plusieurs mairies, rendant le service plus abordable, particulièrement pour les petites communes.
  3. Gestion Centralisée des Données : DPO PARTAGE peut gérer les données de plusieurs communes de manière centralisée, garantissant une uniformité dans les pratiques de conformité et dans la gestion des risques.
  4. Formation et Sensibilisation : En plus de la gestion des données, DPO PARTAGE peut offrir des formations et des séances de sensibilisation pour les employés des mairies, renforçant ainsi la culture de la protection des données au sein de l’administration.
  5. Support Continu et Mise à Jour des Pratiques : Avec l’évolution constante des lois et des technologies, avoir un DPO dédié via DPO PARTAGE assure que les mairies restent à jour sur les meilleures pratiques en matière de protection des données.

Candidature de DPO PARTAGE pour votre Mairie :

Si votre mairie est intéressée par ces services, DPO PARTAGE peut commencer par une évaluation des besoins spécifiques de votre commune en matière de protection des données. Cela comprendra une analyse des traitements de données actuels, l’identification des risques potentiels, et la proposition d’un plan d’action personnalisé pour garantir la conformité au RGPD.

Contacter DPO PARTAGE au 01 83 64 42 98 pour toutes vos questions ou le Formulaire de contact

Nous contacter

En choisissant DPO PARTAGE, votre mairie bénéficiera non seulement de l’expertise nécessaire pour se conformer aux réglementations, mais aussi d’une approche proactive pour protéger les données des administrés, renforçant ainsi la confiance et la transparence avec le public.

A lire aussi sur le meme sujet :

  • Droits des personnes RGPD : les 8 droits a connaitre
  • Conformité RGPD : tout comprendre et agir concrètement pour mettre votre organisation en conformité
  • Attestation de conformité RGPD : Le guide complet pour obtenir et comprendre votre attestation de conformité (2026)
Tweet239Partage67
Article précédent

Gestion des e-mails professionnels dans le cadre du RGPD : Comprendre la durée de conservation

Article suivant

Violation Majeure de Données Chez Welltok : 8,5 Millions de Patients Américains Affectés

Laurent de Cavel - DPO

DPO EXTERNALISE - Disponible du Lundi au Samedi - Contactez nous au 01 83 64 42 98 ou par mail à contact@dpo-partage.fr DPO PARTAGE est le leader des DPO en données de santé et données sensibles. - Retrouvez-nous sur Google News - Membre DPO FRANCE

Related Articles

audit RGPD SPST
SPST

SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense

11 octobre 2026
audit RGPD SPST
SPST

AI Act et SPST : ce qui est reporté, et ce qui s’applique déjà

10 octobre 2026
audit RGPD SPST
SPST

Archiver ou numériser les dossiers médicaux chez un prestataire : ce que la CNIL a répondu

9 octobre 2026
audit RGPD SPST
SPST

Échanges avec le contrôle médical : ce que le décret du 28 avril 2026 change pour le registre des SPST

7 octobre 2026
audit RGPD SPST
SPST

Préconisations du médecin du travail : depuis le 9 septembre, votre dossier devient une preuve

4 octobre 2026
Accès au dossier médical
SPST

Droit d’accès RGPD en SPST face à un litige prud’homal

3 octobre 2026
Article suivant
Violation Données Chez Welltok

Violation Majeure de Données Chez Welltok : 8,5 Millions de Patients Américains Affectés

Directive NIS 2

Introduction à la Directive NIS2

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

Articles recommandés

Illustration d'un bureau moderne sur la protection des données personnelles

Adresse IP donnée personnelle : ce que dit la jurisprudence

22 juillet 2026
Durée de Conservation pour les Sauvegarde

Pourquoi Définir une Durée de Conservation pour les Sauvegardes de Données est Essentiel dans le Contexte du RGPD

7 mars 2026
Force Probante des documents de santé

Référentiel Force Probante des documents de santé – ANS

7 mars 2026

Articles populaires

  • Sécuriser vos communications

    Deux failles critiques dans PHP : correctif d’urgence et appel à isoler les sites non corrigés- PHP2Shell

    1000 Partages
    Partage 400 Tweet 250
  • Arnaques Vinted : le guide complet de toutes les escroqueries qui sévissent en 2026

    1711 Partages
    Partage 684 Tweet 428
  • Huit autorités de certification eMudhra compromises : correctifs en urgence bien au-delà des navigateurs

    985 Partages
    Partage 394 Tweet 246
  • Fausse convocation de la « Brigade de protection des Mineurs » : anatomie d’une arnaque bien rodée

    1197 Partages
    Partage 479 Tweet 299
  • Le Full Self Driving (FSD) – Tesla, et aussi Mercedes, BMW et autres marques

    981 Partages
    Partage 392 Tweet 245
DPO PARTAGE DPO externalisé

DPO Partage se positionne comme un acteur clé dans le domaine de la protection des données personnelles, en offrant une gamme complète de services axés sur le Règlement Général sur la Protection des Données (RGPD). Notre structure fournit des informations régulières et pointues sur les dernières évolutions et exigences du RGPD, ce qui en fait une ressource précieuse pour les entreprises soucieuses de se conformer à la législation.

Faites appel à DPO PARTAGE pour votre conformité RGPD.
Contactez nous au 01 83 64 42 98
En savoir plus »

Articles récents

  • EN 18286 : lire l’annexe ZA avant de revendiquer la présomption de conformité
  • L’agent (IA) ne fait pas le bonheur !
  • Enquête RGPD SPST 2026 et 2027
  • Faille PHP2Shell : la réaction attendue du DPO
  • Amendes RGPD : le CEPD place la réaction de l’organisme au centre de la décision

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
SITE AUDITÉRGPDAudit automatiséby DPO-FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Ravi de vous revoir"

Connectez-vous avec votre compte

Mot de passe oublié ?

Retrieve your password

Please enter your username or email address to reset your password.

Se connecter
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

Pas de résultat
Voir tous les résultats
  • Accueil
  • Cybersécurité
  • Trouver un DPO
  • Secteurs d’activité
  • Contact

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD