DPO PARTAGE
Pas de résultat
Voir tous les résultats
  • Se connecter
  • Accueil
    • Tous
    • Droit à l'effacement
    • droit à l'image
    • Droit à l'oubli
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    Lunettes connectées : ce que la CNIL recommande

    Lunettes connectées : ce que la CNIL recommande

    Illustration of data access vs portability rights in a professional setting

    Portabilité vs droit d’accès : ce que chacun donne

    Messagerie professionnelle avec accès de l'employeur aux mails

    Messagerie professionnelle : accès de l’employeur aux mails

    Calendar representing the GDPR response deadline of one month

    Délai de réponse RGPD : un mois à partir de quand ?

    Form for data rectification request in compliance with RGPD

    Droit de rectification RGPD : répondre à une demande

    Interface d'un ordinateur sur la gestion des données dans un bureau moderne

    Principe d’exactitude RGPD : garder ses donnees a jour

    Classroom in a music school illustrating RGPD data handling for minors

    RGPD école de musique : inscriptions, mineurs, photos

    gestion des CV

    RGPD RH : la gestion des CV qui peut coûter 450 000 euros

    gérer droit d'accès RGPD

    Droit d’accès du salarié à ses données RH

  • Cybersécurité
    • Tous
    • Cyberattaque
    • phishing ou hameçonnage
    • Sécurité
    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille PHP2Shell : la réaction attendue du DPO

    Sécuriser vos communications

    Deux failles critiques dans PHP : correctif d’urgence et appel à isoler les sites non corrigés- PHP2Shell

    Espace de travail moderne avec un accent sur la cybersécurité et l'eMudhra.

    Huit autorités de certification eMudhra compromises : correctifs en urgence bien au-delà des navigateurs

    cles KEOPASS

    KeoPass : la clé biométrique française face à ses concurrents

    Caméras connectées : qui regarde ce qu'elles voient ?

    Caméras connectées : qui regarde ce qu’elles voient ?

    Agents IA : quand un test devient une vraie intrusion

    Agents IA : quand un test devient une vraie intrusion

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    Agent IA autonome illustrant l'incident OpenAI et Hugging Face

    Agent IA autonome : l’incident OpenAI et Hugging Face révèle une nouvelle menace

    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille Januscape (CVE-2026-53359) : la crise OVHcloud rappelle vos obligations de sécurité

  • Trouver un DPO
  • Secteurs d’activité
    • Tous
    • Assurance et assimilé
    • Avocat
    • Collectivité territoriale
    • Commissaire aux comptes
    • Communes / Mairies
    • CSE et RGPD
    • ecommerce
    • expert comptable
    • Officines Pharmaceutiques
    • Ressource humaine
    • Services Sociaux
    • Site Internet
    • SPST
    • télétravail
    audit RGPD SPST

    SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense

    audit RGPD SPST

    AI Act et SPST : ce qui est reporté, et ce qui s’applique déjà

    audit RGPD SPST

    Archiver ou numériser les dossiers médicaux chez un prestataire : ce que la CNIL a répondu

    audit RGPD SPST

    Échanges avec le contrôle médical : ce que le décret du 28 avril 2026 change pour le registre des SPST

    audit RGPD SPST

    Préconisations du médecin du travail : depuis le 9 septembre, votre dossier devient une preuve

    Accès au dossier médical

    Droit d’accès RGPD en SPST face à un litige prud’homal

  • Contact
Pas de résultat
Voir tous les résultats
DPO PARTAGE
Pas de résultat
Voir tous les résultats
Accueil Actualités et DPO externalisé

Pseudonymisation : technique de sécurité et minimisation

Par Sophie LHEMON
22 juillet 2026
dans Actualités et DPO externalisé, Anonymisation, Pseudonymisation, RGPD, Sécurité
Temps de lecture : 5 minutes
0
Pseudonymisation in data protection and privacy management

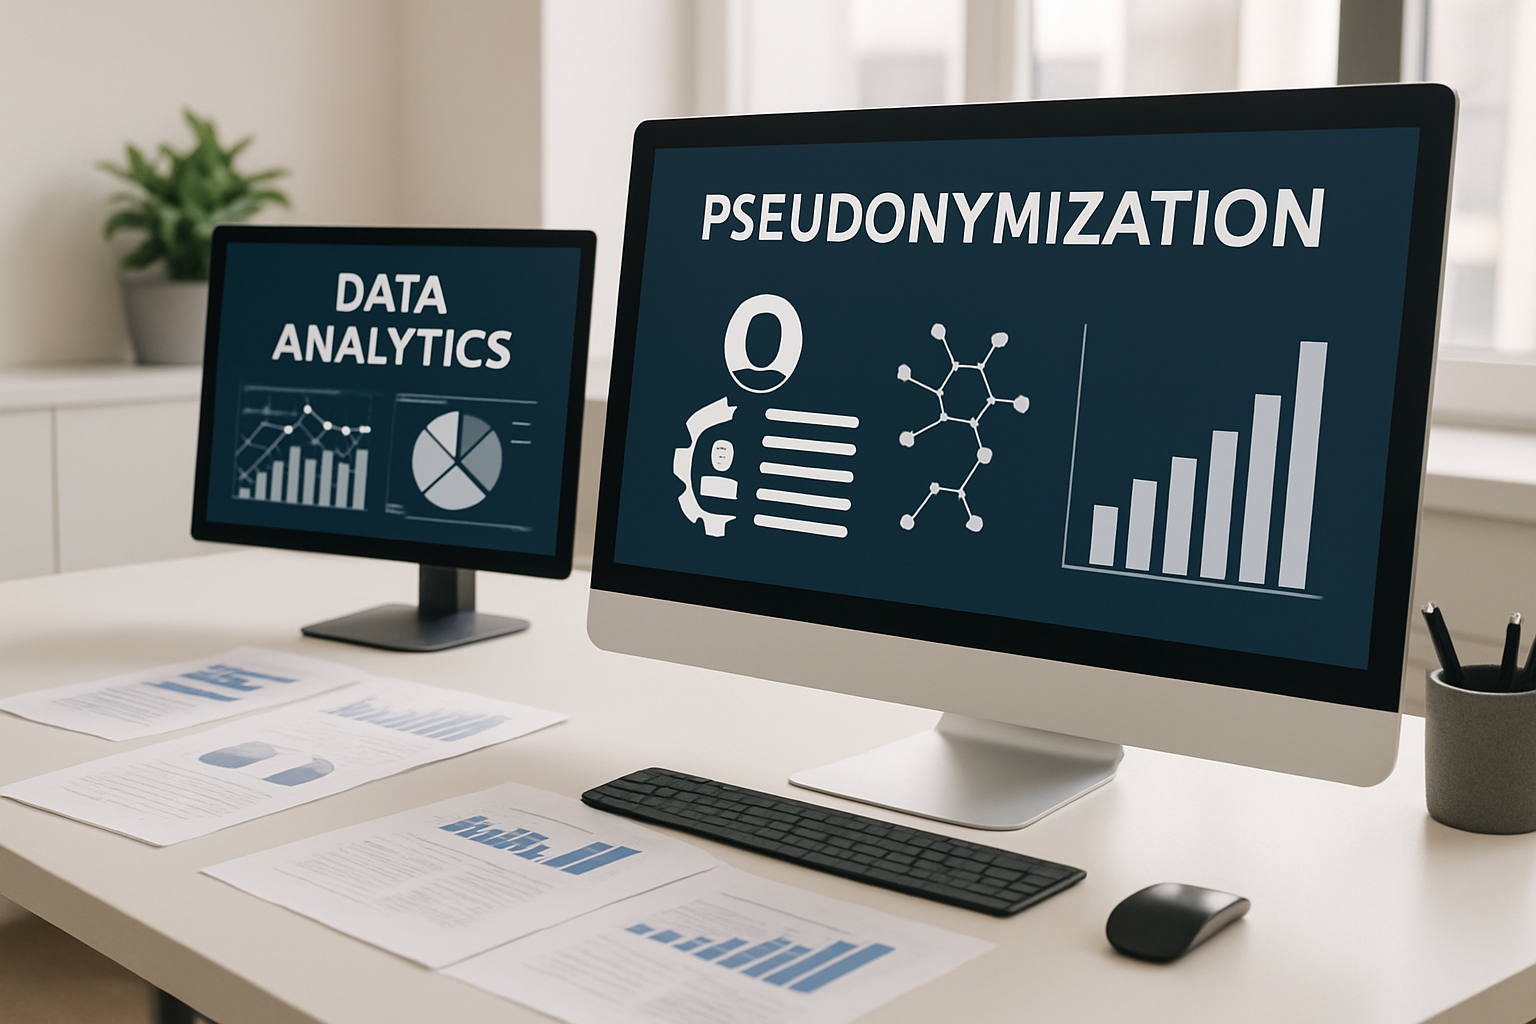
Illustration of pseudonymisation techniques in a modern office setting.

Sommaire

Toggle
  • Qu’est-ce que la pseudonymisation, concrètement ?
  • Pseudonymisation ou anonymisation : quelle différence ?
  • Que protège vraiment la pseudonymisation ?
  • Comment la mettre en place en pratique ?
  • FAQ

La pseudonymisation figure noir sur blanc dans le RGPD, aux articles 25 et 32. Elle remplace les identifiants directs par des pseudonymes, tout en gardant une clé de correspondance stockée à part. Résultat : la donnée reste exploitable pour vos analyses, mais devient bien plus difficile à rattacher à une personne. Attention à ne pas confondre. Une donnée pseudonymisée n’est pas anonyme. Elle demeure une donnée personnelle, soumise à l’intégralité de vos obligations.

A lire aussi sur DPO PARTAGE

L’agent (IA) ne fait pas le bonheur !

Enquête RGPD SPST 2026 et 2027

Formation RGPD : une mesure de l’article 32, pas un extra

Qu’est-ce que la pseudonymisation, concrètement ?

L’article 4.5 du RGPD la définit précisément. C’est un traitement qui empêche d’attribuer une donnée à une personne sans recourir à une information supplémentaire.

En clair, vous séparez la donnée utile de l’élément qui identifie. Le nom devient un code. L’adresse email devient un jeton. La table de correspondance, elle, part dans un espace chiffré à accès restreint.

La clé de correspondance concentre tout le risque. Traitez-la comme votre actif le plus sensible : accès nominatif, journalisation, sauvegarde chiffrée et séparée.

L’intérêt : garder des statistiques ou un suivi client fiables, sans exposer l’identité. Voici ce que cela donne sur une fiche type.

ChampAvantAprès pseudonymisation
NomMarie DupontUSR-4821
Emailmarie.d@exemple.frJeton aléatoire
Clé de correspondanceAucuneStockée à part, chiffrée

Les champs analytiques, eux, restent intacts. Vous conservez l’âge, la région ou l’historique d’achat, sans le nom en clair.

Pseudonymisation ou anonymisation : quelle différence ?

La distinction tient en un mot : la réversibilité. La pseudonymisation se remonte avec la clé. L’anonymisation, jamais.

Une donnée anonymisée sort du champ du RGPD, car plus personne ne peut identifier l’individu. Une donnée pseudonymisée y reste, car le lien existe toujours quelque part.

  • Pseudonymisation : réversible, reste une donnée personnelle, toutes les obligations s’appliquent.
  • Anonymisation : irréversible, sort du RGPD, plus aucune réidentification possible.

Un exemple parle de lui-même. Remplacer un nom par le code USR-4821 relève de la pseudonymisation. Agréger mille profils en une seule statistique sans détail individuel relève, lui, de l’anonymisation. La différence de valeur, en cas de fuite, est énorme.

Le Conseil d’État l’a confirmé : tant que le risque de réidentification n’est pas négligeable, la donnée reste protégée. Ne présentez donc jamais une base pseudonymisée comme anonyme dans vos documents.

Que protège vraiment la pseudonymisation ?

Elle agit sur deux leviers du RGPD. D’abord la sécurité, exigée par l’article 32. Ensuite la minimisation, l’un des grands principes du RGPD.

Elle sert aussi la protection dès la conception. Limiter d’emblée les données identifiantes accessibles réduit la surface d’exposition de chaque service.

Son intérêt se voit surtout lors d’une fuite. Si un attaquant exfiltre une base pseudonymisée sans la clé, il récupère des codes inexploitables. L’impact réel chute fortement.

Concrètement, une base de codes seuls a une valeur quasi nulle pour un attaquant. C’est tout l’intérêt défensif de la démarche.

Cette réduction pèse dans votre analyse en cas de violation de données. Elle peut éviter une notification aux personnes quand le risque résiduel devient faible. Les règles à suivre sont détaillées par la CNIL.

Arbitrer entre pseudonymisation et anonymisation, choisir la bonne technique, documenter le tout : un accompagnement DPO externalisé pour sécuriser vos traitements vous fait gagner un temps précieux et évite les erreurs coûteuses.

Comment la mettre en place en pratique ?

Plusieurs techniques existent. Aucune n’est parfaite. Le choix dépend de vos usages et du niveau de risque visé.

  • Tokenisation : l’identifiant laisse place à un jeton sans lien mathématique avec l’original.
  • Hachage avec sel : un algorithme transforme la donnée, le sel bloque les tables précalculées.
  • Chiffrement : la clé permet de revenir à l’original, elle doit rester strictement isolée.

Trois règles valent pour toutes ces méthodes. Séparez physiquement la clé, restreignez les accès, tracez chaque consultation. Sans ces garde-fous, la mesure perd tout son sens.

Pensez enfin à décrire la mesure dans votre registre des traitements. Ce sujet devient critique pour les données de santé, où la réidentification expose à des conséquences lourdes.

FAQ

La pseudonymisation est-elle obligatoire ?

Le RGPD ne l’impose pas systématiquement. Il la cite comme mesure de sécurité et de minimisation recommandée. Pour un traitement à risque élevé, elle devient toutefois difficile à écarter. Votre analyse d’impact tranche au cas par cas selon la sensibilité des données concernées.

Une donnée pseudonymisée doit-elle figurer au registre ?

Oui. Elle reste une donnée personnelle. Le traitement s’inscrit donc au registre, avec la finalité, la base légale et les mesures de sécurité appliquées. Mentionner la pseudonymisation valorise votre démarche et documente concrètement le niveau de protection que vous avez retenu.

Le hachage suffit-il à pseudonymiser ?

Pas toujours. Un hachage sans sel reste vulnérable aux tables précalculées, surtout sur des données prévisibles comme un email. Ajoutez un sel, protégez la fonction, et vérifiez que la réidentification exige une information gardée séparément, idéalement hors de la base.

Peut-on rendre une base pseudonymisée anonyme ?

Oui, en supprimant définitivement la clé et tout moyen de réidentification, direct ou indirect. L’opération doit être irréversible et vérifiée. Tant qu’un lien subsiste, même chez un tiers, la base reste pseudonymisée, et donc pleinement soumise au RGPD.
Tags: anonymisation RGPDarticle 32 RGPDminimisation des donnéespseudonymisationsécurité des données
Tweet234Partage66
Article précédent

Purge RGPD : supprimer, anonymiser ou archiver ?

Article suivant

Liste noire clients : ce que le RGPD autorise

Sophie LHEMON

DPO dans le domaine de l'innovation. Passionnée par les nouvelles technologies, membre de DPO FRANCE.

Related Articles

L’agent (IA) ne fait pas le bonheur !
Actualités et DPO externalisé

L’agent (IA) ne fait pas le bonheur !

23 octobre 2026
enquête RGPD SPST 2026 et 2027
Actualités et DPO externalisé

Enquête RGPD SPST 2026 et 2027

23 octobre 2026
Formation RGPD : une mesure de l'article 32, pas un extra
Actualités et DPO externalisé

Formation RGPD : une mesure de l’article 32, pas un extra

22 octobre 2026
audit RGPD SPST
Actualités et DPO externalisé

Partenariats et conventions d’un SPST : qualifier les rôles avant de signer

8 octobre 2026
Core de Ghost local AI processing setup in a modern workspace
Actualités et DPO externalisé

Core de Ghost : ce que « local » ne dit pas

6 octobre 2026
audit RGPD SPST
Actualités et DPO externalisé

Candidats et droit à l’effacement : ce que la sanction de 300 000 euros change pour les SPST qui recrutent

6 octobre 2026
Article suivant
Illustration des règles du RGPD sur les fichiers d'exclusion clients

Liste noire clients : ce que le RGPD autorise

Smart speaker and smartphone illustrating data capture and privacy concerns

Assistants vocaux et RGPD : ce que capte votre enceinte

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

Articles recommandés

Illustration of AI agency and data protection responsibility in modern workspace

IA agentique et RGPD : qui est responsable ?

22 juillet 2026
Health data processing

Autorisation de traitement de données de santé : les exigences de la CNIL

7 mars 2026
Les 12 Travaux de la Cybersécurité - Une Odyssée Moderne

Les 12 Travaux de la Cybersécurité – Une Odyssée Moderne

7 mars 2026

Articles populaires

  • Sécuriser vos communications

    Deux failles critiques dans PHP : correctif d’urgence et appel à isoler les sites non corrigés- PHP2Shell

    1001 Partages
    Partage 400 Tweet 250
  • Arnaques Vinted : le guide complet de toutes les escroqueries qui sévissent en 2026

    1712 Partages
    Partage 685 Tweet 428
  • Huit autorités de certification eMudhra compromises : correctifs en urgence bien au-delà des navigateurs

    985 Partages
    Partage 394 Tweet 246
  • Fausse convocation de la « Brigade de protection des Mineurs » : anatomie d’une arnaque bien rodée

    1198 Partages
    Partage 479 Tweet 300
  • Modèles d’autorisation de droit à l’image pour les entreprises : un guide essentiel

    15450 Partages
    Partage 6180 Tweet 3863
DPO PARTAGE DPO externalisé

DPO Partage se positionne comme un acteur clé dans le domaine de la protection des données personnelles, en offrant une gamme complète de services axés sur le Règlement Général sur la Protection des Données (RGPD). Notre structure fournit des informations régulières et pointues sur les dernières évolutions et exigences du RGPD, ce qui en fait une ressource précieuse pour les entreprises soucieuses de se conformer à la législation.

Faites appel à DPO PARTAGE pour votre conformité RGPD.
Contactez nous au 01 83 64 42 98
En savoir plus »

Articles récents

  • EN 18286 : lire l’annexe ZA avant de revendiquer la présomption de conformité
  • L’agent (IA) ne fait pas le bonheur !
  • Enquête RGPD SPST 2026 et 2027
  • Faille PHP2Shell : la réaction attendue du DPO
  • Amendes RGPD : le CEPD place la réaction de l’organisme au centre de la décision

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
SITE AUDITÉRGPDAudit automatiséby DPO-FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Ravi de vous revoir"

Connectez-vous avec votre compte

Mot de passe oublié ?

Retrieve your password

Please enter your username or email address to reset your password.

Se connecter
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

Pas de résultat
Voir tous les résultats
  • Accueil
  • Cybersécurité
  • Trouver un DPO
  • Secteurs d’activité
  • Contact

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD