DPO PARTAGE
Pas de résultat
Voir tous les résultats
  • Se connecter
  • Accueil
    • Tous
    • Droit à l'effacement
    • droit à l'image
    • Droit à l'oubli
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    Lunettes connectées : ce que la CNIL recommande

    Lunettes connectées : ce que la CNIL recommande

    Illustration of data access vs portability rights in a professional setting

    Portabilité vs droit d’accès : ce que chacun donne

    Messagerie professionnelle avec accès de l'employeur aux mails

    Messagerie professionnelle : accès de l’employeur aux mails

    Calendar representing the GDPR response deadline of one month

    Délai de réponse RGPD : un mois à partir de quand ?

    Form for data rectification request in compliance with RGPD

    Droit de rectification RGPD : répondre à une demande

    Interface d'un ordinateur sur la gestion des données dans un bureau moderne

    Principe d’exactitude RGPD : garder ses donnees a jour

    Classroom in a music school illustrating RGPD data handling for minors

    RGPD école de musique : inscriptions, mineurs, photos

    gestion des CV

    RGPD RH : la gestion des CV qui peut coûter 450 000 euros

    gérer droit d'accès RGPD

    Droit d’accès du salarié à ses données RH

  • Cybersécurité
    • Tous
    • Cyberattaque
    • phishing ou hameçonnage
    • Sécurité
    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille PHP2Shell : la réaction attendue du DPO

    Sécuriser vos communications

    Deux failles critiques dans PHP : correctif d’urgence et appel à isoler les sites non corrigés- PHP2Shell

    Espace de travail moderne avec un accent sur la cybersécurité et l'eMudhra.

    Huit autorités de certification eMudhra compromises : correctifs en urgence bien au-delà des navigateurs

    cles KEOPASS

    KeoPass : la clé biométrique française face à ses concurrents

    Caméras connectées : qui regarde ce qu'elles voient ?

    Caméras connectées : qui regarde ce qu’elles voient ?

    Agents IA : quand un test devient une vraie intrusion

    Agents IA : quand un test devient une vraie intrusion

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    Agent IA autonome illustrant l'incident OpenAI et Hugging Face

    Agent IA autonome : l’incident OpenAI et Hugging Face révèle une nouvelle menace

    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille Januscape (CVE-2026-53359) : la crise OVHcloud rappelle vos obligations de sécurité

  • Trouver un DPO
  • Secteurs d’activité
    • Tous
    • Assurance et assimilé
    • Avocat
    • Collectivité territoriale
    • Commissaire aux comptes
    • Communes / Mairies
    • CSE et RGPD
    • ecommerce
    • expert comptable
    • Officines Pharmaceutiques
    • Ressource humaine
    • Services Sociaux
    • Site Internet
    • SPST
    • télétravail
    audit RGPD SPST

    SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense

    audit RGPD SPST

    AI Act et SPST : ce qui est reporté, et ce qui s’applique déjà

    audit RGPD SPST

    Archiver ou numériser les dossiers médicaux chez un prestataire : ce que la CNIL a répondu

    audit RGPD SPST

    Échanges avec le contrôle médical : ce que le décret du 28 avril 2026 change pour le registre des SPST

    audit RGPD SPST

    Préconisations du médecin du travail : depuis le 9 septembre, votre dossier devient une preuve

    Accès au dossier médical

    Droit d’accès RGPD en SPST face à un litige prud’homal

  • Contact
Pas de résultat
Voir tous les résultats
DPO PARTAGE
Pas de résultat
Voir tous les résultats
Accueil Actualités et DPO externalisé

Enquête RGPD SPST 2026 et 2027

RGPD dans les SPST : 1 324 professionnels décrivent leurs pratiques, l'édition 2027 est ouverte

Par Laurent de Cavel - DPO
23 octobre 2026
dans Actualités et DPO externalisé
Temps de lecture : 5 minutes
0
enquête RGPD SPST 2026 et 2027

enquête RGPD SPST 2026 et 2027

enquête RGPD SPST 2026 et 2027

A lire aussi sur DPO PARTAGE

L’agent (IA) ne fait pas le bonheur !

Formation RGPD : une mesure de l’article 32, pas un extra

Partenariats et conventions d’un SPST : qualifier les rôles avant de signer

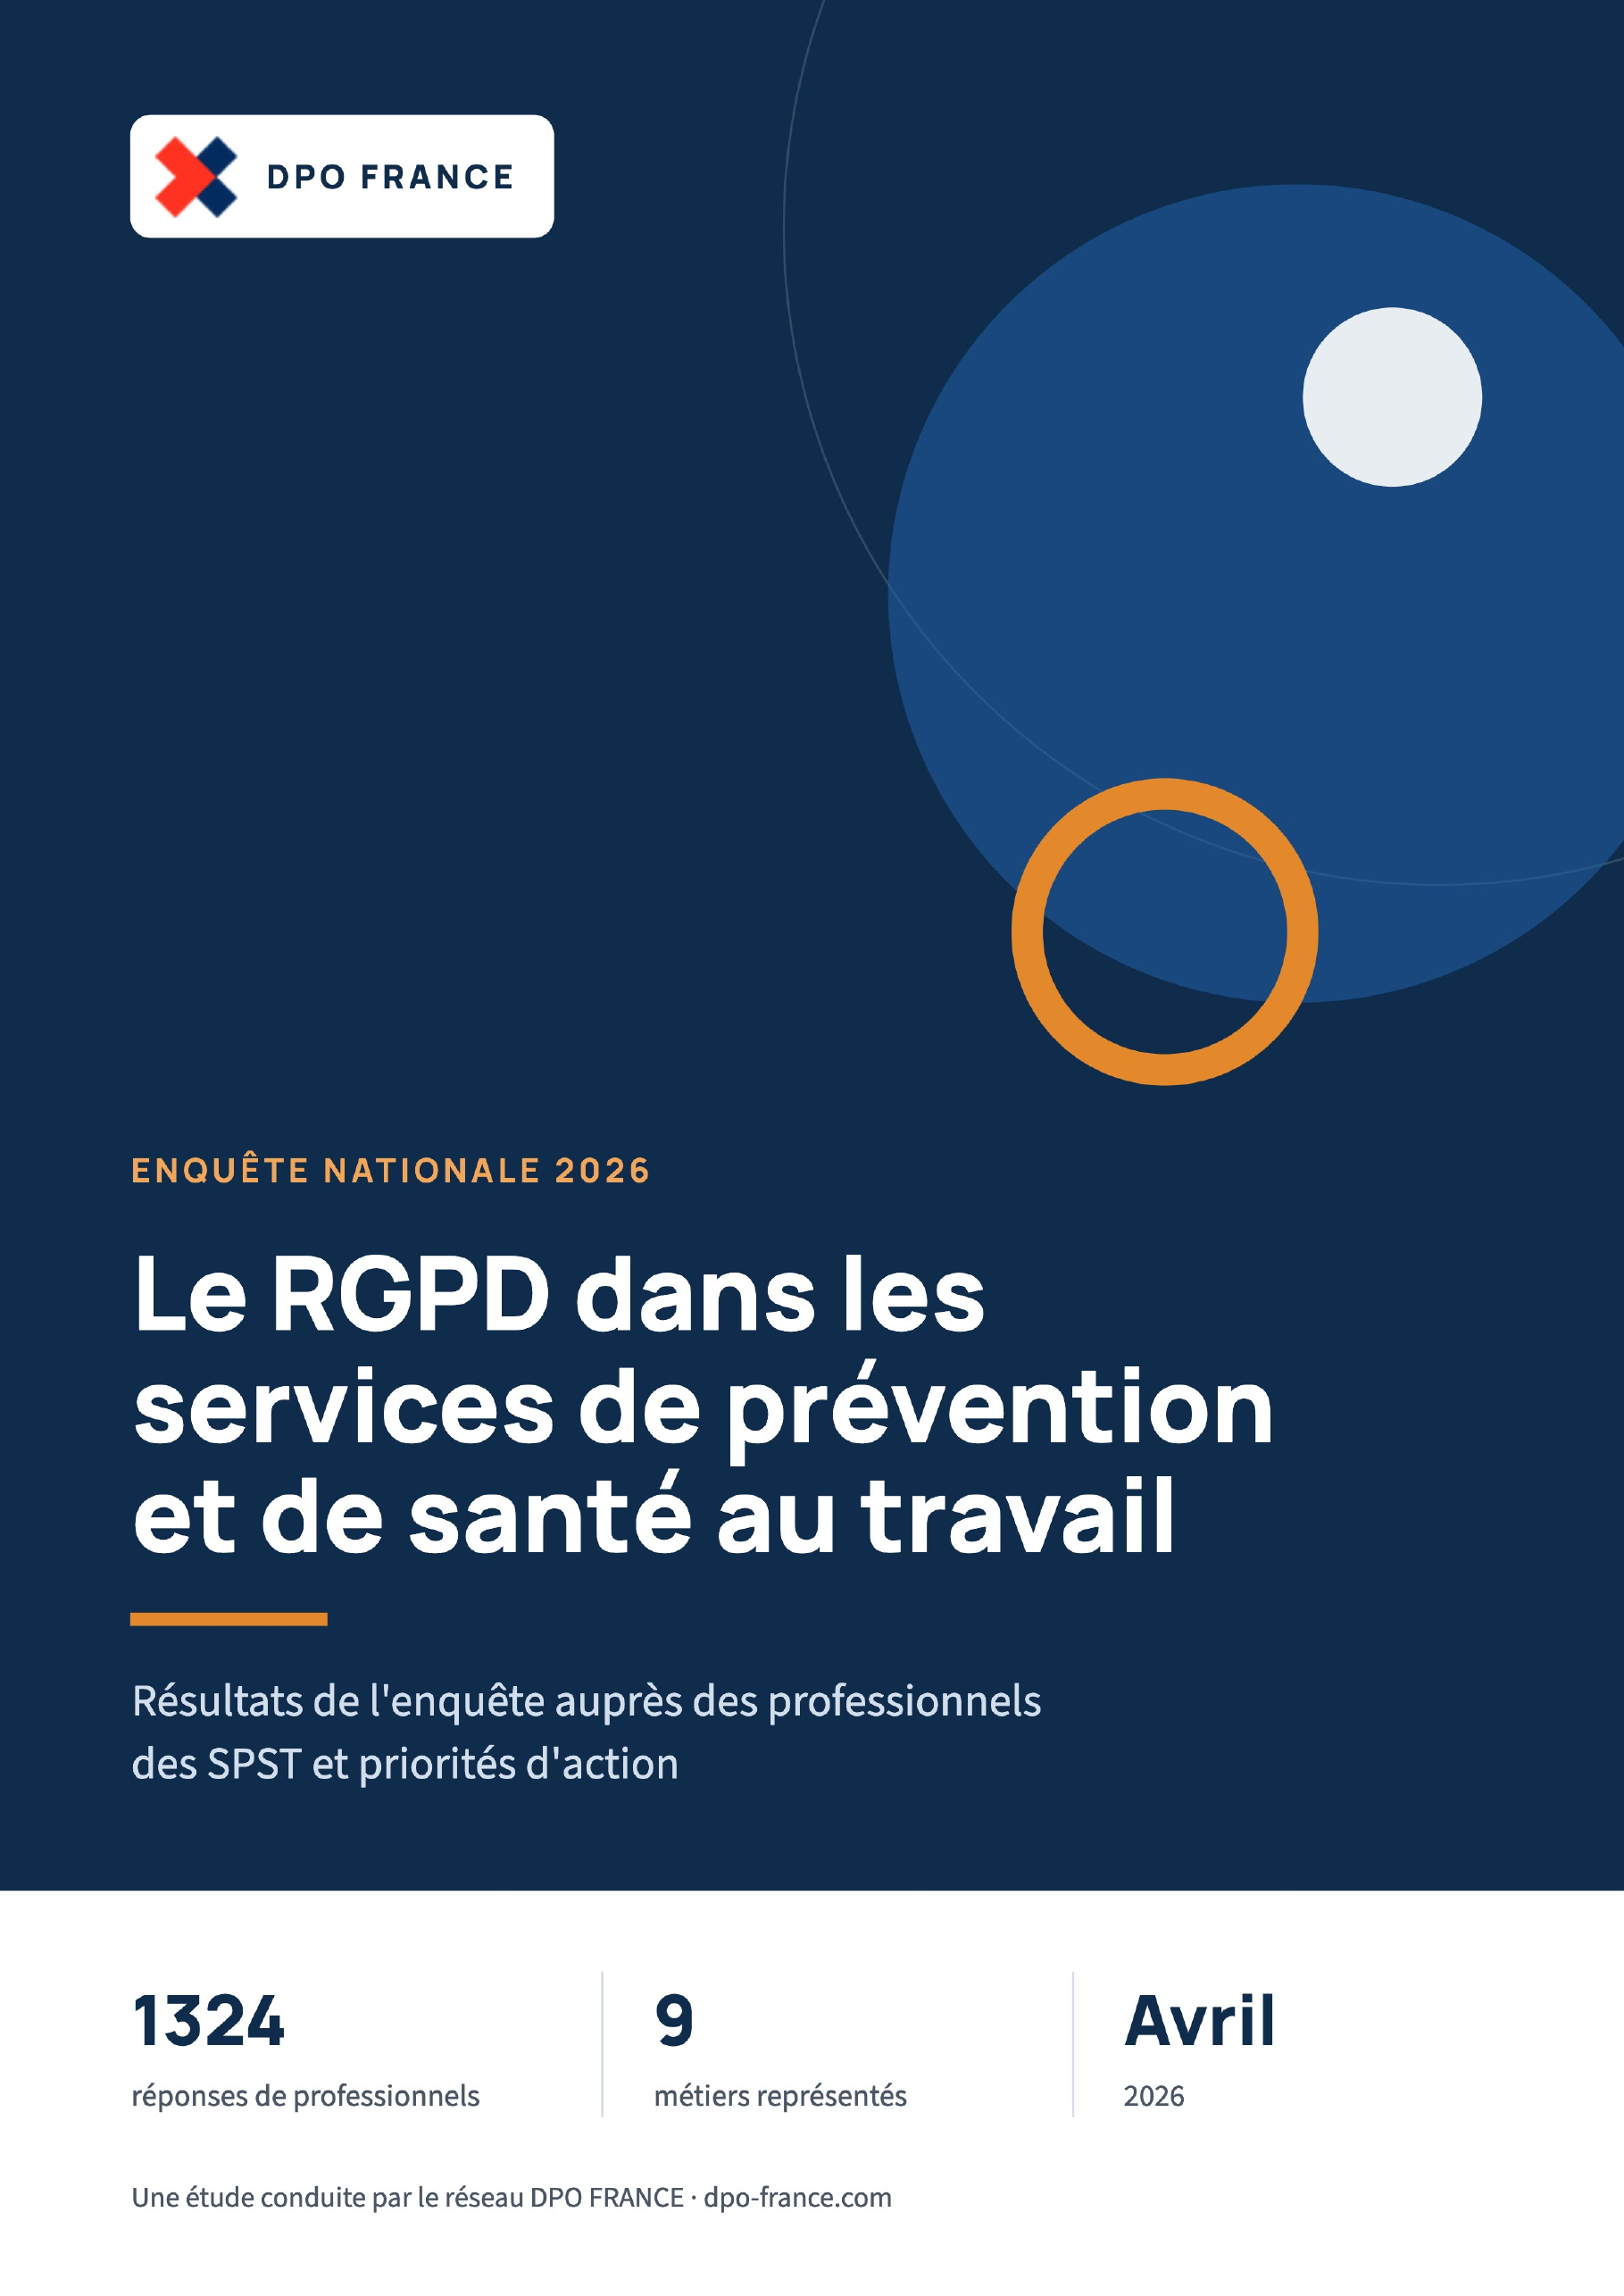
En avril 2026, 1 324 professionnels des services de prévention et de santé au travail ont répondu à la première enquête nationale sur le RGPD au quotidien, conduite par DPO PARTAGE et le réseau DPO FRANCE. Médecins du travail, secrétaires médicaux, IPRP, infirmiers, assistants et fonctions support ont décrit leurs gestes réels. Leurs réponses montrent une culture de la protection des données bien installée et des circuits concrets encore fragiles. La deuxième édition est ouverte : elle dira si l’écart s’est réduit en un an.

Le rapport 2026 : 13 pages, 8 constats, 7 priorités d’action.

Une enquête menée au plus près du terrain

Le questionnaire comptait 37 questions, diffusées en ligne en avril 2026. Neuf métiers sont représentés. Les médecins du travail et leurs collaborateurs forment le premier groupe (35 %), devant le secrétariat médical (22 %), les IPRP (15 %) et les fonctions administratives, informatiques et de direction (15 %).

L’échantillon est expérimenté : 57 % des répondants exercent en SPST depuis plus de dix ans. 76 % travaillent dans un service certifié SPEC 2217 et 15 % dans un service en cours de démarche.

L’équipe de l’enquête signale elle-même ses limites. Les répondants sont volontaires, donc probablement plus sensibilisés que la moyenne. Les taux de pratiques à risque sont des planchers.
Une culture déclarée, des circuits mal connus

Une culture déclarée, des circuits mal connus


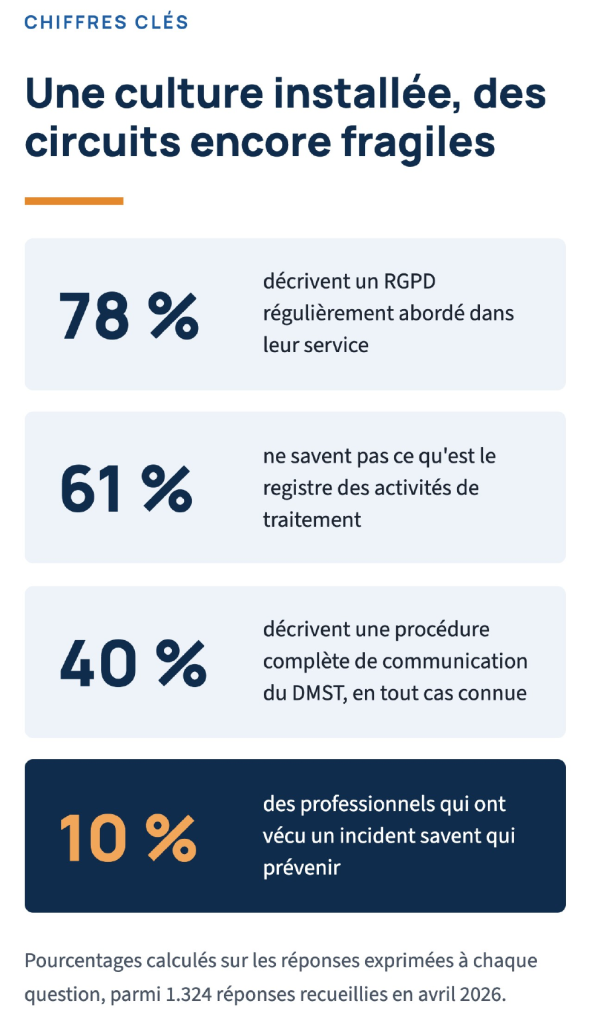
78 % des professionnels décrivent un RGPD régulièrement abordé dans leur service, et 74 % ont lu la politique de protection des données. Les circuits suivent mal. 61 % ne savent pas ce qu’est le registre des activités de traitement, 49 % ignorent la procédure de gestion des demandes de droits, et 9 % seulement connaissent la finalité d’une AIPD.

L’enquête établit un lien net entre savoir et prudence. Un professionnel qui ne maîtrise aucune procédure cumule en moyenne 2,6 pratiques à risque sur 8. À partir de trois procédures connues, il tombe à 1,1. L’hypothèse d’une sur-confiance des répondants n’est pas confirmée : les plus confiants sont aussi les plus prudents.


Quatre profils de professionnels
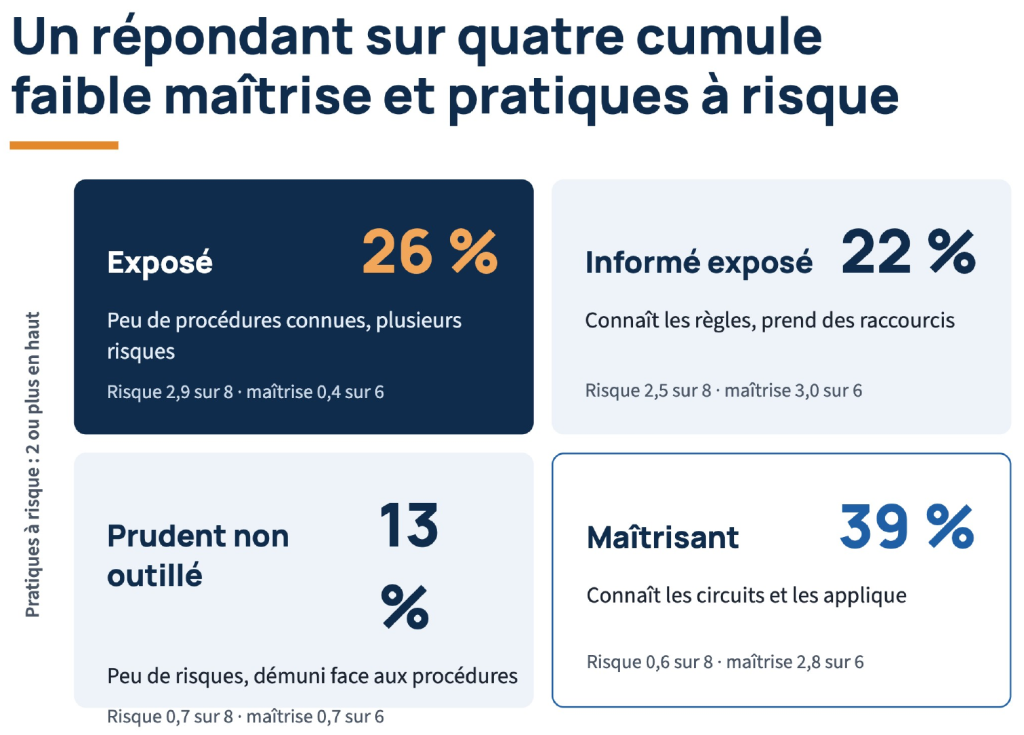
En croisant la maîtrise des procédures et les pratiques à risque, le rapport dessine quatre profils. Un répondant sur quatre (26 %) cumule faible maîtrise et pratiques à risque. 39 % connaissent les circuits et les appliquent.

La répartition varie fortement selon le métier : 37 % des médecins du travail se classent dans le profil exposé, contre 17 % du secrétariat médical. Les deux profils exposés ne prennent pas les mêmes risques, et le rapport en tire des réponses distinctes pour chacun.

Le DMST, point le plus fragile
Le DMST, point le plus fragile

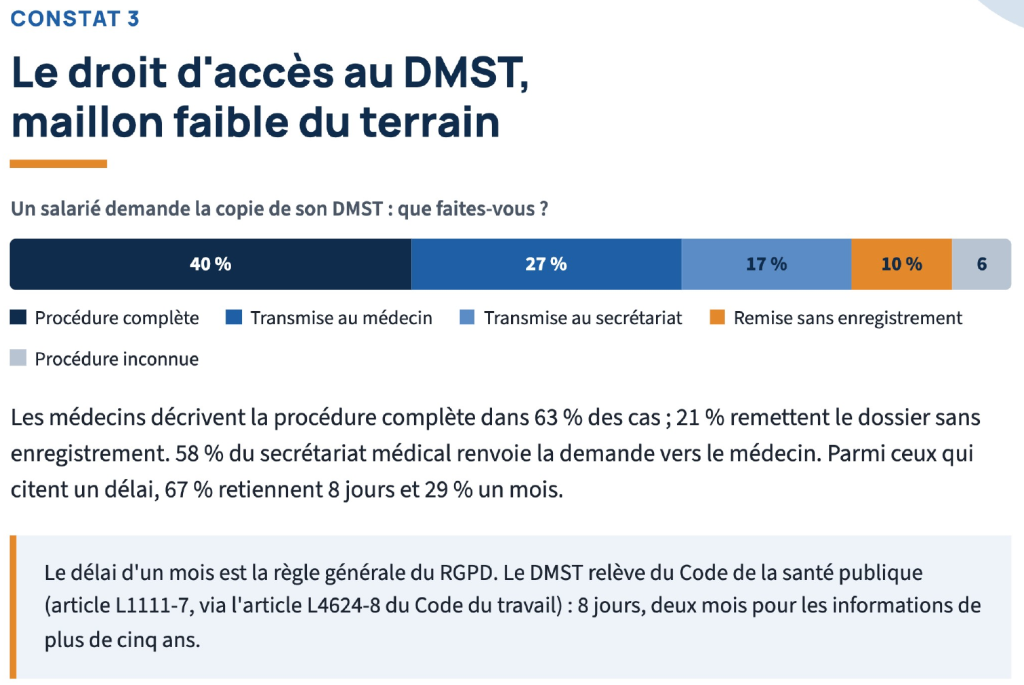
Quand un salarié demande la copie de son dossier médical en santé au travail, 40 % des répondants décrivent la procédure complète. 27 % transmettent la demande au médecin, 17 % au secrétariat, et 10 % remettent le dossier sans enregistrement.

Le délai pose aussi question. Parmi ceux qui en citent un, 29 % retiennent un mois, délai général du RGPD. Le DMST relève du Code de la santé publique (article L1111-7, via l’article L4624-8 du Code du travail) : 8 jours, deux mois pour les informations de plus de cinq ans.

41 % des professionnels déclarent consulter le DMST d’un autre salarié que celui qu’ils reçoivent. Une partie de ces accès est légitime : préparation d’une visite, suivi pluridisciplinaire, classement. Le chiffre mesure une exposition, que seule la revue des journaux d’accès permet de qualifier.

Des incidents qui ne laissent pas de trace

19 % des répondants ont vécu ou observé un incident touchant des données. Le résultat le plus inattendu de l’enquête les concerne : 10 % d’entre eux savent aujourd’hui qui prévenir, contre 39 % de ceux qui n’en ont jamais connu. L’incident est traité sur le moment, sans retour vers les personnes qui l’ont vécu, alors que le délai de 72 heures de notification à la CNIL court dès sa connaissance.

Messageries, équipements personnels, IA

Les usages devancent le cadre. 24 % des professionnels partagent des données de santé par courriel, SMS ou messagerie instantanée, et 26 % disposent d’une messagerie sécurisée de santé sans l’utiliser. 28 % travaillent sur un équipement personnel. 43 % utilisent des outils d’intelligence artificielle, et 75 % chez les IPRP. Près d’un répondant sur deux (48 %) ne sait pas ou suppose seulement que les données de santé sont hébergées chez un hébergeur certifié HDS.

La SPEC 2217, moteur reconnu

61 % des répondants attribuent le renforcement des pratiques à la certification SPEC 2217, loin devant l’action du DPO (14 %) ou une prise de conscience personnelle (14 %). L’effet s’émousse pourtant chez certains : 27 % des répondants de services certifiés décrivent un relâchement après l’audit, et cumulent davantage de pratiques à risque. Le rapport livre une observation sur les services en cours de démarche qui mérite d’être lue par toutes les directions.

Dans le rapport complet

L’article s’arrête ici. Le rapport va plus loin, métier par métier.
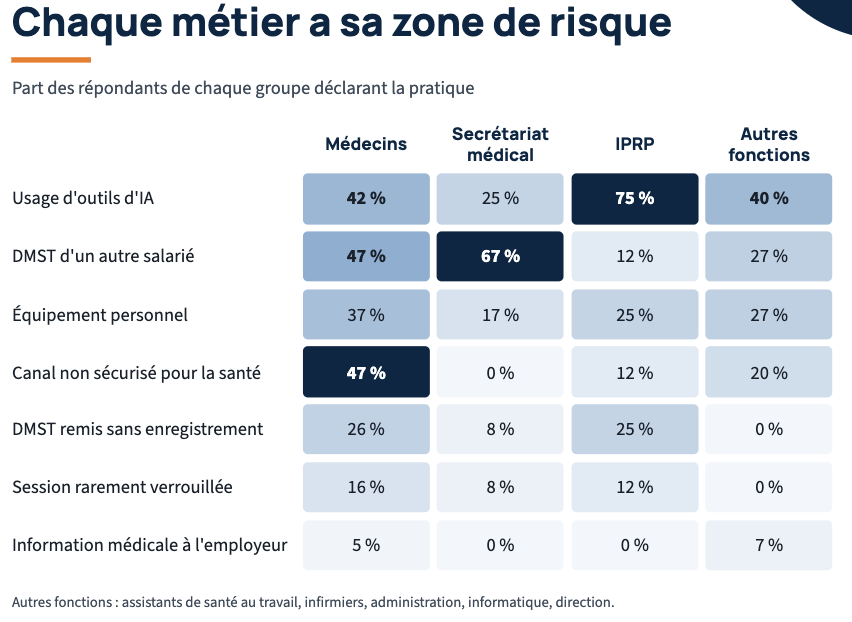
Quel métier partage le plus de données de santé par un canal non sécurisé ?

Quel métier partage le plus de données de santé par un canal non sécurisé ? Lequel consulte le plus d’autres dossiers ? La carte des risques par métier figure en page 10 du rapport.

Chaque groupe professionnel a sa zone de risque propre. Le rapport en tire une conclusion directement utile aux directions et aux référents formation : une sensibilisation unique pour tous manque ces zones, alors qu’un module par métier vise juste pour un temps de formation égal.


Sept priorités d’action, classées selon la gravité d’un manquement pour les salariés suivis. Les trois premières sont visibles ici, les quatre suivantes sont détaillées en page 11.

Le rapport présente aussi les résultats sur la sensibilisation. 91 % des professionnels ont été sensibilisés, la moitié jugent la session éclairante sans effet sur leurs habitudes, et le moment de l’intégration ressort comme celui où la sensibilisation porte le plus. Les définitions des deux indices construits pour l’étude figurent en annexe.

Télécharger le rapport 2026

Rapport 2026

Édition 2027 : un an après, où en sont les SPST ?

Une première mesure ne vaut que par la suivante. L’édition 2027 reprend les questions de 2026 pour suivre l’évolution d’une année sur l’autre : le droit d’accès au DMST est-il mieux maîtrisé, les incidents donnent-ils lieu à un retour d’expérience, la messagerie sécurisée a-t-elle gagné du terrain ?

Elle ouvre aussi les sujets apparus depuis la première édition :

  • l’identité nationale de santé et l’identification du salarié ;
  • les visites de pré-reprise ;
  • la double authentification et les accès à distance ;
  • l’usage de l’intelligence artificielle dans le service.

Le questionnaire s’adresse à tous les professionnels d’un SPST, quel que soit leur métier ou leur ancienneté : médecins du travail, collaborateurs médecins, infirmiers en santé au travail, secrétaires et assistants médicaux, IPRP, assistants de santé au travail, équipes informatiques, administratives et de direction. Il ne s’agit pas d’un audit, et aucune réponse n’est jugée : il suffit de décrire ce que l’on fait réellement.

Répondre demande 15 à 20 minutes. Le questionnaire peut être interrompu et repris plus tard sur le même appareil. Il ne demande ni nom ni nom de service, et aucun résultat n’est publié pour un groupe de moins de 10 répondants. En fin de questionnaire, une adresse e-mail facultative, transmise séparément des réponses, permet de recevoir le rapport 2027 dès sa parution.

Plus les métiers seront nombreux à répondre, plus la lecture par profession sera fine. Les infirmiers en santé au travail (4 % des répondants en 2026) et les assistants de santé au travail (9 %) sont particulièrement attendus. Directions et référents RGPD peuvent relayer le lien auprès de leurs équipes.
Répondre à l’enquête 2027

Tweet231Partage65
Article précédent

Faille PHP2Shell : la réaction attendue du DPO

Article suivant

L’agent (IA) ne fait pas le bonheur !

Laurent de Cavel - DPO

DPO EXTERNALISE - Disponible du Lundi au Samedi - Contactez nous au 01 83 64 42 98 ou par mail à contact@dpo-partage.fr DPO PARTAGE est le leader des DPO en données de santé et données sensibles. - Retrouvez-nous sur Google News - Membre DPO FRANCE

Related Articles

L’agent (IA) ne fait pas le bonheur !
Actualités et DPO externalisé

L’agent (IA) ne fait pas le bonheur !

23 octobre 2026
Formation RGPD : une mesure de l'article 32, pas un extra
Actualités et DPO externalisé

Formation RGPD : une mesure de l’article 32, pas un extra

22 octobre 2026
audit RGPD SPST
Actualités et DPO externalisé

Partenariats et conventions d’un SPST : qualifier les rôles avant de signer

8 octobre 2026
Core de Ghost local AI processing setup in a modern workspace
Actualités et DPO externalisé

Core de Ghost : ce que « local » ne dit pas

6 octobre 2026
audit RGPD SPST
Actualités et DPO externalisé

Candidats et droit à l’effacement : ce que la sanction de 300 000 euros change pour les SPST qui recrutent

6 octobre 2026
audit RGPD SPST
Actualités et DPO externalisé

Demande d’accès au dossier médical en santé au travail : les vrais délais, et le circuit qui évite l’erreur

5 octobre 2026
Article suivant
L’agent (IA) ne fait pas le bonheur !

L’agent (IA) ne fait pas le bonheur !

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

Articles recommandés

Enregistrement des conversations téléphoniques

L’enregistrement des conversations téléphoniques afin d’établir la preuve de la formation d’un contrat

8 mars 2026
Mises à jour de sécurité Microsoft

Mises à jour de sécurité de janvier 2023 de Microsoft

8 mars 2026
parisien phishing

L’adolescent parisien à la tête d’un réseau de phishing de 730 000 euros : Une affaire qui soulève des questions

7 mars 2026

Articles populaires

  • Sécuriser vos communications

    Deux failles critiques dans PHP : correctif d’urgence et appel à isoler les sites non corrigés- PHP2Shell

    998 Partages
    Partage 399 Tweet 250
  • Arnaques Vinted : le guide complet de toutes les escroqueries qui sévissent en 2026

    1710 Partages
    Partage 684 Tweet 428
  • Fausse convocation de la « Brigade de protection des Mineurs » : anatomie d’une arnaque bien rodée

    1196 Partages
    Partage 478 Tweet 299
  • Le Full Self Driving (FSD) – Tesla, et aussi Mercedes, BMW et autres marques

    981 Partages
    Partage 392 Tweet 245
  • Huit autorités de certification eMudhra compromises : correctifs en urgence bien au-delà des navigateurs

    974 Partages
    Partage 390 Tweet 244
DPO PARTAGE DPO externalisé

DPO Partage se positionne comme un acteur clé dans le domaine de la protection des données personnelles, en offrant une gamme complète de services axés sur le Règlement Général sur la Protection des Données (RGPD). Notre structure fournit des informations régulières et pointues sur les dernières évolutions et exigences du RGPD, ce qui en fait une ressource précieuse pour les entreprises soucieuses de se conformer à la législation.

Faites appel à DPO PARTAGE pour votre conformité RGPD.
Contactez nous au 01 83 64 42 98
En savoir plus »

Articles récents

  • L’agent (IA) ne fait pas le bonheur !
  • Enquête RGPD SPST 2026 et 2027
  • Faille PHP2Shell : la réaction attendue du DPO
  • Amendes RGPD : le CEPD place la réaction de l’organisme au centre de la décision
  • Fichiers clients : enquête sur un actif dont la valeur dépend d’une preuve

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
SITE AUDITÉRGPDAudit automatiséby DPO-FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Ravi de vous revoir"

Connectez-vous avec votre compte

Mot de passe oublié ?

Retrieve your password

Please enter your username or email address to reset your password.

Se connecter
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

Pas de résultat
Voir tous les résultats
  • Accueil
  • Cybersécurité
  • Trouver un DPO
  • Secteurs d’activité
  • Contact

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD