VEILLESéance plénière CNIL du 5 novembre 2026 : la todolist du DPO
Dimanche 8 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    Applications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPD6 novembre 2026OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026Et « SKILL » n’y a pas anguille sous roche ?5 novembre 2026GDPR EU Representative: Does Your Company Need One?5 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDApplications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeEt « SKILL » n’y a pas anguille sous roche ?GDPR EU Representative: Does Your Company Need One?Toute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Le Full Self Driving (FSD) – Tesla, et aussi Mercedes, BMW et autres marques

Rédigé par Josué CESAIRE le 24 septembre 2026 · il faut compter 11 min pour la lecture · 215 lectures
0
Le Full Self Driving (FSD) - Tesla, et aussi Mercedes, BMW et autres marques

Sommaire

Toggle
    • La conduite autonome, un système de transport intelligent
  • Une voiture qui « voit » n’est pas neutre au regard du RGPD
  • 1. Le premier enjeu : les personnes filmées sans le savoir
  • 2. Le consentement n’est pas nécessairement la solution
  • 3. La géolocalisation : une donnée particulièrement révélatrice
  • 4. Le véritable sujet : que se passe-t-il après la collecte ?
  • 5. Le « Fleet Learning » : le nouveau terrain de jeu des DPO
  • 6. Le principe de privacy by design devient incontournable
  • 7. Tesla commence à tester son FSD en France
  • Le FSD : un sujet pour les DPO, mais aussi pour les RSSI et les responsables IA
  • Et si la voiture devenait le prochain grand objet connecté à surveiller ?

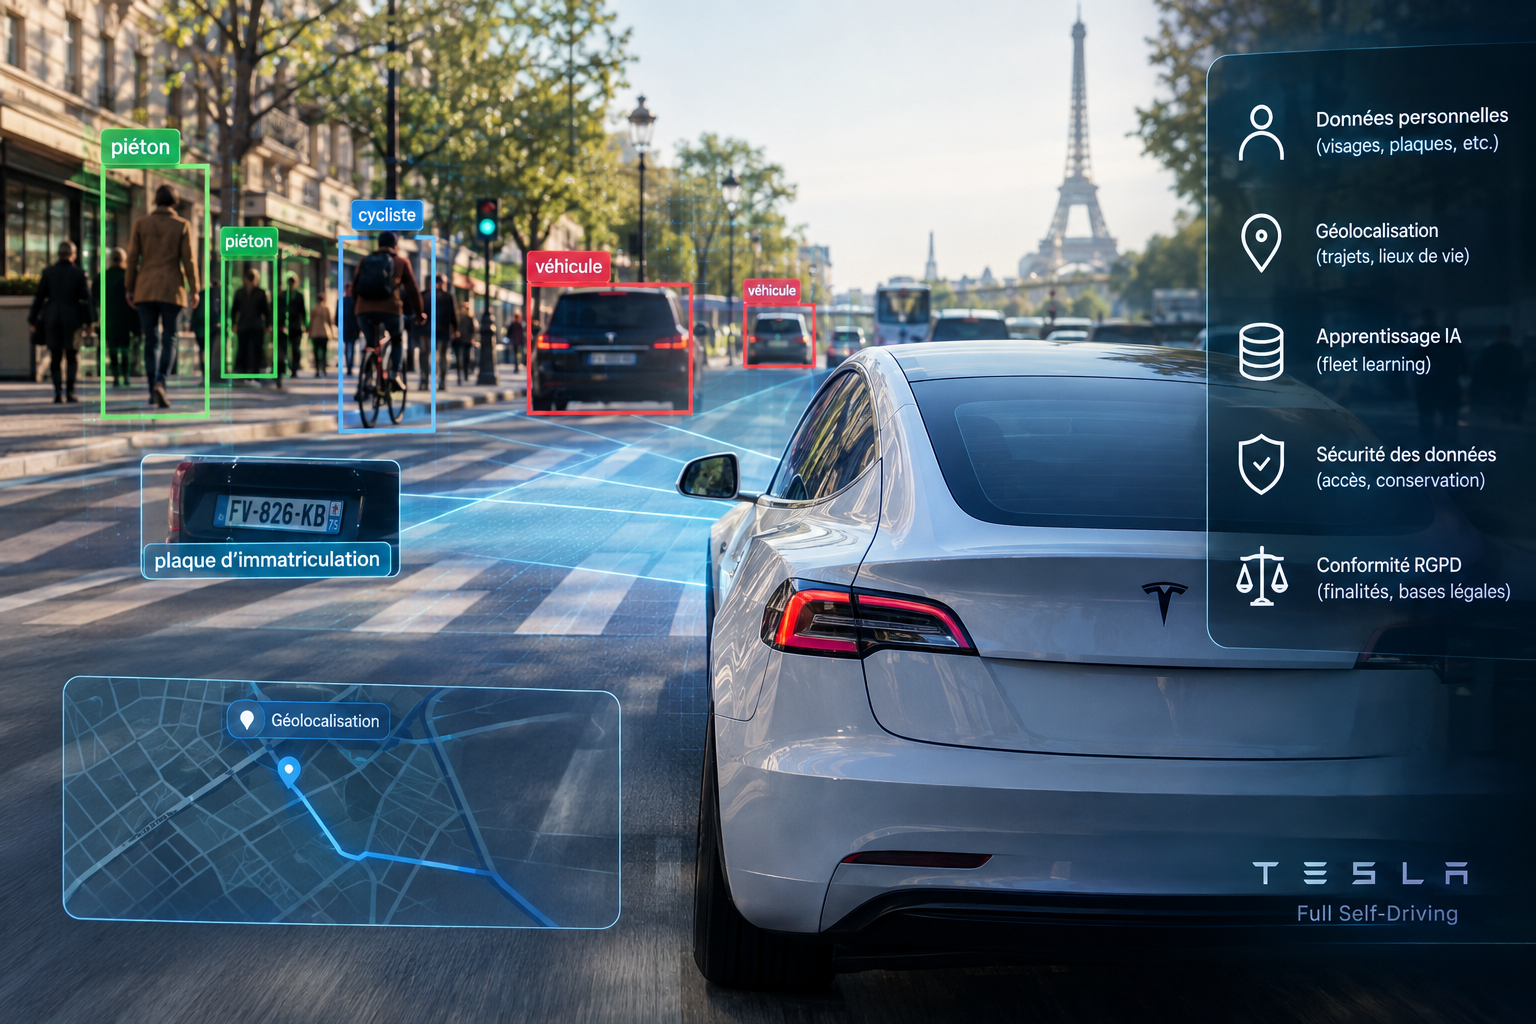
La France teste désormais le Full Self-Driving de Tesla. Alors que le constructeur cherche à obtenir l’autorisation de déployer plus largement son système de conduite assistée en Europe, une autre question mérite d’être posée au-delà de la sécurité routière : que devient la masse de données produites par une voiture capable de voir, comprendre et apprendre de son environnement ?

Pour les DPO, le sujet est loin d’être anecdotique.

Le Full Self-Driving (FSD) de Tesla, ou le Drive Pilot de Mercedes, voir le Personal Pilot L3 de BMW, se situent à la croisée de plusieurs domaines : intelligence artificielle, véhicules connectés, traitement massif de données, géolocalisation et systèmes de transport intelligents.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO

Et derrière la promesse de voitures capables de gérer de plus en plus de situations de conduite se trouve une question essentielle :

Jusqu’où peut-on faire apprendre une voiture sans transformer les routes en gigantesque système de collecte de données personnelles ?

La conduite autonome, un système de transport intelligent

Les systèmes de transport intelligents — ou STI — désignent les technologies qui utilisent les données, les communications, les capteurs, les logiciels et l’intelligence artificielle pour améliorer la gestion et l’utilisation des transports.

Le FSD de Tesla s’inscrit naturellement dans cette logique.

Le système combine notamment :

  • des caméras et capteurs embarqués ;
  • des algorithmes d’intelligence artificielle ;
  • de la vision par ordinateur ;
  • des données cartographiques et de navigation ;
  • des informations relatives à l’environnement routier ;
  • des données issues de l’utilisation des véhicules ;
  • et, selon les fonctionnalités et paramètres activés, des données pouvant être transmises aux systèmes de Tesla.

Tesla explique notamment utiliser des données de conduite anonymisées issues de sa flotte pour entraîner son système FSD. Le constructeur affiche aujourd’hui plus de 14 milliards de miles parcourus dans le monde et indique que le FSD est déjà autorisé sur plusieurs marchés, sous réserve des approbations réglementaires locales.

La logique est celle du Fleet Learning : plus le système rencontre de situations, plus les données susceptibles d’alimenter son amélioration sont nombreuses.

C’est précisément là que le RGPD entre en scène.


Une voiture qui « voit » n’est pas neutre au regard du RGPD

Une voiture autonome ou fortement automatisée ne voit pas uniquement la route.

Ses caméras peuvent être confrontées à des :

  • piétons ;
  • cyclistes ;
  • conducteurs ;
  • plaques d’immatriculation ;
  • façades et habitations ;
  • véhicules stationnés ;
  • lieux de travail ;
  • commerces ;
  • infrastructures publiques.

Certaines de ces informations peuvent constituer des données à caractère personnel, directement ou lorsqu’elles peuvent être combinées avec d’autres informations.

Le sujet n’est donc pas simplement :

« Tesla collecte-t-elle des images ? »

La véritable question est :

« Pour quelle finalité ces images sont-elles collectées, qui peut y accéder, combien de temps sont-elles conservées et que devient l’information permettant potentiellement d’identifier une personne ? »

C’est une problématique classique du RGPD appliquée à un environnement technologique qui, lui, ne l’est pas.


1. Le premier enjeu : les personnes filmées sans le savoir

Le véhicule peut circuler dans l’espace public et rencontrer en permanence des personnes qui ne sont ni conductrices ni clientes de Tesla.

Un piéton n’a évidemment pas choisi d’être filmé par une voiture passant devant lui.

Cela ne signifie pas pour autant que tout enregistrement est automatiquement interdit ou qu’un consentement individuel doit être obtenu.

Le RGPD repose sur une logique différente : base légale, finalité déterminée, minimisation, proportionnalité, information lorsque celle-ci est requise et limitation de la conservation.

La question devient donc particulièrement sensible lorsque les images quittent le véhicule et sont utilisées pour d’autres finalités, par exemple pour :

  • améliorer les algorithmes ;
  • entraîner un modèle d’IA ;
  • analyser des comportements routiers ;
  • détecter des situations particulières ;
  • effectuer des opérations de sécurité ;
  • produire des statistiques ;
  • ou développer de nouvelles fonctionnalités.

Plus la finalité s’éloigne de la simple assistance à la conduite, plus le DPO doit s’interroger sur la compatibilité de cette nouvelle utilisation avec la finalité initiale.


2. Le consentement n’est pas nécessairement la solution

C’est probablement l’un des points les plus intéressants pour les DPO.

On pourrait être tenté de dire :

« Il suffit de demander au conducteur s’il accepte que ses vidéos soient envoyées à Tesla. »

En réalité, le RGPD ne fonctionne pas aussi simplement.

Le responsable de traitement doit déterminer la base légale appropriée pour chaque traitement.

Le consentement peut constituer une base légale dans certaines situations, mais il n’est pas automatiquement requis pour toute collecte de données effectuée par un véhicule connecté.

Inversement, le fait qu’un utilisateur ait accepté certaines conditions ne signifie pas que toutes les utilisations ultérieures des données sont automatiquement légitimes.

Le raisonnement doit donc être beaucoup plus fin :

  • Quelle donnée ?
  • Pour quelle finalité ?
  • Avec quelle base légale ?
  • Pendant combien de temps ?
  • Pour quels destinataires ?
  • Dans quels pays ?

C’est exactement le type de cartographie qu’un DPO doit être capable de réaliser.


3. La géolocalisation : une donnée particulièrement révélatrice

Le véhicule connecté peut également produire une quantité considérable de données relatives aux déplacements.

Pris isolément, un trajet peut sembler banal.

Mais l’analyse de trajets répétés peut permettre de déduire :

  • le domicile ;
  • le lieu de travail ;
  • les habitudes de déplacement ;
  • les horaires ;
  • les lieux régulièrement fréquentés ;
  • certains centres d’intérêt ;
  • voire, dans certaines situations, la fréquentation de lieux particulièrement sensibles.

La géolocalisation est donc susceptible de devenir une donnée extrêmement révélatrice de la vie privée.

Le principe de minimisation des données prend ici tout son sens.

La question du DPO ne devrait pas être uniquement :

« Peut-on techniquement collecter cette donnée ? »

Mais :

« Avons-nous réellement besoin de cette précision de localisation pour cette finalité ? »

Et si la réponse est non, il faut se demander si une donnée moins précise, agrégée ou davantage pseudonymisée pourrait suffire.


4. Le véritable sujet : que se passe-t-il après la collecte ?

C’est probablement le point le plus stratégique.

Le risque RGPD n’est pas nécessairement lié à la caméra elle-même.

Il réside dans la chaîne de traitement de la donnée.

Une donnée peut être :

captée → traitée dans le véhicule → transmise → stockée → analysée → utilisée pour entraîner une IA → conservée → partagée avec différents acteurs.

À chacune de ces étapes, le DPO doit pouvoir répondre à plusieurs questions.

Qui est responsable du traitement ?

  • Tesla, Mercedes, BMW, Volkswagen, Audi, Porsche….. ?
  • Un partenaire comme Mobileye… ?
  • Un sous-traitant ? (Baidu, Zoox, Waymo…)

Où les données sont-elles traitées ?

  • Dans le véhicule ?
  • Dans un cloud….européen ?
  • Hors de l’Union européenne ?

Qui peut y accéder ?

  • Les ingénieurs ?
  • Les équipes de sécurité ?
  • Les équipes de développement de l’IA ?
  • Des prestataires ?

Combien de temps sont-elles conservées ?

  • Quelques secondes ?
  • Quelques jours ?
  • Plusieurs mois ?

Les données sont-elles réellement anonymisées ?

Ou simplement pseudonymisées ? Cette distinction est fondamentale.

A lire aussi sur DPO PARTAGE

Durée de conservation du dossier médical : hôpital, cabinet, DMST

Référent RGPD : rôle, différence avec le DPO et lettre de mission

La protection des données personnelles expliquée simplement

Une donnée pseudonymisée reste une donnée personnelle au sens du RGPD lorsqu’elle peut être rattachée à une personne par des informations complémentaires.


5. Le « Fleet Learning » : le nouveau terrain de jeu des DPO

Le Fleet Learning pose une question particulièrement intéressante.

Lorsqu’un constructeur récupère des données provenant de milliers ou de millions de véhicules, il ne traite plus uniquement les données d’un conducteur.

Il construit progressivement une base d’apprentissage issue du monde réel.

Chaque véhicule devient alors potentiellement un capteur mobile.

  • Un rond-point.
  • Un passage piéton.
  • Un cycliste.
  • Un véhicule mal garé.
  • Une situation dangereuse.
  • Un comportement inattendu.

Toutes ces situations peuvent devenir des exemples permettant d’améliorer un système d’intelligence artificielle.

D’un point de vue technologique, c’est extrêmement puissant.

D’un point de vue RGPD, cela impose de se demander :

La donnée collectée pour faire fonctionner mon véhicule peut-elle être réutilisée pour entraîner une intelligence artificielle ?

Et surtout :

Cette nouvelle finalité était-elle prévisible, nécessaire et suffisamment encadrée ?


6. Le principe de privacy by design devient incontournable

Le cas du FSD illustre parfaitement l’intérêt de l’article 25 du RGPD relatif à la protection des données dès la conception et par défaut.

Le privacy by design ne devrait pas être ajouté après la conception du véhicule.

Il devrait être intégré dès la conception :

  • du système de caméra ;
  • du stockage ;
  • des flux réseau ;
  • des interfaces cloud ;
  • des modèles d’IA ;
  • des mécanismes d’accès ;
  • des durées de conservation ;
  • des procédures de suppression.

Par exemple, lorsqu’une donnée n’est pas nécessaire au serveur, pourquoi la transmettre ?

Lorsqu’une image peut être traitée localement dans le véhicule, pourquoi l’envoyer dans le cloud ?

Lorsqu’une information peut être transformée ou agrégée, pourquoi conserver sa granularité initiale ?

Le meilleur moyen de protéger une donnée reste souvent de ne pas la collecter ou de ne pas la transmettre.


7. Tesla commence à tester son FSD en France

Le sujet devient particulièrement concret.

En septembre 2026, la France a commencé des tests sur route du Full Self-Driving de Tesla afin d’évaluer son comportement et sa sécurité sur les routes françaises.

Ces tests interviennent alors que plusieurs pays européens ont déjà avancé sur l’autorisation du système. La Slovénie est notamment devenue en septembre le sixième pays européen à autoriser l’utilisation du FSD sur ses routes, tandis qu’un éventuel vote européen pourrait ouvrir la voie à un déploiement plus large.

Tesla organise également des expériences passager en France. À Lille, Paris-Est et Tours, par exemple, le constructeur propose en 2026 de faire découvrir le FSD dans des conditions réelles, tout en précisant que la fonctionnalité n’est pas encore disponible à l’achat en France. (99€ / mois)

Tesla indique par ailleurs avoir réalisé des essais sur des parcours européens, notamment à Paris, avec des conducteurs de sécurité. Son tableau de bord de démonstration fait état de plus de 230 000 scénarios testés dans six grandes villes européennes.

La France n’est donc plus seulement spectatrice.

Elle entre dans la phase d’évaluation grandeur nature.

Et cette phase pose une question qui dépasse largement la seule sécurité routière :

Quelles données sont produites pendant ces tests, quelles données sont nécessaires à leur réalisation et quelles données peuvent ensuite être utilisées pour entraîner les systèmes d’IA ?


Le FSD : un sujet pour les DPO, mais aussi pour les RSSI et les responsables IA

Le cas Tesla montre surtout que les frontières entre les métiers deviennent de plus en plus floues.

Le DPO doit naturellement s’intéresser :

  • aux données personnelles ;
  • aux bases légales ;
  • aux finalités ;
  • aux droits des personnes ;
  • aux durées de conservation ;
  • aux transferts internationaux ;
  • aux sous-traitants ;
  • aux AIPD lorsque les conditions sont réunies.

Mais il doit également travailler avec :

le RSSI, pour la sécurité des flux et des accès ;

les équipes IA, pour comprendre les mécanismes d’apprentissage ;

les équipes juridiques, pour qualifier les responsabilités ;

les équipes produit, pour intégrer le privacy by design ;

les équipes métier, pour déterminer les finalités réellement nécessaires.

Le véhicule intelligent devient ainsi un excellent exemple de ce que pourrait être demain une gouvernance réellement transversale de la donnée et de l’IA.


Et si la voiture devenait le prochain grand objet connecté à surveiller ?

Nous avons appris à nous méfier des smartphones, des assistants vocaux, des objets connectés et des applications.

Nous devrons probablement apprendre à regarder les voitures connectées avec la même attention.

Car un smartphone sait où nous sommes.

Une voiture connectée peut potentiellement savoir :

où nous allons / quand nous partons / où nous nous arrêtons / quelles routes nous empruntons et quelles situations nous rencontrons.

Et avec l’IA, elle peut progressivement apprendre à interpréter ce qu’elle voit.

Le débat sur le FSD ne devrait donc pas opposer simplement :

« voiture autonome » contre « sécurité routière ».

Il doit également intégrer une troisième dimension :

la gouvernance de la donnée.

La question centrale pour les DPO pourrait finalement être très simple :

Si ma voiture devient capable de voir et d’apprendre, qui contrôle réellement ce qu’elle voit et ce qu’elle apprend ?

C’est peut-être l’une des grandes questions de conformité des véhicules intelligents de demain.


À retenir pour les DPO

FSD + RGPD = un cas d’école de privacy by design.

Avant de valider un dispositif de véhicule connecté ou autonome, le DPO devrait notamment chercher à documenter :

  1. Les catégories exactes de données collectées
  2. Les finalités de chaque traitement
  3. La ou les bases légales
  4. Les traitements réalisés localement et ceux réalisés dans le cloud
  5. Les mécanismes d’anonymisation ou de pseudonymisation
  6. Les durées de conservation
  7. Les personnes et prestataires pouvant accéder aux données
  8. Les éventuels transferts hors UE
  9. Les modalités d’exercice des droits
  10. La nécessité éventuelle d’une AIPD
  11. Les mesures de sécurité associées
  12. La gouvernance des données utilisées pour entraîner les modèles d’IA

Le véhicule autonome n’est donc pas uniquement un sujet automobile.

C’est un sujet de donnée, d’intelligence artificielle, de cybersécurité, de réglementation et de protection de la vie privée.

Et avec l’arrivée progressive du FSD sur les routes européennes, les DPO ont tout intérêt à commencer à s’y intéresser dès maintenant.

Publication aidé par l’IA, documentation et mise en page
Pour aller plus loin
Notre guide de référence : l'IA et le RGPD.
Sur le même thème : IA et nouvelles réglementations
Modèle IA open source : tracer sa généalogie
Modèles d’IA américains : l’engagement volontaire face à l’AI Act
Tags: données personnellesintelligence artificiellergpdvéhicules connectés
Tweet246Share69
Previous Post

Registre incomplet : 7 000 euros et la grille exacte

Next Post

Cyberattaque DGFiP : les leçons du rapport ANSSI pour les collectivités

Écrit par

Josué CESAIRE

Membre DPO FRANCE

18articles →

Membre DPO FRANCE — DPO externe issu de l’IT et de la cybersécurité, j’accompagne les organisations de toutes tailles, ainsi que les collectivités, dans la protection des données et la conformité au RGPD et à l’AI Act. Grâce à cette double compétence technique et juridique, je propose une approche concrète, pragmatique et adaptée à chaque structure. Objectif : sécuriser vos données, maîtriser vos risques et garantir une conformité durable. https://dpo-france.com/annuaire/manche

Domaines

  • RGPD
  • AI Act
  • DORA
  • NIS2
  • Cyber Resilience Act (CRA)
  • ePrivacy
  • Directive CER

Sur le web

DPO FRANCEdpo-france.com↗CZR Consultingczr-consulting.fr↗
Next Post
Cyberattaque DGFiP et leçons ANSSI pour les collectivités

Cyberattaque DGFiP : les leçons du rapport ANSSI pour les collectivités

Veille RGPD pour les SSPT

FICHE 1 du Référentiel CNIL : ce qui change, l'attestation de non contre-indication

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO
  • Recherches internes en santé : les règles rappelées par la CNIL
  • Rejeu de session : ce que change la recommandation de la CNIL
  • Durée de conservation du dossier médical : hôpital, cabinet, DMST
  • Référent RGPD : rôle, différence avec le DPO et lettre de mission

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité