

Dans les violations de données que je vois passer, l’identifiant volé revient sans cesse. KeoPass, qui s’appuie sur des études de place, avance 29 % de brèches liées à des mots de passe compromis, et 240 € par an et par utilisateur d’appels au support pour des mots de passe oubliés. Je n’ai pas vérifié ces deux chiffres, mais l’ordre de grandeur colle à ce que je constate.
Le MFA par smartphone a amélioré les choses. Il a aussi ses failles : l’utilisateur qui valide une notification par lassitude, le SIM swap, les attaques par relais. Pour les organismes que j’accompagne, entre le RGPD et maintenant NIS2, renforcer l’authentification n’est plus en débat. Reste à choisir l’outil.
KeoPass, une clé pour les postes et pour les portes
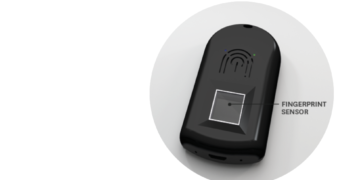
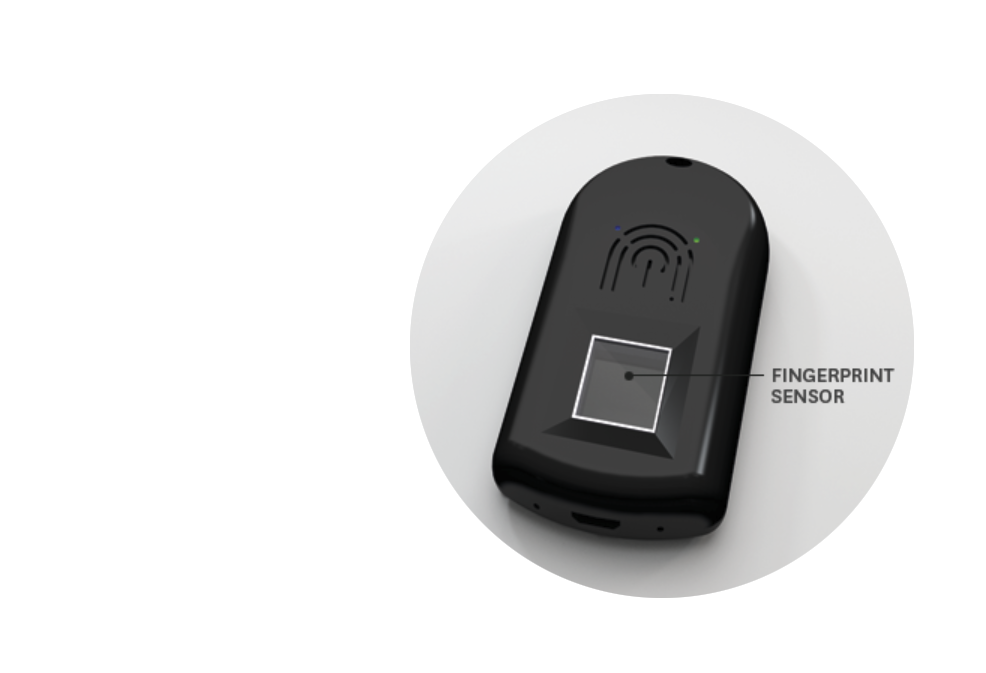
KeoPass est une clé à empreinte digitale conçue et fabriquée en France. Elle déverrouille un poste de travail, et elle peut aussi ouvrir une porte à la place du badge. C’est ce qui m’a fait regarder le produit de près : je ne connais pas d’autre clé du marché qui fasse les deux.
Le principe est simple. On pose le doigt sur le capteur ; si l’empreinte est reconnue, la clé envoie au terminal ou au lecteur le secret qu’elle garde en mémoire (mot de passe, code à usage unique, certificat ou identifiant de badge). L’empreinte, elle, ne sort pas de la clé.
Ce que le fabricant annonce :
- Bluetooth 5 chiffré AES, USB 2 (dongle ou câble), NFC et RFID
- aucun pilote, agent ou application à installer, aucune intégration d’API ; le paramétrage passe par des pages web
- Windows, macOS, Linux, ChromeOS, Android et iOS côté postes ; MIFARE, DESFire EV3, LEGIC, HID Prox et SEOS côté lecteurs de badges
- un Secure Element certifié CC EAL6+ et FIPS 140-3, pas de système d’exploitation embarqué, une mémoire qui s’efface si on ouvre le boîtier
- jusqu’à 3 000 authentifications sans fil par charge, recharge en USB
- une garantie de 5 ans
La clé sait restituer un mot de passe stocké et le renouveler d’un appui. Elle peut aussi gérer un mot de passe différent par site web, ce qui complique la vie des hameçonneurs, ou produire des codes TOTP et HOTP à la place d’une application Authenticator. Pour aller plus loin, elle porte des certificats X.509 et permet une connexion sans mot de passe sous Windows et Active Directory (smartcard logon, FIDO2.1). En mode RFID, elle remplace un ou plusieurs badges, avec une option d’alarme sous contrainte.
Les usages visés : ouverture de session, VPN, AD / SSO, applications locales ou SaaS, postes partagés, verrouillage automatique quand on s’éloigne du poste (en option), impression sécurisée. Côté physique, portes, tourniquets, copieurs ou boîtes à clés.
La plaquette cite Thales, Naval Group, France 2030 et le NCC-FR, un prix Défense et Sécurité aux Techinnov et une place dans le radar cybersécurité 2026 de Wavestone et Bpifrance. Je reprends ces références telles qu’elles figurent dans la plaquette commerciale ; je ne les ai pas vérifiées.
Mon avis de DPO : la bonne architecture, pas une dispense
Sur le stockage, KeoPass a fait le bon choix. Le gabarit de l’empreinte reste sur la clé, sous la seule maîtrise de l’utilisateur. C’est le « type 1 » du règlement type de la CNIL sur la biométrie au travail, celui que la CNIL préfère.
Niveau sécurité, le gain est réel, pour l’article 32 du RGPD comme pour la gestion des accès que NIS2 exige. Une réserve quand même : en mode « mot de passe stocké », la clé ne fait que taper un mot de passe à votre place. Si ce mot de passe fuit côté serveur, elle ne protège plus rien. Dès que le service le permet, je conseille FIDO2 ou la PKI.
Les concurrents : beaucoup de clés pour les PC, presque rien pour les portes
Des clés à empreinte, il y en a plusieurs. Presque toutes se branchent en USB et ne servent qu’à l’informatique. Aucune de celles que j’ai regardées ne remplace un badge, et une seule fonctionne en Bluetooth.
Yubico vend la YubiKey Bio, la référence du marché, en USB-A ou USB-C. Elle se limite à FIDO2 et U2F : ni code TOTP, ni carte à puce PIV, ni NFC.
La Token2 PIN+ Bio3, suisse, en fait beaucoup plus pour moins cher : FIDO2 niveau 2, 300 passkeys, 50 comptes TOTP, OpenPGP, une prise USB-A et une USB-C, jusqu’à 29 empreintes. C’est celle que je regarderais en premier avec un petit budget.
Le chinois Feitian décline sa gamme BioPass (K26, K27, K50) en USB-A ou USB-C, en FIDO2. On la trouve partout, Amazon compris.
La Kensington VeriMark Guard fait FIDO2 et U2F et s’entend bien avec Windows Hello. Elle est pensée pour un utilisateur seul plutôt que pour équiper tout un service.
Le concurrent le plus proche dans l’esprit est norvégien : l’OFFPAD de PONE Biometrics. Format carte bancaire, Bluetooth et NFC, écran e-ink, Secure Element CC EAL6+, 100 clés privées. Elle reste centrée sur FIDO2 ; aucune fonction badge n’est annoncée.
On trouve aussi des clés françaises (Winkeo, Thetis), mais leurs modèles courants se déverrouillent par code PIN, sans capteur d’empreinte.
Tableau comparatif
Si vous ne lisez qu’une ligne : KeoPass est la seule à couvrir les postes et les portes, et Token2 donne le plus de fonctions pour le moins d’argent.
| Clé | Connexion | FIDO2 | OTP (TOTP) | Carte à puce / PKI | Badge d’accès physique | |||
|---|---|---|---|---|---|---|---|---|
| KeoPass | USB, Bluetooth 5, NFC / RFID | Oui (2.1) | Oui | Oui (X.509, smartcard logon) | Oui (MIFARE, DESFire, HID, LEGIC) | |||
| YubiKey Bio / C Bio | USB-A ou USB-C | Oui | Non | Non | Non | |||
| Token2 PIN+ Bio3 | USB-A et USB-C | Oui (niveau 2) | Oui (50 comptes) | OpenPGP | Non | |||
| Feitian BioPass K26 / K27 / K50 | USB-A ou USB-C | Oui | Non | Non | Non | |||
| Kensington VeriMark Guard | USB-A ou USB-C | Oui | Non | Non | Non | |||
| PONE OFFPAD | Bluetooth, NFC (USB-C sur OFFPAD+) | Oui | Non annoncé | Non annoncé | Non annoncé |
Où l’acheter ?
Je l’ai cherchée : KeoPass n’a de fiche ni sur Amazon ni sur les comparateurs de prix grand public (relevé du 3 octobre 2026). Le fabricant vend aux entreprises, avec paramétrage et accompagnement, et il faut le contacter sur keopass.com pour obtenir un devis.
Alors, laquelle ?
Tout dépend de ce que vous voulez protéger.
Si vous cherchez un seul objet pour les postes et pour les portes, sans toucher à votre infrastructure et avec un fabricant français, KeoPass est aujourd’hui la seule option que je connaisse. Demandez une démonstration, et faites vérifier la compatibilité avec vos lecteurs de badges avant de signer.
Sources
- Plaquette KeoPass B2B, version 28l (document commercial du fabricant)
- CNIL : le contrôle d’accès biométrique sur les lieux de travail
- Corbado : meilleures clés de sécurité FIDO2 en 2026
- Token2 PIN+ Bio3, fiche produit
- Comparateur-gamer : YubiKey C Bio
- ZATAZ : OFFPAD de PONE Biometrics
- leDénicheur : clés FIDO2