






DPO PARTAGE
Pas de résultat
Voir tous les résultats
  • Se connecter
  • Accueil
    • Tous
    • Droit à l'effacement
    • droit à l'image
    • Droit à l'oubli
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    Lunettes connectées : ce que la CNIL recommande

    Lunettes connectées : ce que la CNIL recommande

    Illustration of data access vs portability rights in a professional setting

    Portabilité vs droit d’accès : ce que chacun donne

    Messagerie professionnelle avec accès de l'employeur aux mails

    Messagerie professionnelle : accès de l’employeur aux mails

    Calendar representing the GDPR response deadline of one month

    Délai de réponse RGPD : un mois à partir de quand ?

    Form for data rectification request in compliance with RGPD

    Droit de rectification RGPD : répondre à une demande

    Interface d'un ordinateur sur la gestion des données dans un bureau moderne

    Principe d’exactitude RGPD : garder ses donnees a jour

    Classroom in a music school illustrating RGPD data handling for minors

    RGPD école de musique : inscriptions, mineurs, photos

    gestion des CV

    RGPD RH : la gestion des CV qui peut coûter 450 000 euros

    gérer droit d'accès RGPD

    Droit d’accès du salarié à ses données RH

  • Cybersécurité
    • Tous
    • Cyberattaque
    • phishing ou hameçonnage
    • Sécurité
    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille PHP2Shell : la réaction attendue du DPO

    Sécuriser vos communications

    Deux failles critiques dans PHP : correctif d’urgence et appel à isoler les sites non corrigés- PHP2Shell

    Espace de travail moderne avec un accent sur la cybersécurité et l'eMudhra.

    Huit autorités de certification eMudhra compromises : correctifs en urgence bien au-delà des navigateurs

    cles KEOPASS

    KeoPass : la clé biométrique française face à ses concurrents

    Caméras connectées : qui regarde ce qu'elles voient ?

    Caméras connectées : qui regarde ce qu’elles voient ?

    Agents IA : quand un test devient une vraie intrusion

    Agents IA : quand un test devient une vraie intrusion

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    Agent IA autonome illustrant l'incident OpenAI et Hugging Face

    Agent IA autonome : l’incident OpenAI et Hugging Face révèle une nouvelle menace

    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille Januscape (CVE-2026-53359) : la crise OVHcloud rappelle vos obligations de sécurité

  • Trouver un DPO
  • Secteurs d’activité
    • Tous
    • Assurance et assimilé
    • Avocat
    • Collectivité territoriale
    • Commissaire aux comptes
    • Communes / Mairies
    • CSE et RGPD
    • ecommerce
    • expert comptable
    • Officines Pharmaceutiques
    • Ressource humaine
    • Services Sociaux
    • Site Internet
    • SPST
    • télétravail
    audit RGPD SPST

    SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense

    audit RGPD SPST

    AI Act et SPST : ce qui est reporté, et ce qui s’applique déjà

    audit RGPD SPST

    Archiver ou numériser les dossiers médicaux chez un prestataire : ce que la CNIL a répondu

    audit RGPD SPST

    Échanges avec le contrôle médical : ce que le décret du 28 avril 2026 change pour le registre des SPST

    audit RGPD SPST

    Préconisations du médecin du travail : depuis le 9 septembre, votre dossier devient une preuve

    Accès au dossier médical

    Droit d’accès RGPD en SPST face à un litige prud’homal

  • Contact
Pas de résultat
Voir tous les résultats
DPO PARTAGE
Pas de résultat
Voir tous les résultats
Accueil Actualités et DPO externalisé

RGPD et restauration : proteger les donnees de vos clients au restaurant

Par Sophie LHEMON
7 mars 2026
dans Actualités et DPO externalisé
Temps de lecture : 6 minutes
0

A lire aussi sur DPO PARTAGE

Aujourd’hui dans l’IA : connecter iCloud à ChatGPT, c’est aussi savoir couper les accès

Collège de la CNIL : ce que les arrivées annoncent

L’agent (IA) ne fait pas le bonheur !

Sommaire

Toggle

  • Pourquoi les restaurants sont concernes par le RGPD
  • Les donnees personnelles traitees dans la restauration
  • Gerer les reservations en ligne de maniere conforme
  • Programmes de fidelite et marketing
  • Securite des donnees et logiciels de caisse
  • Wi-Fi client et videosurveillance
  • Les etapes cles de la mise en conformite

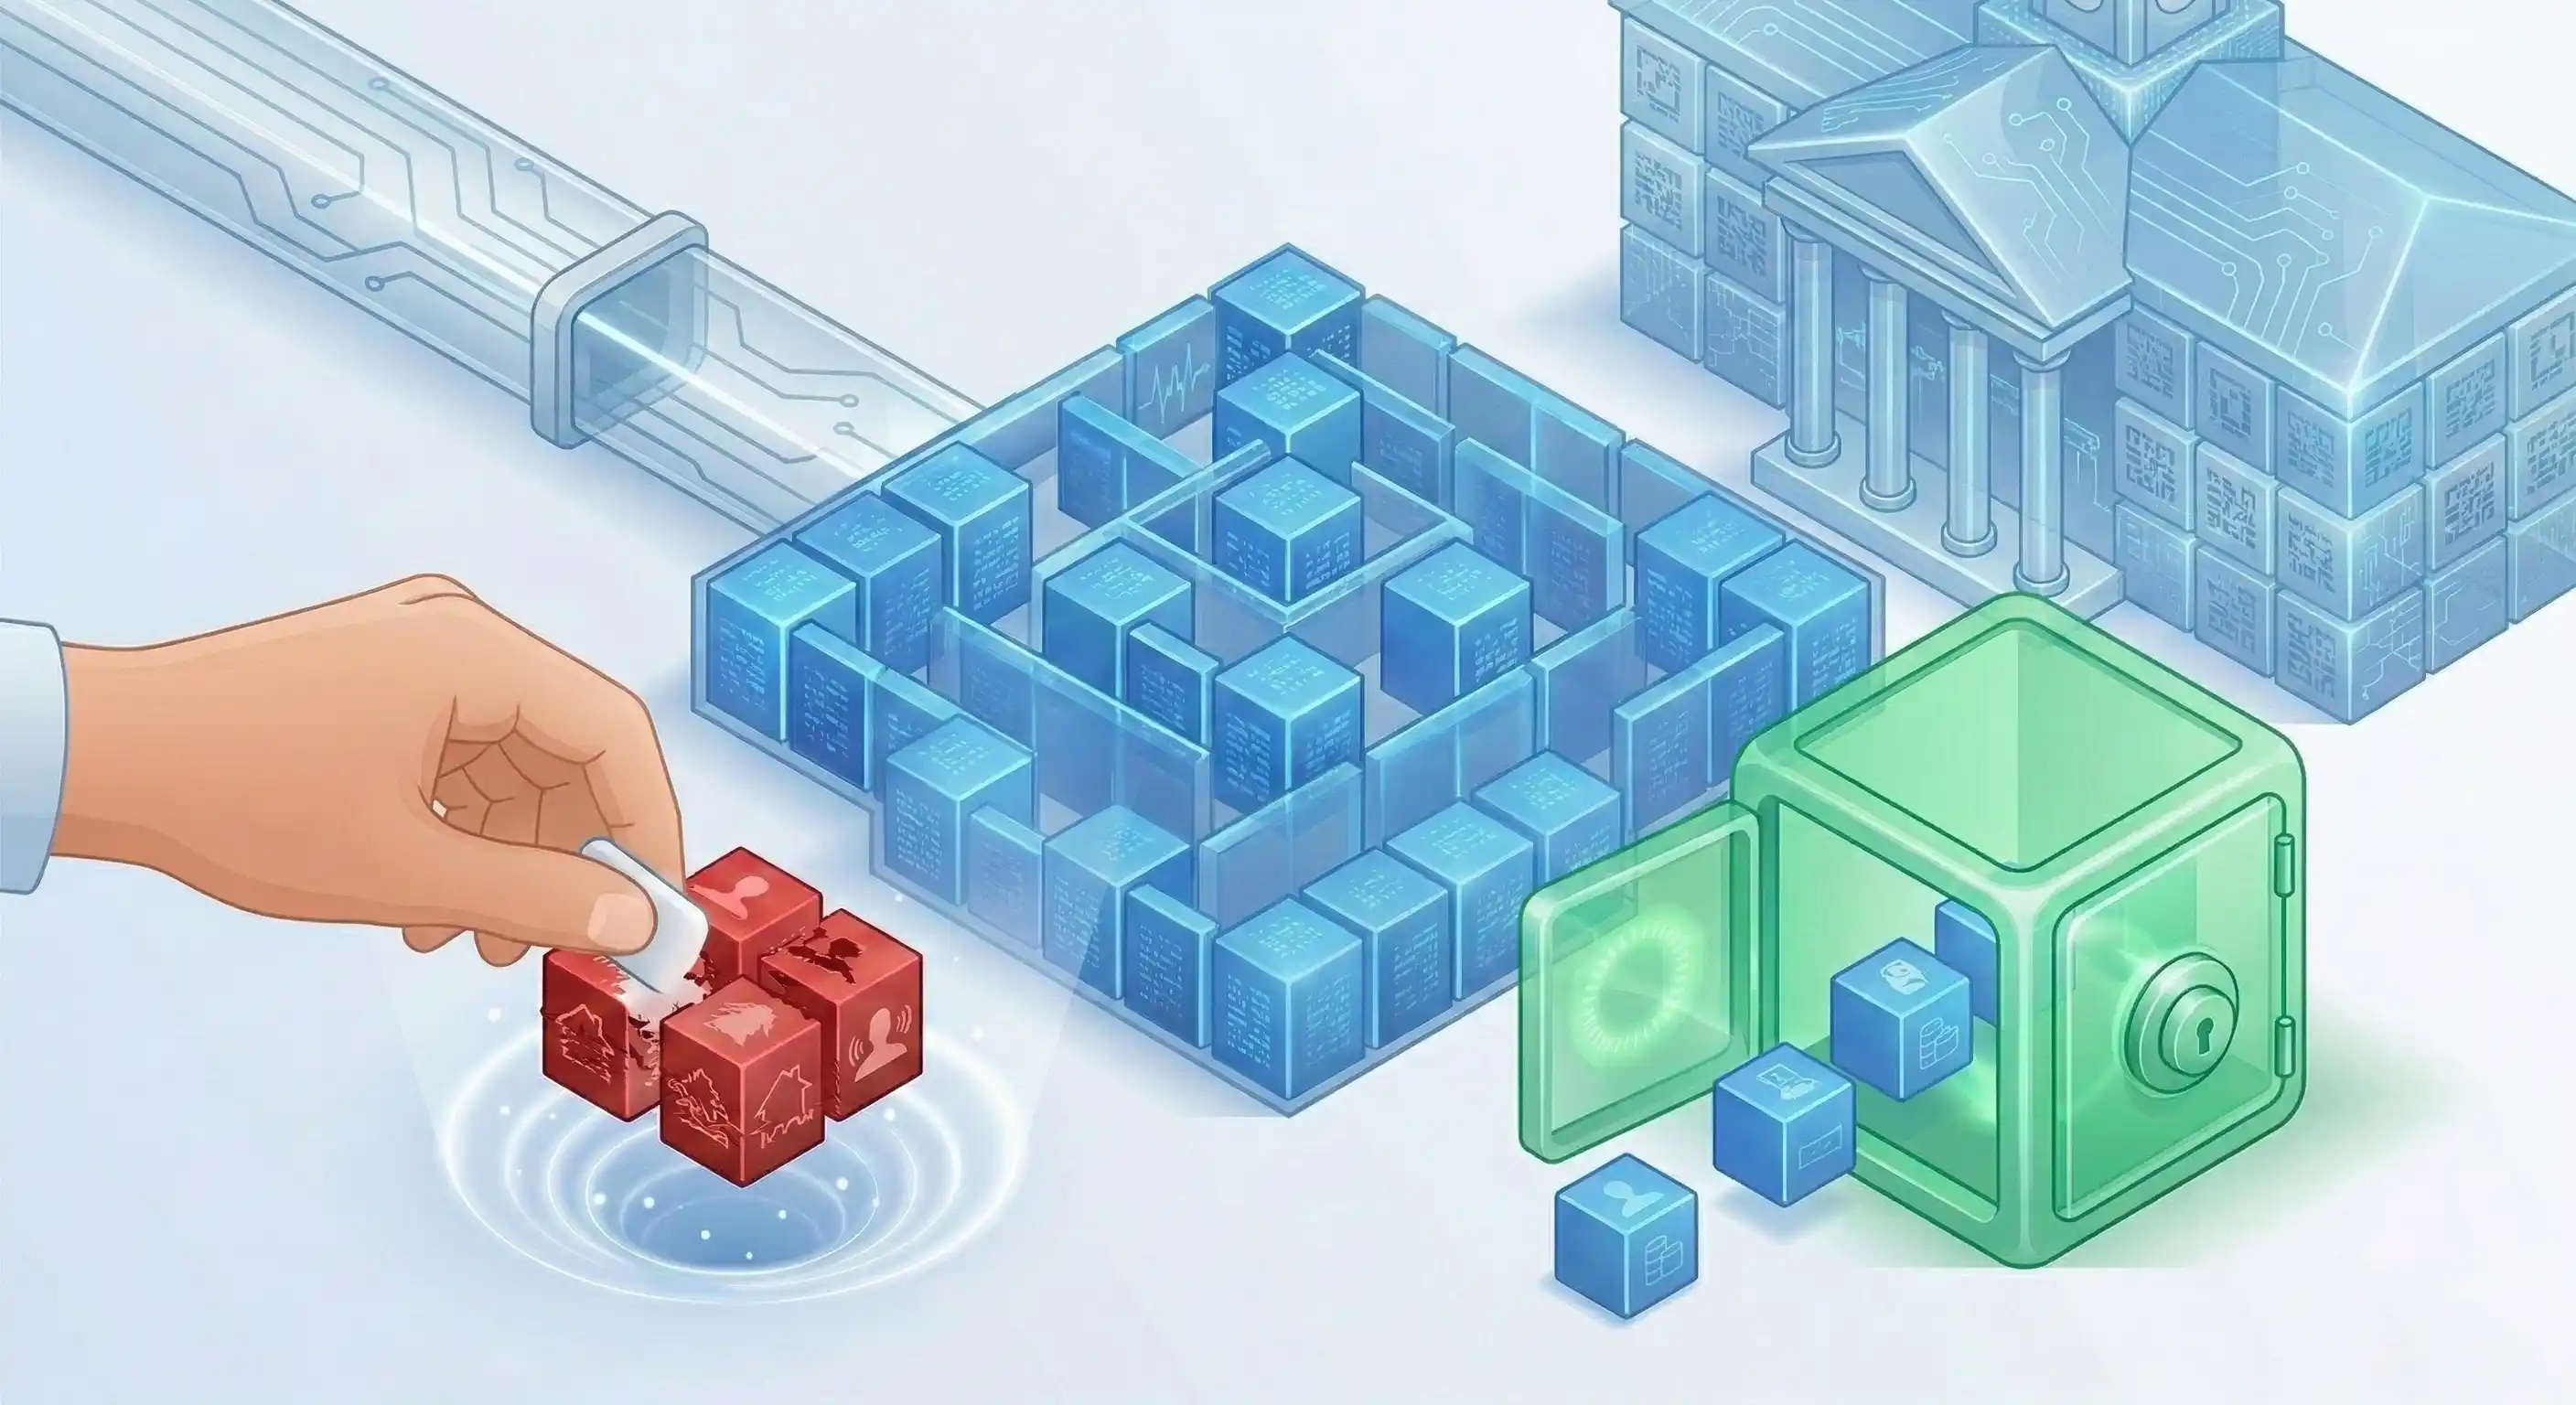
RGPD et restauration protection donnees clients restaurant

Le secteur de la restauration collecte chaque jour des donnees personnelles : reservations en ligne, programmes de fidelite, commandes via des plateformes de livraison, paiements par carte, avis clients. Cette accumulation de donnees place les restaurateurs en premiere ligne des obligations imposees par le RGPD, et ce quelle que soit la taille de l’etablissement.

Pourquoi les restaurants sont concernes par le RGPD

Un restaurant, meme modeste, traite des donnees personnelles des qu’il accepte une reservation par telephone ou en ligne, propose un programme de fidelite, utilise un logiciel de caisse connecte ou diffuse du Wi-Fi a ses clients. Les plateformes de livraison comme Uber Eats ou Deliveroo ajoutent une couche supplementaire de collecte de donnees.

Le RGPD s’applique a tout professionnel qui traite des donnees de personnes residant dans l’Union europeenne. Les restaurants, brasseries, traiteurs et etablissements de restauration rapide sont donc tous concernes, qu’ils soient independants ou membres d’une chaine.

Les donnees personnelles traitees dans la restauration

Les donnees collectees dans un restaurant sont variees. Les reservations impliquent le nom, le numero de telephone, l’adresse e-mail et parfois des informations sur les allergies alimentaires. Les programmes de fidelite enregistrent les habitudes de consommation, la frequence des visites et les preferences culinaires. Les logiciels de caisse conservent les historiques de commandes et les donnees de paiement.

Le Wi-Fi gratuit, souvent propose aux clients, genere egalement des donnees : adresses MAC, historiques de connexion et parfois donnees d’identification si un portail captif est utilise. Les cameras de videosurveillance, presentes dans de nombreux etablissements, enregistrent des images qui constituent aussi des donnees personnelles.

Vous etes restaurateur et cherchez un DPO pour vous accompagner dans votre mise en conformite ? L’annuaire DPO France vous aide a trouver un professionnel qualifie.

Consulter l’annuaire DPO France

Gerer les reservations en ligne de maniere conforme

Les systemes de reservation en ligne comme TheFork, Zenchef ou OpenTable collectent des donnees personnelles pour le compte du restaurant. Il est essentiel de verifier que ces plateformes respectent le RGPD et de signer un contrat de sous-traitance conforme a l’article 28 du reglement.

Le formulaire de reservation doit informer le client de la collecte de ses donnees, de la finalite du traitement et de ses droits. Les donnees de reservation ne doivent pas etre conservees au-dela de la duree necessaire : une fois le repas passe, seules les donnees utiles a la gestion comptable ou a la relation client peuvent etre gardees, avec un delai de conservation defini.

Programmes de fidelite et marketing

Les programmes de fidelite sont un outil puissant pour les restaurants, mais ils impliquent une collecte importante de donnees. Le consentement du client doit etre recueilli de maniere claire et specifique, distinct de l’acceptation des conditions generales. Le client doit pouvoir refuser le programme de fidelite sans que cela affecte le service de restauration.

L’envoi de communications marketing par e-mail ou SMS necessite un consentement prealable explicite. Chaque message doit comporter un lien de desinscription fonctionnel. Les donnees des clients inactifs doivent etre supprimees ou anonymisees apres une duree raisonnable, generalement trois ans sans interaction.

Centralisez la gestion RGPD de votre restaurant avec DPO Suite : registre des traitements, suivi des consentements et gestion des demandes de droits en un seul outil.

Decouvrir DPO Suite

Securite des donnees et logiciels de caisse

Les logiciels de caisse modernes sont connectes et stockent des donnees sensibles. Il est crucial de choisir un logiciel conforme au RGPD, de limiter les acces aux donnees selon les roles (serveur, manager, proprietaire) et de mettre a jour regulierement le systeme pour corriger les vulnerabilites.

La securite physique des terminaux de paiement et des ordinateurs doit egalement etre assuree. Les mots de passe par defaut doivent etre changes, les sessions doivent se verrouiller automatiquement et les sauvegardes doivent etre regulieres et securisees.

Wi-Fi client et videosurveillance

Proposer un acces Wi-Fi gratuit implique des obligations specifiques. La conservation des donnees de connexion est encadree par la loi : les logs doivent etre conserves pendant un an, mais les contenus des communications ne doivent pas etre enregistres. Un portail captif conforme doit informer l’utilisateur du traitement de ses donnees.

La videosurveillance dans un restaurant ouvert au public necessite une autorisation prefectorale et une information claire des clients par affichage. Les images ne peuvent etre conservees plus de 30 jours sauf procedure en cours. L’acces aux enregistrements doit etre strictement limite.

Pour approfondir vos connaissances sur le RGPD dans le secteur de la restauration, consultez les guides pratiques de Focus RGPD.

Decouvrir Focus RGPD

Les etapes cles de la mise en conformite

Pour mettre votre restaurant en conformite avec le RGPD, commencez par recenser tous les traitements de donnees personnelles dans un registre. Identifiez les bases legales de chaque traitement, mettez a jour votre politique de confidentialite et informez vos clients de maniere transparente. Verifiez les contrats avec vos sous-traitants, formez votre personnel aux bonnes pratiques et mettez en place des procedures pour repondre aux demandes d’exercice des droits. La conformite au RGPD est un investissement qui renforce la confiance de vos clients et protege votre activite sur le long terme.
A lire aussi sur le meme sujet :

  • RGPD et hotellerie : proteger les donnees des clients dans votre etablissement
  • RGPD et architecte : proteger les donnees des clients et des projets de construction
  • RGPD et cosmetique : proteger les donnees clients et programmes de fidelite
Tweet236Partage66
Article précédent

RGPD et Shopify : rendre votre boutique en ligne conforme au reglement europeen

Article suivant

Faut-il envisager un « Grand Reset » des données personnelles des Français ?

Sophie LHEMON

DPO dans le domaine de l'innovation. Passionnée par les nouvelles technologies, membre de DPO FRANCE.

Related Articles

Connecter iCloud à ChatGPT
Actualités et DPO externalisé

Aujourd’hui dans l’IA : connecter iCloud à ChatGPT, c’est aussi savoir couper les accès

28 octobre 2026
Collège de la CNIL : ce que les arrivées annoncent
Actualités et DPO externalisé

Collège de la CNIL : ce que les arrivées annoncent

25 octobre 2026
L’agent (IA) ne fait pas le bonheur !
Actualités et DPO externalisé

L’agent (IA) ne fait pas le bonheur !

23 octobre 2026
enquête RGPD SPST 2026 et 2027
Actualités et DPO externalisé

Enquête RGPD SPST 2026 et 2027

23 octobre 2026
Illustration of AI and legitimate interest in data privacy context
Actualités et DPO externalisé

IA et intérêt légitime le droit de s’opposer à l’épreuve du Digital Omnibus

28 octobre 2026
Formation RGPD : une mesure de l'article 32, pas un extra
Actualités et DPO externalisé

Formation RGPD : une mesure de l’article 32, pas un extra

22 octobre 2026
Article suivant
Grand Reset

Faut-il envisager un « Grand Reset » des données personnelles des Français ?

Violation de données chez ManoMano

Violation de données chez ManoMano : un sous-traitant à l'origine d'une fuite massive

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

Articles recommandés

Chatgpt conforme RGPD

ChatGPT face à la tempête en Europe : l’Italie bloque le service et la France pourrait suivre

7 mars 2026
ProtonVPN

Les Réseaux Privés Virtuels (VPN) : Sont-ils Vraiment Nécessaires pour le Grand Public ?

7 mars 2026
Google Font non conforme au RGPD

RGPD, Google Font non conforme au RGPD

8 mars 2026

Articles populaires

  • Sécuriser vos communications

    Deux failles critiques dans PHP : correctif d’urgence et appel à isoler les sites non corrigés- PHP2Shell

    1009 Partages
    Partage 404 Tweet 252
  • Arnaques Vinted : le guide complet de toutes les escroqueries qui sévissent en 2026

    1721 Partages
    Partage 688 Tweet 430
  • Fausse convocation de la « Brigade de protection des Mineurs » : anatomie d’une arnaque bien rodée

    1218 Partages
    Partage 487 Tweet 305
  • Huit autorités de certification eMudhra compromises : correctifs en urgence bien au-delà des navigateurs

    992 Partages
    Partage 397 Tweet 248
  • Modèles d’autorisation de droit à l’image pour les entreprises : un guide essentiel

    15456 Partages
    Partage 6182 Tweet 3864
DPO PARTAGE DPO externalisé

DPO Partage se positionne comme un acteur clé dans le domaine de la protection des données personnelles, en offrant une gamme complète de services axés sur le Règlement Général sur la Protection des Données (RGPD). Notre structure fournit des informations régulières et pointues sur les dernières évolutions et exigences du RGPD, ce qui en fait une ressource précieuse pour les entreprises soucieuses de se conformer à la législation.

Faites appel à DPO PARTAGE pour votre conformité RGPD.
Contactez nous au 01 83 64 42 98
En savoir plus »

Articles récents

  • Aujourd’hui dans l’IA : connecter iCloud à ChatGPT, c’est aussi savoir couper les accès
  • Conformité RGPD : comment organiser la preuve dans un système d’information éclaté ?
  • GPT-6.1 Terra : avant d’automatiser davantage, organiser le contrôle des lots
  • Collège de la CNIL : ce que les arrivées annoncent
  • EN 18286 : lire l’annexe ZA avant de revendiquer la présomption de conformité

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
SITE AUDITÉRGPDAudit automatiséby DPO-FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Ravi de vous revoir"

Connectez-vous avec votre compte

Mot de passe oublié ?

Retrieve your password

Please enter your username or email address to reset your password.

Se connecter
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

Pas de résultat
Voir tous les résultats
  • Accueil
  • Cybersécurité
  • Trouver un DPO
  • Secteurs d’activité
  • Contact

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD