
L’article 38 du RGPD prévoit que le DPO fait directement rapport au niveau le plus élevé de la direction. Le texte ne fixe ni la forme ni le contenu de ce rapport. Beaucoup de DPO le rédigent donc en fin d’année, en reconstituant douze mois de travail à partir de courriels, de comptes rendus et de tableaux dispersés.
Depuis l’édition 2024 du « WORKBOOK RGPD – Le rapport annuel du DPO », le contexte a bougé. La CNIL vérifie l’application réelle des documents qu’elle demande. NIS2 est entrée dans sa phase de mise en œuvre, DORA s’applique au secteur financier, l’AI Act déroule son calendrier, et l’IA générative s’est installée dans les organisations, le plus souvent sans encadrement.
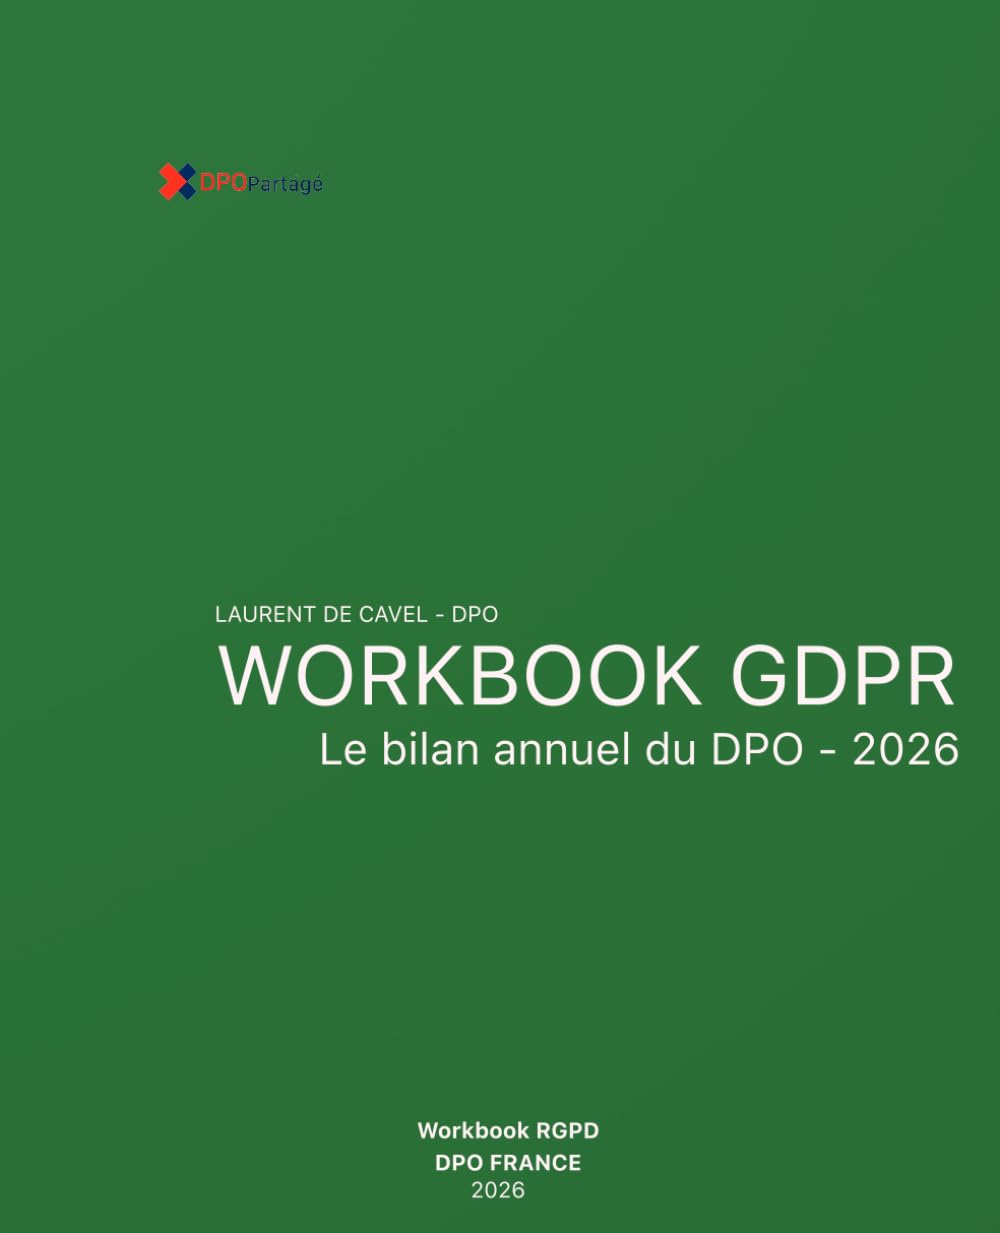
L’édition 2026, Workbook RGPD – Rapport annuel du DPO – 2026, conserve l’intégralité du contenu de 2024, le réorganise et l’augmente. Le livre compte 152 pages.
- Modèle de rapport en douze parties
- Cycle annuel du DPO
- NIS2, DORA, AI Act, IA générative
- Tableau de bord et plan d’action N+1
Construire le rapport au fil de l’année
La principale nouveauté porte sur le cycle annuel du DPO. Le rapport se prépare dès janvier avec une note de cadrage, s’alimente par des rapports trimestriels de suivi et une revue à mi-année, et s’appuie sur un registre des preuves et un journal du DPO. En fin d’exercice, le DPO consolide au lieu de reconstituer.
Pour un DPO externe qui suit plusieurs organismes, la différence se mesure en jours de travail au moment de la clôture.
Les évolutions réglementaires, et ce qu’il faut en écrire
Une partie entière traite des actualités et sanctions de la CNIL, des avis et lignes directrices de l’EDPB, de la jurisprudence de la CJUE et de la jurisprudence française. Pour chaque évolution, le livre indique l’impact concret pour l’organisme et la façon d’en rendre compte dans le rapport.
Un chapitre est consacré au contrôle de l’effectivité par la CNIL. La conformité se démontre par des preuves datées, et le rapport annuel devient l’endroit où ces preuves sont rassemblées.
NIS2, DORA et l’AI Act
Des chapitres complets présentent le champ d’application de chaque texte, les entités essentielles et importantes, la responsabilité des dirigeants, la classification des systèmes d’IA, les échéances, les écarts à constater et les plans de remédiation à proposer à la direction.
Tester notre création de registresComparer les offres DPO du marché
L’IA générative dans le rapport
Un chapitre majeur décrit les risques observés dans les organisations : fuite de données dans les prompts, hallucinations, réutilisation des données saisies, décisions automatisées. Le livre défend l’encadrement des usages plutôt que leur interdiction, qui pousse les équipes vers des outils non déclarés.
Une partie présente DPO SUITE et son connecteur Claude (MCP) comme exemple d’intelligence artificielle de confiance, avec ses bénéfices, ses limites et les contrôles à mettre en place, en alternative à l’usage non gouverné des outils grand public.
Des outils de pilotage
Le livre fournit un modèle de rapport en douze parties, un radar de maturité, une échelle commune de 0 à 5, un tableau de bord multi-réglementaire et un plan d’action N+1. Ces outils servent aussi à faire décider la direction, ce qui reste l’objet premier du rapport.
Deux parties inédites complètent l’ensemble : la certification et les labels (certification des sous-traitants, Europrivacy, codes de conduite), et un panorama européen pays par pays (autorités de contrôle, âge du consentement des mineurs, transpositions de NIS2).
Les annexes comprennent une bibliothèque d’indicateurs, un calendrier réglementaire 2025-2028, un modèle de rapport trimestriel, un calendrier annuel type du DPO, la FAQ de l’ANSSI sur NIS2 et un glossaire. Trois encadrés reviennent tout au long du livre : « À retenir », « Point de vigilance » et « DPO SUITE en pratique ».
À qui s’adresse le livre
Aux DPO internes et externes, aux référents RGPD, aux RSSI et aux directions qui reçoivent le rapport et doivent en tirer des décisions.
- Modèle de rapport en douze parties
- Cycle annuel du DPO
- NIS2, DORA, AI Act, IA générative
- Tableau de bord et plan d’action N+1