
Un service de prévention et de santé au travail doit aujourd’hui tenir ensemble le RGPD, la certification AFNOR SPEC 2217, la directive NIS2, le règlement européen sur l’intelligence artificielle et sa politique de sécurité des systèmes d’information. Chaque texte arrive avec ses auditeurs, son vocabulaire et ses échéances. Dans les services que j’accompagne, la charge vient surtout de leur superposition. Une même mesure, la journalisation des accès au dossier médical par exemple, répond à l’article 32 du RGPD, à un point d’audit SPEC 2217 et aux exigences de NIS2, et personne n’a envie de la documenter trois fois.
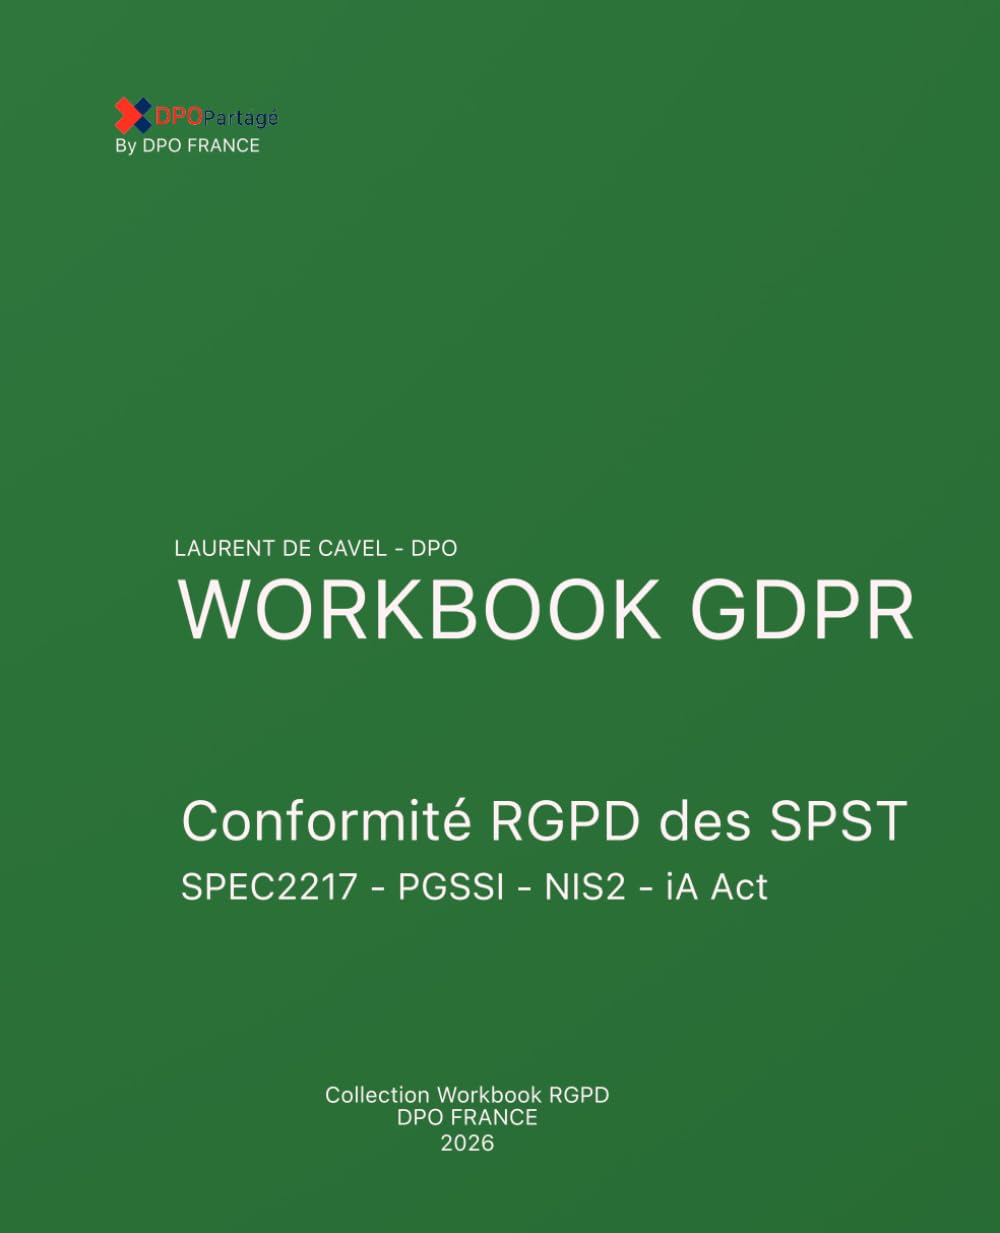
J’ai donc réuni ces sujets dans un seul ouvrage, l’édition intégrale 2026 du Workbook RGPD consacré aux SPST, disponible sur Amazon : Conformité RGPD SPST – SPEC2217 – NIS2 – IA ACT – PGSSI. Le livre compte 321 pages et reprend la version précédente du workbook, revue, enrichie et mise à jour.
- DMST : conservation, archivage, hébergement HDS
- SPEC 2217, points d’audit des niveaux 2 et 3
- NIS2, AI Act et PGSSI
- Modèles et check-lists prêts à l’emploi
Les fondamentaux, appliqués à la santé au travail
La première partie explique le RGPD à partir des situations d’un SPST : données de santé, secret médical et secret professionnel, rôle du service comme responsable de traitement. Un guide complet accompagne la réponse à une demande de droit d’accès, une demande que chaque service reçoit tôt ou tard. La gestion des violations de données est suivie de la détection jusqu’à la notification à la CNIL dans le délai de 72 heures.
Un chapitre reprend aussi le RGPD article par article sous l’angle des SPST. Il sert de référence quand une question précise arrive en comité de direction.
Le DMST traité en détail
Le dossier médical en santé au travail occupe une place centrale : son contenu, les éléments communicables au salarié, les durées de conservation avec la règle des 40 ans et les cas particuliers des agents chimiques, biologiques et des rayonnements ionisants, l’archivage papier et numérique à valeur probante. L’externalisation chez un hébergeur certifié HDS s’accompagne d’une check-list pour choisir l’archiveur.
Le livre contient également un exemple complet d’analyse d’impact (AIPD) du DMST numérique, menée selon la méthode CNIL en quatre étapes. Un service qui n’a jamais rédigé d’AIPD peut s’en servir comme trame.
La SPEC 2217, niveaux 2 et 3
Les points d’audit des niveaux 2 et 3 ont été ajoutés, pour les audits initiaux comme pour les audits de contrôle, en centre fixe et en unité mobile. J’interviens auprès de services engagés dans la SPEC 2217, et les mêmes questions reviennent d’un audit à l’autre : qui accède au DMST, comment le service le prouve, ce que deviennent les données quand un salarié change de service. Ces questions structurent le chapitre.
Tester notre création de registresComparer les offres DPO du marché
NIS2, AI Act et PGSSI : les chapitres inédits
NIS2 est présentée avec son champ d’application, la distinction entre entités essentielles et entités importantes, les seuils, les obligations, les sanctions et l’état de la transposition française. Un tableau d’auto-évaluation permet à chaque service de savoir rapidement s’il entre dans le périmètre.
Le chapitre sur l’AI Act couvre l’architecture du règlement, son calendrier d’application, les rôles de fournisseur et de déployeur, et les systèmes à haut risque qu’un SPST peut rencontrer. La méthode d’analyse de risques vaut pour l’IA intégrée aux logiciels métier comme pour l’IA générative utilisée par les équipes. Une fonction d’aide à la saisie ou de synthèse dans le logiciel métier relève déjà de ce chapitre, même si le service ne l’a jamais recensée comme « IA ».
La PGSSI proposée est directement exploitable et alignée sur la PGSSI-S du secteur santé : gouvernance, gestion des accès, sauvegardes, journalisation, continuité d’activité, gestion de crise. Un modèle complet figure en annexe.
Des modèles à reprendre tels quels
La dernière partie rassemble des modèles immédiatement utilisables : procédures opérationnelles (gouvernance, DMST, sécurité, droits, sous-traitance), charte d’usage de l’intelligence artificielle, questionnaires d’évaluation des sous-traitants et des hébergeurs, grilles d’analyse d’un usage d’IA, matrice des risques, tableau de bord d’indicateurs, check-lists d’audit RGPD, NIS2 et AI Act, y compris pour le site internet du service.
S’y ajoutent un plan d’action sur 12 mois pour maintenir la conformité et un programme de sensibilisation clé en main au format Focus RGPD, avec ses indicateurs de pilotage.
À qui s’adresse le livre
Aux directions de SPST, responsables de traitement, DPO, RSSI, médecins du travail, infirmiers en santé au travail, directions informatiques et auditeurs. Chaque chapitre s’appuie sur des cas pratiques, des erreurs fréquentes commentées et des tableaux de synthèse.
- DMST : conservation, archivage, hébergement HDS
- SPEC 2217, points d’audit des niveaux 2 et 3
- NIS2, AI Act et PGSSI
- Modèles et check-lists prêts à l’emploi