VEILLEÉvaluation HAS des ESSMS : critères et preuves sur les données
Lundi 9 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    Applications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPD6 novembre 2026OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026Et « SKILL » n’y a pas anguille sous roche ?5 novembre 2026GDPR EU Representative: Does Your Company Need One?5 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDApplications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeEt « SKILL » n’y a pas anguille sous roche ?GDPR EU Representative: Does Your Company Need One?Toute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21196

    Évaluation HAS des ESSMS : critères et preuves sur les données

    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21196

    Évaluation HAS des ESSMS : critères et preuves sur les données

    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Audit mondial GPEN 2025 : sur 72 % des sites et applications utilisés par les enfants, la vérification de l’âge peut être contournée

Rédigé par la rédaction DPO PARTAGE le 25 mars 2026 · il faut compter 7 min pour la lecture
0

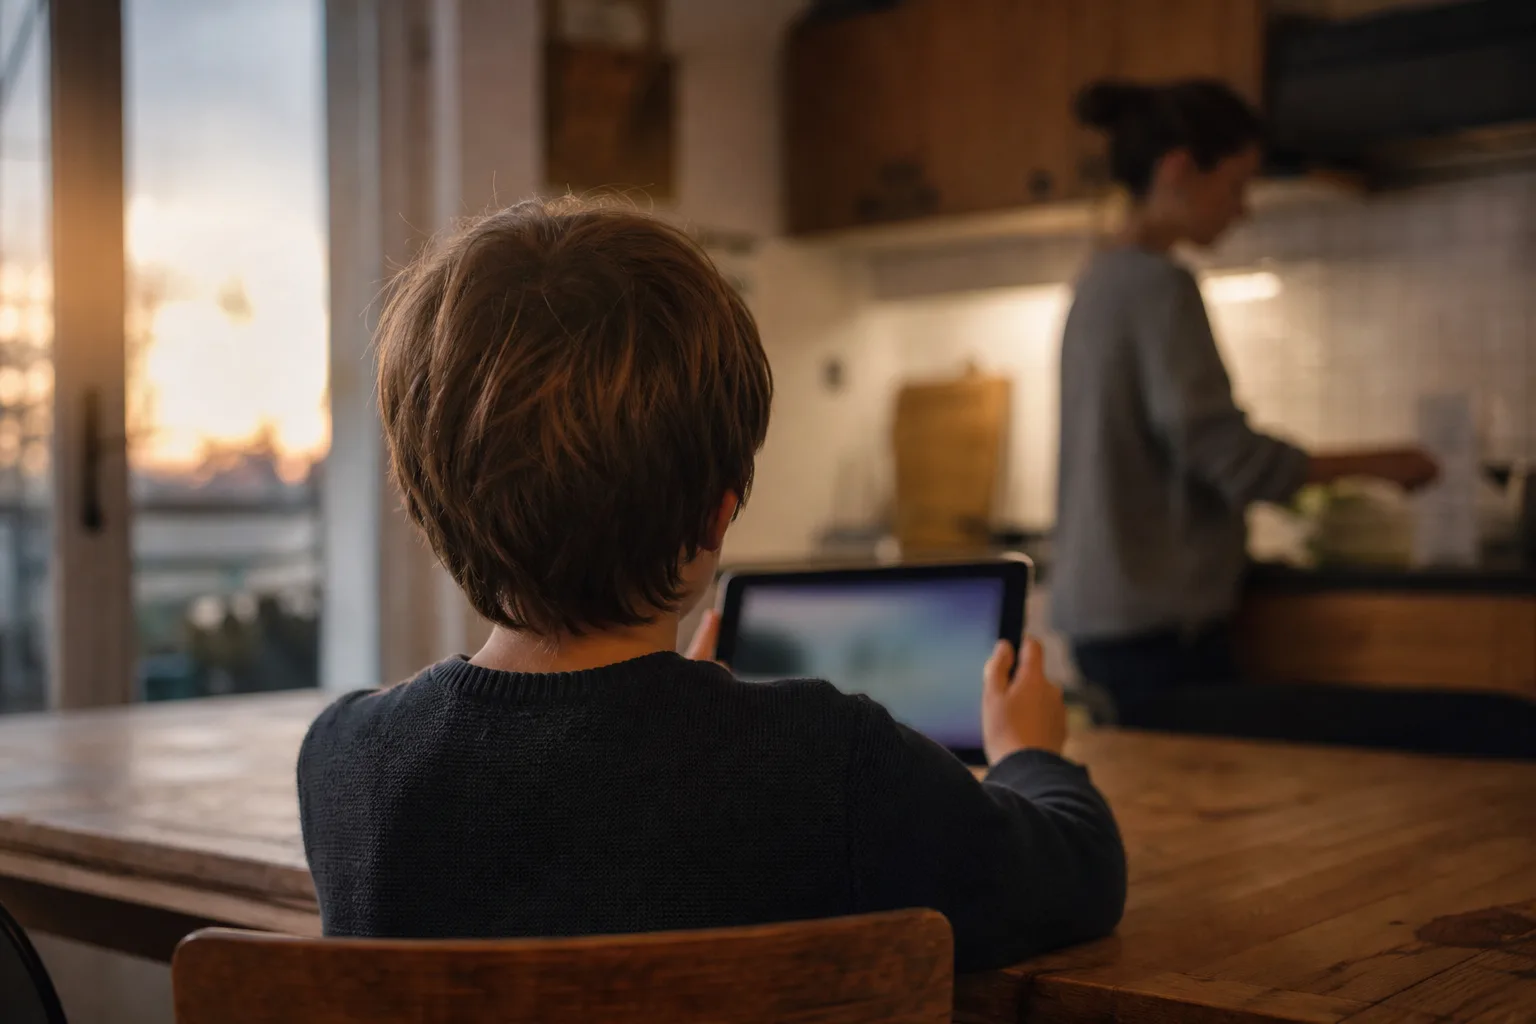
L'audit GPEN a porté sur près de 900 sites et applications utilisés par les enfants.

Vie privée des enfants
Enfant de dos utilisant une tablette dans une cuisine, illustration de la vie privée des enfants en ligne et de l'audit GPEN
L’audit GPEN a porté sur près de 900 sites et applications utilisés par les enfants.

La vie privée des enfants en ligne a peu progressé en dix ans. La Commission nationale de l’informatique et des libertés (CNIL) le montre chiffres à l’appui, dans les résultats d’un audit mondial publiés le 25 mars 2026. Les contrôleurs ont examiné près de 900 sites web et applications utilisés par des enfants. Sur 72 % d’entre eux, ils ont contourné la vérification de l’âge.

A lire aussi sur DPO PARTAGE

Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

Recherches internes en santé : les règles rappelées par la CNIL

Rejeu de session : ce que change la recommandation de la CNIL

Un audit coordonné par 27 autorités de protection des données

L’audit a eu lieu du 3 au 7 novembre 2025. Il a réuni 27 autorités de protection des données du monde entier, membres du Global Privacy Enforcement Network (GPEN). Ce réseau est né en 2010 d’une recommandation de l’OCDE.

Trois autorités ont donc coordonné l’opération : le Commissariat à la protection de la vie privée du Canada, l’Information Commissioner’s Office (ICO) britannique et l’autorité de protection des données du Bailliage de Guernesey.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO

Le périmètre ne se limite pas aux services pour enfants. Il couvre aussi les services grand public que les enfants utilisent. Un réseau social, un jeu ou une plateforme vidéo entre donc dans le champ, même si son éditeur ne vise pas les mineurs.

Les résultats de l’audit GPEN, chiffre par chiffre

Une vérification de l’âge facile à contourner

Sur 72 % des plateformes examinées, les participants ont contourné la vérification de l’âge. Le plus souvent, le contrôle reposait sur une simple déclaration : l’enfant saisit une date de naissance, et le service le croit.

Ce résultat interroge au regard de l’article 8 du RGPD. Ce texte fixe des conditions particulières lorsqu’un service de la société de l’information recueille le consentement d’un enfant. Or une case « j’ai l’âge requis » ne prouve rien.

Une collecte plus large que nécessaire

Pour accéder à toutes les fonctionnalités, 59 % des plateformes exigent une adresse électronique. De même, 50 % demandent un nom d’utilisateur et 46 % une géolocalisation. Les autorités relèvent aussi une hausse de la collecte de plusieurs types de données par rapport à une opération similaire menée en 2015.

Une information et des droits peu adaptés aux enfants

Ensuite, 71 % des plateformes ne proposent aucune information sur la vie privée adaptée aux enfants. De plus, 36 % n’offrent pas de moyen facile pour supprimer un compte.

Enfin, l’audit a repéré des plateformes aux caractéristiques à risque élevé pour les enfants. Parmi elles, seules 35 % affichent un message, par exemple une fenêtre contextuelle, qui invite l’enfant à demander la permission de ses parents avant de continuer.

Ce que le RGPD exige pour protéger la vie privée des enfants

L’article 5 du RGPD pose le principe de minimisation. Un service collecte uniquement les données nécessaires à sa finalité. Ainsi, une géolocalisation exigée pour jouer à un jeu de cartes ne passe pas ce test.

De même, l’article 12 impose une information claire et compréhensible, adaptée au public visé, en particulier aux enfants. Une politique de confidentialité de douze pages, rédigée pour un service juridique, ne remplit pas cette condition face à un lecteur de dix ans.

L’article 25 impose enfin la protection des données dès la conception et par défaut. Pour un service utilisé par des mineurs, les protections se construisent pendant le développement. Elles ne s’ajoutent pas après une plainte.

Les corrections à engager sur votre service

Vous éditez ou exploitez un service numérique que des enfants utilisent ? Commencez par une analyse d’impact (AIPD) au sens de l’article 35 du RGPD. Nous la recommandons dès que des données de mineurs entrent dans le traitement, car elle oblige à documenter chaque donnée collectée et sa justification.

Remplacez ensuite la simple déclaration d’âge par un mécanisme plus robuste, proportionné au risque du service. Le sujet avance vite en Europe : la Grèce interdit par exemple les réseaux sociaux avant 15 ans.

Supprimez aussi les champs obligatoires sans utilité réelle, puis réécrivez l’information dans les mots d’un enfant. Réglez aussi les paramètres de confidentialité au niveau le plus protecteur par défaut. Évitez enfin les parcours qui poussent l’enfant à partager davantage : la CNIL et le CEPD condamnent ces interfaces trompeuses.

Testez donc votre propre parcours d’inscription avec une fausse date de naissance. Si vous passez en moins d’une minute, l’audit GPEN vous concerne directement.

Sources

La CNIL présente les résultats dans sa publication Vie privée des enfants : les résultats de l’audit du Global Privacy Enforcement Network.

Questions fréquentes

Qu’est-ce que l’audit GPEN sur la vie privée des enfants ?

L’audit GPEN est une opération de contrôle menée du 3 au 7 novembre 2025 par 27 autorités de protection des données réunies au sein du Global Privacy Enforcement Network. Les autorités ont examiné près de 900 sites et applications utilisés par des enfants. La CNIL a publié les résultats le 25 mars 2026.

Pourquoi la vérification de l’âge en ligne est-elle si facile à contourner ?

La plupart des services se fondent sur une simple déclaration de l’utilisateur. L’audit GPEN a ainsi contourné la vérification de l’âge sur 72 % des plateformes examinées, le plus souvent quand le contrôle reposait sur une déclaration.

Quelles données les applications pour enfants collectent-elles ?

Pour accéder à toutes les fonctionnalités, 59 % des plateformes examinées exigent une adresse électronique, 50 % un nom d’utilisateur et 46 % une géolocalisation. Les autorités notent une hausse de la collecte de plusieurs types de données depuis 2015.

Que dit le RGPD sur les données personnelles des mineurs ?

Le RGPD prévoit des règles particulières pour le consentement des enfants aux services en ligne, à l’article 8. Il exige aussi une information adaptée à l’âge du public, à l’article 12, et une protection des données dès la conception et par défaut, à l’article 25.

Comment savoir si mon application est concernée par l’audit GPEN ?

Votre service est concerné dès que des enfants l’utilisent, même s’il ne leur est pas destiné. L’audit a examiné des services pour enfants et des services grand public utilisés par des mineurs.
DPO FRANCE
Votre service accueille-t-il des mineurs ?
Un DPO relit votre parcours d’inscription, votre information et votre AIPD, et vous donne des pistes de correction.
Parlez à un DPO
Pour aller plus loin
Notre guide de référence : les sanctions RGPD de la CNIL.
Sur le même thème : CNIL et sanctions
Caméras de surveillance et captation sonore : les règles CNIL pour la vidéoprotection
Le Conseil d’État confirme l’amende de 40 millions d’euros contre Criteo : une décision clé pour le reciblage publicitaire
Tweet231Share65
Previous Post

Caméras de surveillance et captation sonore : les règles CNIL pour la vidéoprotection

Next Post

Airbus rachète Ultra Cyber Ltd et accélère sur la cybersécurité souveraine en Europe

Next Post
Airbus cybersécurité : bouclier bleu entouré d'étoiles européennes, carte de l'Europe éclairée et satellite

Airbus rachète Ultra Cyber Ltd et accélère sur la cybersécurité souveraine en Europe

Attaque LiteLLM : poste de développeur la nuit avec deux écrans de code flou et une chaîne métallique brisée sur le bureau

Attaque en chaîne Trivy-LiteLLM : quand pirater un outil de sécurité contamine tout l'écosystème IA

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • Évaluation HAS des ESSMS : critères et preuves sur les données
  • Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO
  • Recherches internes en santé : les règles rappelées par la CNIL
  • Rejeu de session : ce que change la recommandation de la CNIL
  • Durée de conservation du dossier médical : hôpital, cabinet, DMST

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21196

    Évaluation HAS des ESSMS : critères et preuves sur les données

    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité