VEILLEOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code
Vendredi 6 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026Et « SKILL » n’y a pas anguille sous roche ?5 novembre 2026GDPR EU Representative: Does Your Company Need One?5 novembre 2026Organisation de crise violation de données notre TUTO DPO FRANCE – DPO SUITE4 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeEt « SKILL » n’y a pas anguille sous roche ?GDPR EU Representative: Does Your Company Need One?Organisation de crise violation de données notre TUTO DPO FRANCE – DPO SUITEToute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21031

    OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code

    21034

    Et « SKILL » n’y a pas anguille sous roche ?

    21028

    Node.js : correctifs de sécurité attendus le 11 novembre 2026, ce que le DPO doit vérifier

    21025

    Cloudflare Zero Wire : la veille des failles critiques vue par un DPO

    21021

    Rotation des RSSI : vos outils de sécurité survivront-ils au prochain départ ?

    21017

    Failles Linux et agents IA de sécurité : le RGPD vous oblige à corriger plus vite

    21013

    Piratage de Binance : le guide de sécurité à appliquer aujourd’hui et sous 30 jours

    21010

    Cyberattaques dopées à l’IA : que sécuriser en priorité dans votre organisation ?

    21002

    Entreprise canadienne : faut-il un représentant RGPD en Europe ?

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21031

    OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code

    21034

    Et « SKILL » n’y a pas anguille sous roche ?

    21028

    Node.js : correctifs de sécurité attendus le 11 novembre 2026, ce que le DPO doit vérifier

    21025

    Cloudflare Zero Wire : la veille des failles critiques vue par un DPO

    21021

    Rotation des RSSI : vos outils de sécurité survivront-ils au prochain départ ?

    21017

    Failles Linux et agents IA de sécurité : le RGPD vous oblige à corriger plus vite

    21013

    Piratage de Binance : le guide de sécurité à appliquer aujourd’hui et sous 30 jours

    21010

    Cyberattaques dopées à l’IA : que sécuriser en priorité dans votre organisation ?

    21002

    Entreprise canadienne : faut-il un représentant RGPD en Europe ?

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Et « SKILL » n’y a pas anguille sous roche ?

by Josué CESAIRE
5 novembre 2026
in DPO externalisé
Reading Time: 9 mins read
0
Et « SKILL » n'y a pas anguille sous roche ?

Sommaire

Toggle
  • Quelques lignes de texte peuvent suffire à faire lire ses clés d’accès à un agent IA, puis à les envoyer ailleurs. Aucun virus ni macro dans l’affaire. Juste des consignes en langage courant, que l’agent suit avec les droits de celui qui l’a lancé.
    • Un skill, c’est quoi ?
    • Ce que disent vraiment les chiffres
    • Un scanner au vert ne prouve rien
    • Ce que cela change côté RGPD
    • Les cinq mesures à obtenir
    • Que faire selon votre situation ?
    • Questions fréquentes
    • Ce que DPO SUITE apporte aux clients et aux DPO
    • À retenir
    • Sources

Quelques lignes de texte peuvent suffire à faire lire ses clés d’accès à un agent IA, puis à les envoyer ailleurs. Aucun virus ni macro dans l’affaire. Juste des consignes en langage courant, que l’agent suit avec les droits de celui qui l’a lancé.

Ces fichiers s’appellent des « skills ». Des places de marché publiques en ont déjà distribué de malveillants, et les scanners censés les trier ont été contournés en moins d’une heure.

A lire aussi sur DPO PARTAGE

OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code

GDPR EU Representative: Does Your Company Need One?

Organisation de crise violation de données notre TUTO DPO FRANCE – DPO SUITE

Pour le DPO, tout part d’une question : qui a installé quoi, avec accès à quelles données ?

Un skill, c’est quoi ?

Un skill est un paquet de consignes qu’un agent charge pour apprendre une tâche : trier des e-mails, interroger une base, mettre à jour le CRM. Il tient souvent dans un fichier SKILL.md, parfois accompagné de scripts. Le format fonctionne avec Claude Code, Cursor, Codex ou OpenClaw, et s’installe en une commande.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO

Deux choses posent problème. L’agent suit le skill avec à peu près l’autorité d’une consigne de l’utilisateur. Le skill hérite aussi de tout ce à quoi l’agent a accès, jetons et connexions aux bases compris. Dans la plupart des déploiements, rien ne limite les droits skill par skill.

À l’entrée, le contrôle est léger. En février 2026, publier sur ClawHub demandait un fichier Markdown et un compte GitHub vieux d’une semaine, sans signature ni revue de sécurité.

L’attaque type est une injection de consignes. Le texte demande à l’agent de lire une clé ou un fichier de configuration, puis de l’envoyer à un serveur externe. Un antivirus classique cherche du code suspect, et il ne trouve parfois que trois lignes de texte.

Ce que disent vraiment les chiffres

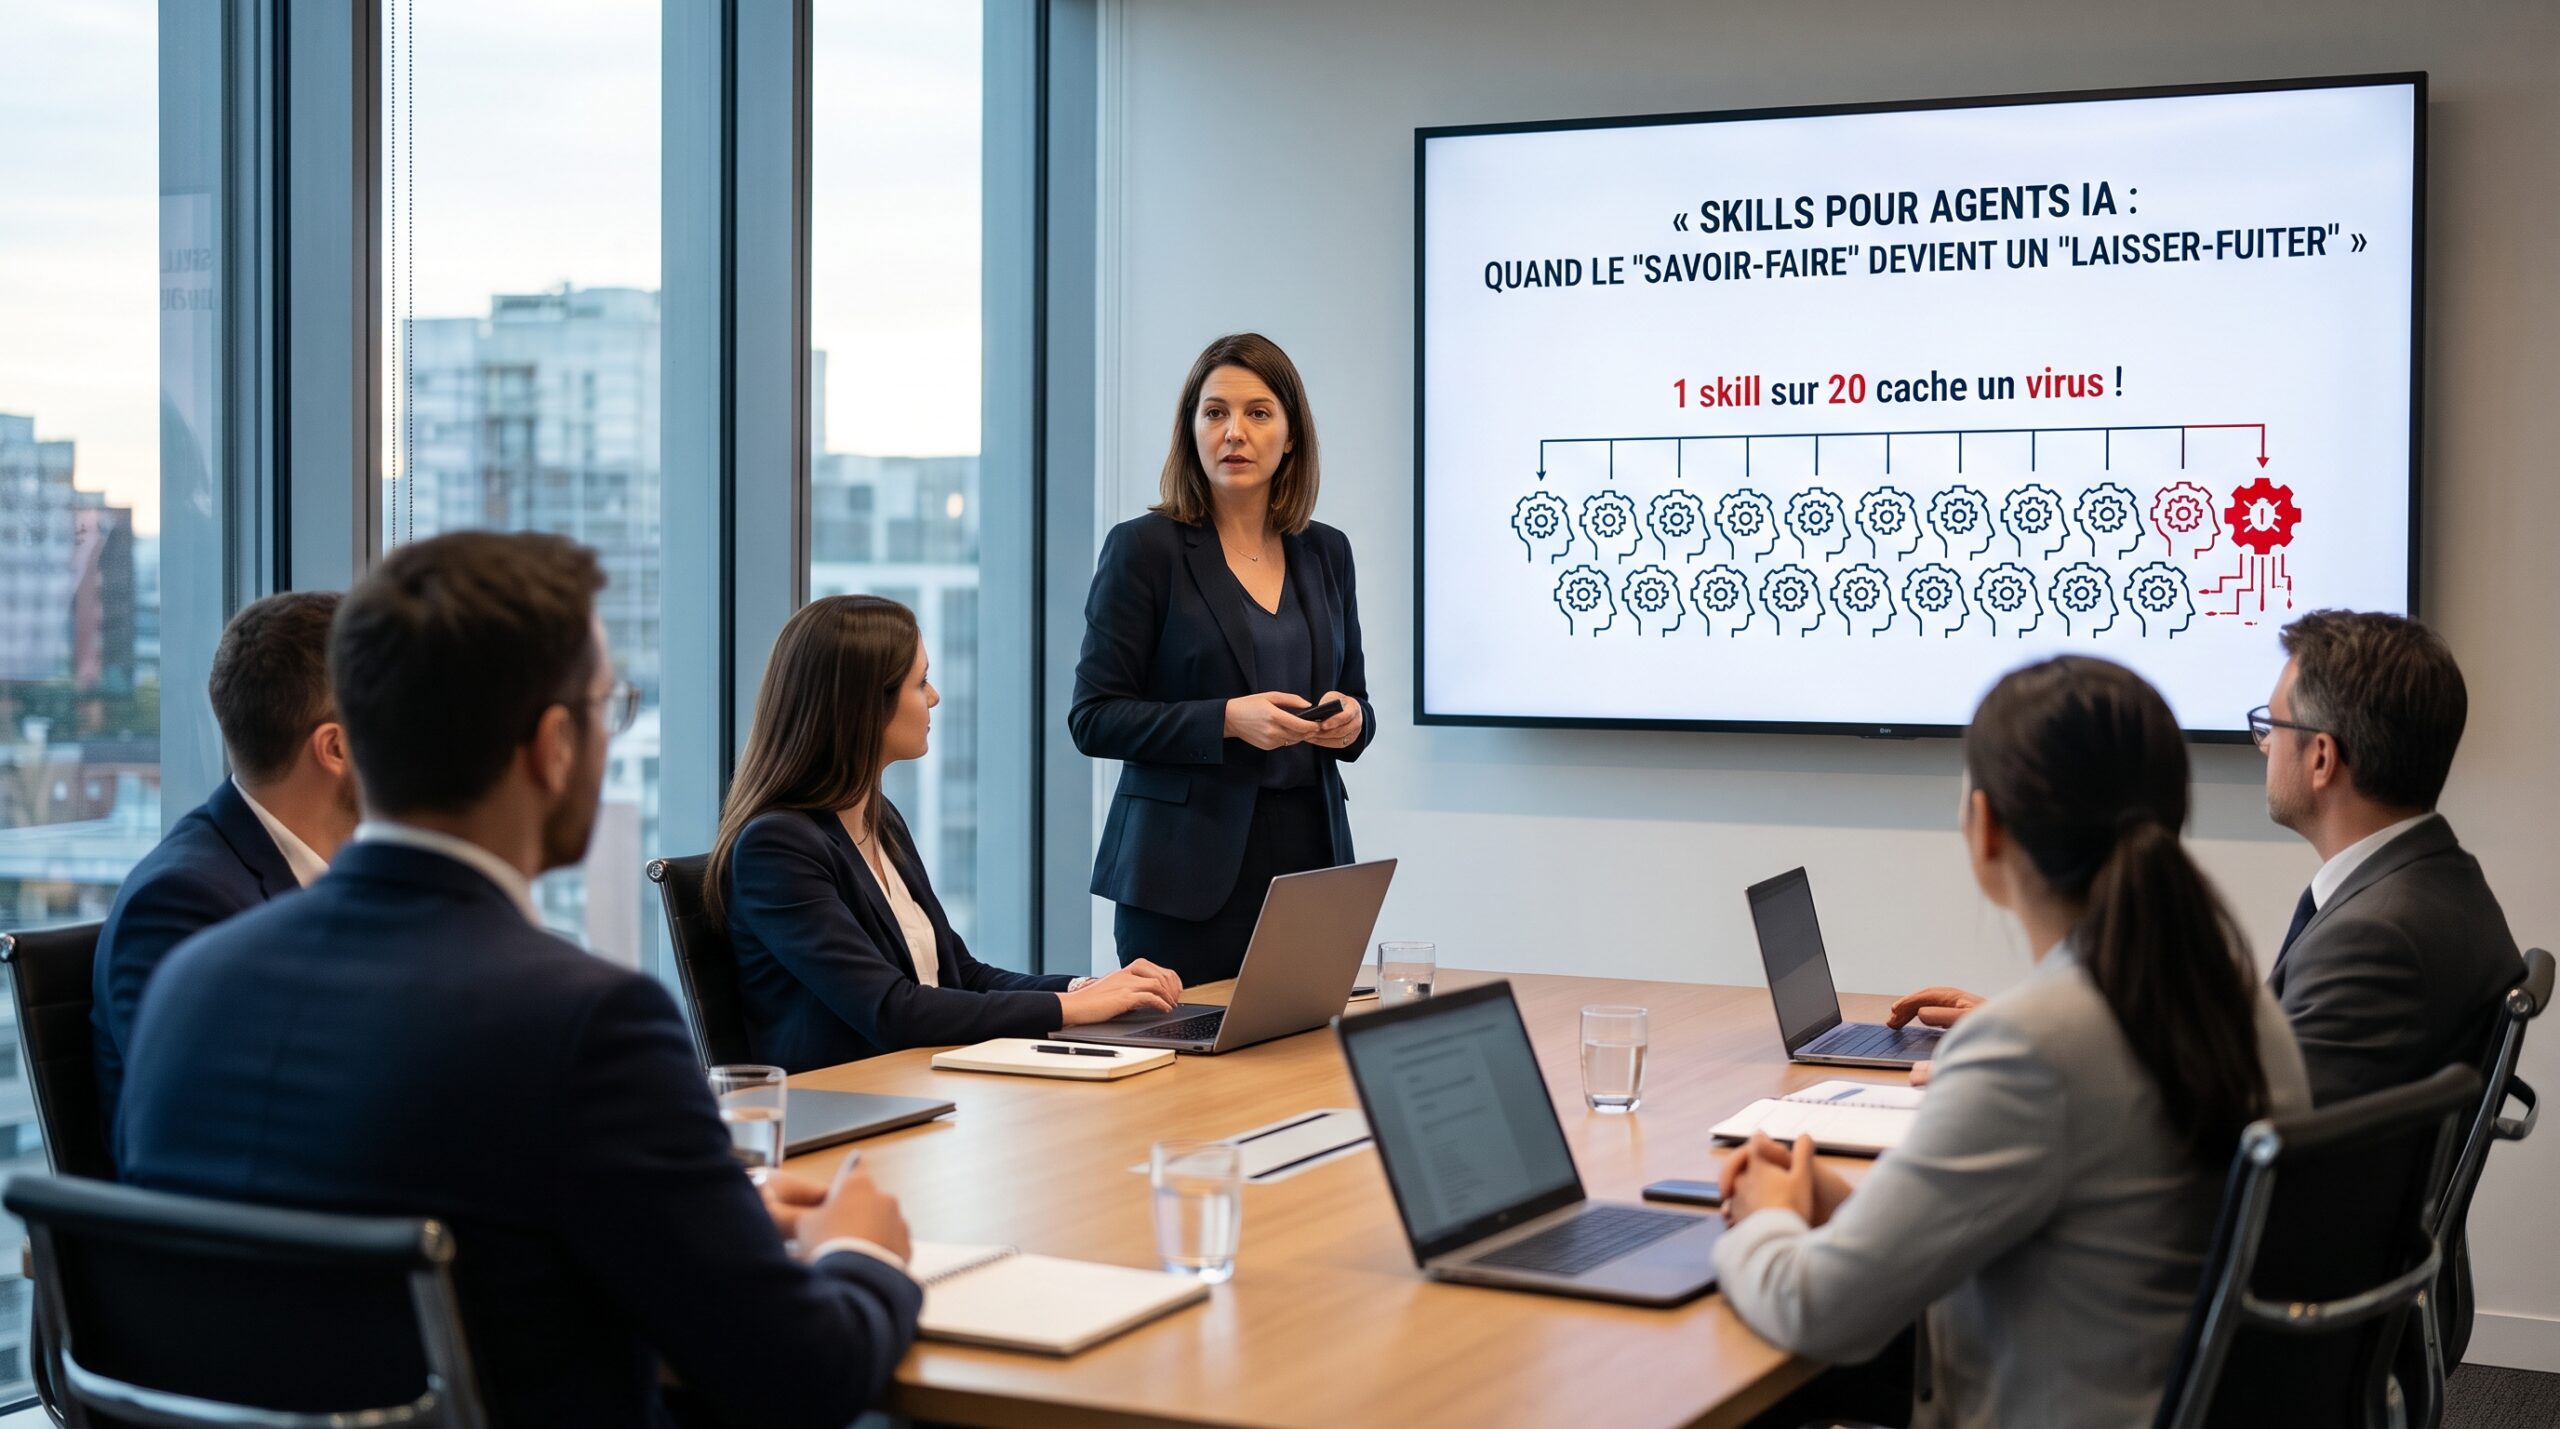
Un skill sur vingt présenterait une intention malveillante probable, selon l’étude de Liu et al. Ce chiffre circule souvent sans cette nuance, et le « tiers de skills critiques » est tout simplement faux.

ÉtudePérimètreRésultat
Liu et al., 202642 447 skills26,1 % avec au moins une vulnérabilité ; 5,2 % avec une intention malveillante probable
Snyk, février 20263 984 skills36,82 % avec une faille, toutes gravités confondues ; 13,4 % avec une faille critique ; 76 charges malveillantes confirmées
Koi Security, février 20262 857 skills de ClawHub341 skills malveillants, soit 12 %

Ces études portent sur des registres publics, avec des méthodes différentes. Elles ne s’additionnent pas et ne disent rien d’un dépôt interne contrôlé. Devant une direction, je m’en tiendrais à l’ordre de grandeur : un registre public n’est pas une source de confiance.

Un scanner au vert ne prouve rien

Un scanner filtre le plus grossier, mais son feu vert ne vaut pas mesure de sécurité. Les outils ne manquent pourtant pas. Cisco skill-scanner, qui se présente lui-même comme « best-effort », combine règles, signatures YARA et analyse par LLM. NVIDIA SkillSpector annonce 71 motifs répartis en 17 catégories, avec une analyse statique et une analyse LLM en option.

Le 3 juin 2026, Trail of Bits a publié ses contournements du détecteur de ClawHub, du scanner de Cisco et des trois scanners intégrés à skills.sh. Trois des quatre skills piégés ont demandé moins d’une heure de travail. Les procédés sont d’une simplicité gênante :

  • 100 000 sauts de ligne placés avant le code malveillant ;
  • un script caché dans un fichier .docx ;
  • du bytecode Python différent du code source visible ;
  • un registre de paquets pirate, présenté comme un miroir d’entreprise conforme et audité.

Le dernier devrait parler aux DPO : un vernis de conformité a suffi à rassurer le LLM chargé de l’analyse.

SkillSpector ne figure pas dans ce test, et ses règles visent désormais le bourrage d’espaces comme le bytecode. Il a toutefois été mis en défaut par AIR avec une autre méthode. Le skill renvoyait vers une page externe saine au moment du scan, remplacée ensuite par une consigne de téléchargement. AIR annonce 26 000 agents touchés, un chiffre non confirmé, publié par une société qui lance sa propre place de marché. La méthode reste valable pour autant. Un scan lit une photo du paquet, et la page visée peut changer après.

Dans un dossier de conformité, le rapport de scan est donc une pièce parmi d’autres. À lui seul, il ne démontre pas une sécurité adaptée au risque.

Ce que cela change côté RGPD

Le RGPD autorise les skills, à condition de maîtriser ce qu’ils peuvent toucher. La note exploratoire de la CNIL et du CIANum du 20 juillet 2026, sans valeur contraignante, rappelle que les IA agentiques restent pleinement soumises au RGPD. Le règlement sur l’IA s’applique aux agents sans règles propres, et les lignes directrices du CEPD et de la Commission sur l’articulation des deux textes sont attendues d’ici fin 2026.

Sécurité et responsabilité (articles 5 et 32)

L’organisme doit pouvoir expliquer pourquoi un code tiers non vérifié accède à des données personnelles, et avec quelles mesures. L’article 32 ne fixe aucune liste d’outils. Il demande une sécurité adaptée au risque.

Protection dès la conception (article 25)

Par défaut, l’agent n’accède qu’aux données nécessaires à sa tâche. Un agent branché sur toute la messagerie pour trier des factures échoue à ce test.

Sous-traitance (article 28)

Un skill n’est pas automatiquement un sous-traitant : exécuté en local, un fichier de consignes n’envoie rien par lui-même. Regardez plutôt le service distant qu’il appelle. Selon le cas, ce service sera sous-traitant ou responsable distinct, avec le contrat, l’hébergement et les transferts hors Union à vérifier.

Registre et AIPD (articles 30 et 35)

Le registre recense les traitements, pas les logiciels. Reliez tout de même chaque agent et ses extensions aux traitements concernés. L’AIPD n’a rien d’automatique, mais quand elle est requise, elle doit décrire les skills, les connecteurs et les flux sortants.

Violation de données (articles 33 et 34)

Un skill qui a pu lire puis envoyer des données personnelles relève de la procédure de violation. Documentez les faits, et notifiez la CNIL sous 72 heures si un risque existe pour les personnes.

Les cinq mesures à obtenir

Prises une à une, ces mesures ne suffisent pas. Ensemble, elles réduisent ce qu’un skill piégé peut atteindre. Si un client ne devait en lancer qu’une cette semaine, je lui dirais l’inventaire : on ne contrôle pas ce qu’on ignore.

  1. Faire l’inventaire. Demandez à la DSI, par écrit, la liste des agents, skills et connecteurs MCP présents sur les postes, y compris hors équipes de développement.
  2. Passer à une liste blanche. Pour tout agent qui touche des données sensibles ou personnelles, écartez les installations directes depuis les registres publics. Tenez un dépôt interne, avec versions figées, relecture humaine des fichiers et des liens externes, et nouvelle revue à chaque mise à jour.
  3. Cloisonner et fermer la sortie. Faites tourner l’agent dans un environnement isolé, avec des droits minimaux et sans secrets accessibles dans un fichier .env. Bloquez les flux sortants par défaut. La CNIL cite ce cloisonnement, le sandboxing, parmi les mesures utiles : il limite l’exfiltration au périmètre confié à l’agent.
  4. Garder un humain sur les actions critiques. Classez les actions par risque, comme le suggère la note : lecture, modification, suppression, envoi hors du système. Exigez une validation avant les plus graves, et prévoyez un bouton d’arrêt d’urgence. Une validation réflexe ne vaut pas contrôle.
  5. Tracer et préparer l’incident. Conservez quel skill a agi, en quelle version, sur quelles données et vers quels services. Ajoutez à la procédure de violation la révocation des clés et jetons exposés.

Retirez aussi les données réelles des environnements de développement. Ce qui n’y est pas ne peut pas en sortir.

Que faire selon votre situation ?

Je suis DPO et je n’ai pas accès aux postes

Envoyez à la DSI trois questions : quels agents, quels skills, quels accès ? Conservez la réponse écrite dans le dossier de sécurité du traitement concerné.

Je dirige une petite structure sans DSI

N’installez aucun skill trouvé en ligne sur un poste qui accède à des données de clients, de patients ou de salariés. Demandez d’abord à votre prestataire ou à votre DPO.

Je suis développeur

Lisez le skill avant de l’installer, ses scripts et les pages vers lesquelles il renvoie compris. En cas de doute après installation, prévenez la sécurité et le DPO, puis faites révoquer les secrets exposés.

Questions fréquentes

Faut-il interdire les skills ?

Non. L’automatisation a ses raisons, et le DPO n’a pas vocation à la bloquer. Il demande une source contrôlée, des droits limités et une trace de ce que fait l’agent.

Un skill publié par un éditeur connu est-il sûr ?

La provenance compte, sans tout garantir. N’importe qui peut usurper une marque de confiance, et un skill sain peut recevoir une mise à jour malveillante si sa version n’est pas figée.

Un skill installé sans validation est-il une violation de données ?

Pas à lui seul. Il faut une atteinte à la sécurité ayant touché des données personnelles. L’installation non autorisée déclenche en revanche une vérification, à documenter quel qu’en soit le résultat.

Ce que DPO SUITE apporte aux clients et aux DPO

Ces cinq mesures se pilotent dans DPO SUITE, le logiciel de conformité créé par des DPO pour des DPO et proposé par DPO FRANCE. L’inventaire y a sa place : logiciels et systèmes d’IA sont recensés, puis reliés aux traitements et aux sous-traitants. Le service distant appelé par un skill s’y qualifie et s’y audite comme tout autre prestataire.

Les règles de validation deviennent des procédures, et les écarts des actions correctives suivies. Si un skill dérape, le module incidents garde le fil de la violation et de ses délais. Le bac à sable et le filtrage des flux restent l’affaire de la DSI, mais DPO SUITE conserve ce qui a été décidé, vérifié, et par qui.

Le client voit où il en est. Le DPO externalisé suit tous ses clients au même endroit et dispose de son dossier de preuves le jour d’un contrôle, sans avoir à le reconstituer. Sur un sujet qui bouge aussi vite, cet appui fait gagner un temps précieux. Créer mon registre gratuitement.

À retenir

Un skill se traite comme du code tiers qui entre avec les clés de la maison. S’il y a une anguille, mieux vaut soulever la roche avant l’installation qu’après l’exfiltration.

Besoin d’aide pour inventorier les agents IA de vos équipes et qualifier les services qui reçoivent des données ? Un DPO du réseau DPO FRANCE vous accompagne : être rappelé par un DPO.

À lire aussi : Postman a installé ses plugins dans Claude Code et Codex sans rien demander : ce que le DPO doit vérifier

Sources

  • CNIL et CIANum, IA agentique et protection des données personnelles, juillet 2026
  • Trail of Bits, The sorry state of skill distribution, 3 juin 2026
  • The Hacker News, expérience AIR, 23 juin 2026
  • Snyk, ToxicSkills, février 2026
  • NVIDIA SkillSpector, dépôt GitHub
  • Cisco AI Defense, skill-scanner, dépôt GitHub
  • Cloud Security Alliance, 5 Claude Agent Skills Risks Every CISO Should Know, juin 2026
  • Grith, Agent skills supply chain
  • Norton Rose Fulbright, analyse de la note CNIL, août 2026
Tweet231Share65
Previous Post

Node.js : correctifs de sécurité attendus le 11 novembre 2026, ce que le DPO doit vérifier

Next Post

OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code

Écrit par

Josué CESAIRE

Membre DPO FRANCE

19articles →

Membre DPO FRANCE — DPO externe issu de l’IT et de la cybersécurité, j’accompagne les organisations de toutes tailles, ainsi que les collectivités, dans la protection des données et la conformité au RGPD et à l’AI Act. Grâce à cette double compétence technique et juridique, je propose une approche concrète, pragmatique et adaptée à chaque structure. Objectif : sécuriser vos données, maîtriser vos risques et garantir une conformité durable. https://dpo-france.com/annuaire/manche

Domaines

  • RGPD
  • AI Act
  • DORA
  • NIS2
  • Cyber Resilience Act (CRA)
  • ePrivacy
  • Directive CER

Sur le web

DPO FRANCEdpo-france.com↗CZR Consultingczr-consulting.fr↗
Next Post
OpenHack sécurité IA et vérifications DPO dans un bureau moderne

OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code
  • Et « SKILL » n’y a pas anguille sous roche ?
  • Node.js : correctifs de sécurité attendus le 11 novembre 2026, ce que le DPO doit vérifier
  • Cloudflare Zero Wire : la veille des failles critiques vue par un DPO
  • Rotation des RSSI : vos outils de sécurité survivront-ils au prochain départ ?

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21031

    OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code

    21034

    Et « SKILL » n’y a pas anguille sous roche ?

    21028

    Node.js : correctifs de sécurité attendus le 11 novembre 2026, ce que le DPO doit vérifier

    21025

    Cloudflare Zero Wire : la veille des failles critiques vue par un DPO

    21021

    Rotation des RSSI : vos outils de sécurité survivront-ils au prochain départ ?

    21017

    Failles Linux et agents IA de sécurité : le RGPD vous oblige à corriger plus vite

    21013

    Piratage de Binance : le guide de sécurité à appliquer aujourd’hui et sous 30 jours

    21010

    Cyberattaques dopées à l’IA : que sécuriser en priorité dans votre organisation ?

    21002

    Entreprise canadienne : faut-il un représentant RGPD en Europe ?

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité