VEILLEÉvaluation HAS des ESSMS : critères et preuves sur les données
Lundi 9 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    Applications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPD6 novembre 2026OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026Et « SKILL » n’y a pas anguille sous roche ?5 novembre 2026GDPR EU Representative: Does Your Company Need One?5 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDApplications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeEt « SKILL » n’y a pas anguille sous roche ?GDPR EU Representative: Does Your Company Need One?Toute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21196

    Évaluation HAS des ESSMS : critères et preuves sur les données

    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21196

    Évaluation HAS des ESSMS : critères et preuves sur les données

    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Référent RGPD : rôle, différence avec le DPO et lettre de mission

Rédigé par la rédaction DPO PARTAGE le 8 novembre 2026 · il faut compter 15 min pour la lecture
0

Le référent RGPD fait remonter les questions du terrain au DPO, qui conseille et contrôle.

Organisation de la conformité · Référent RGPD
Mis à jour le 8 novembre 2026
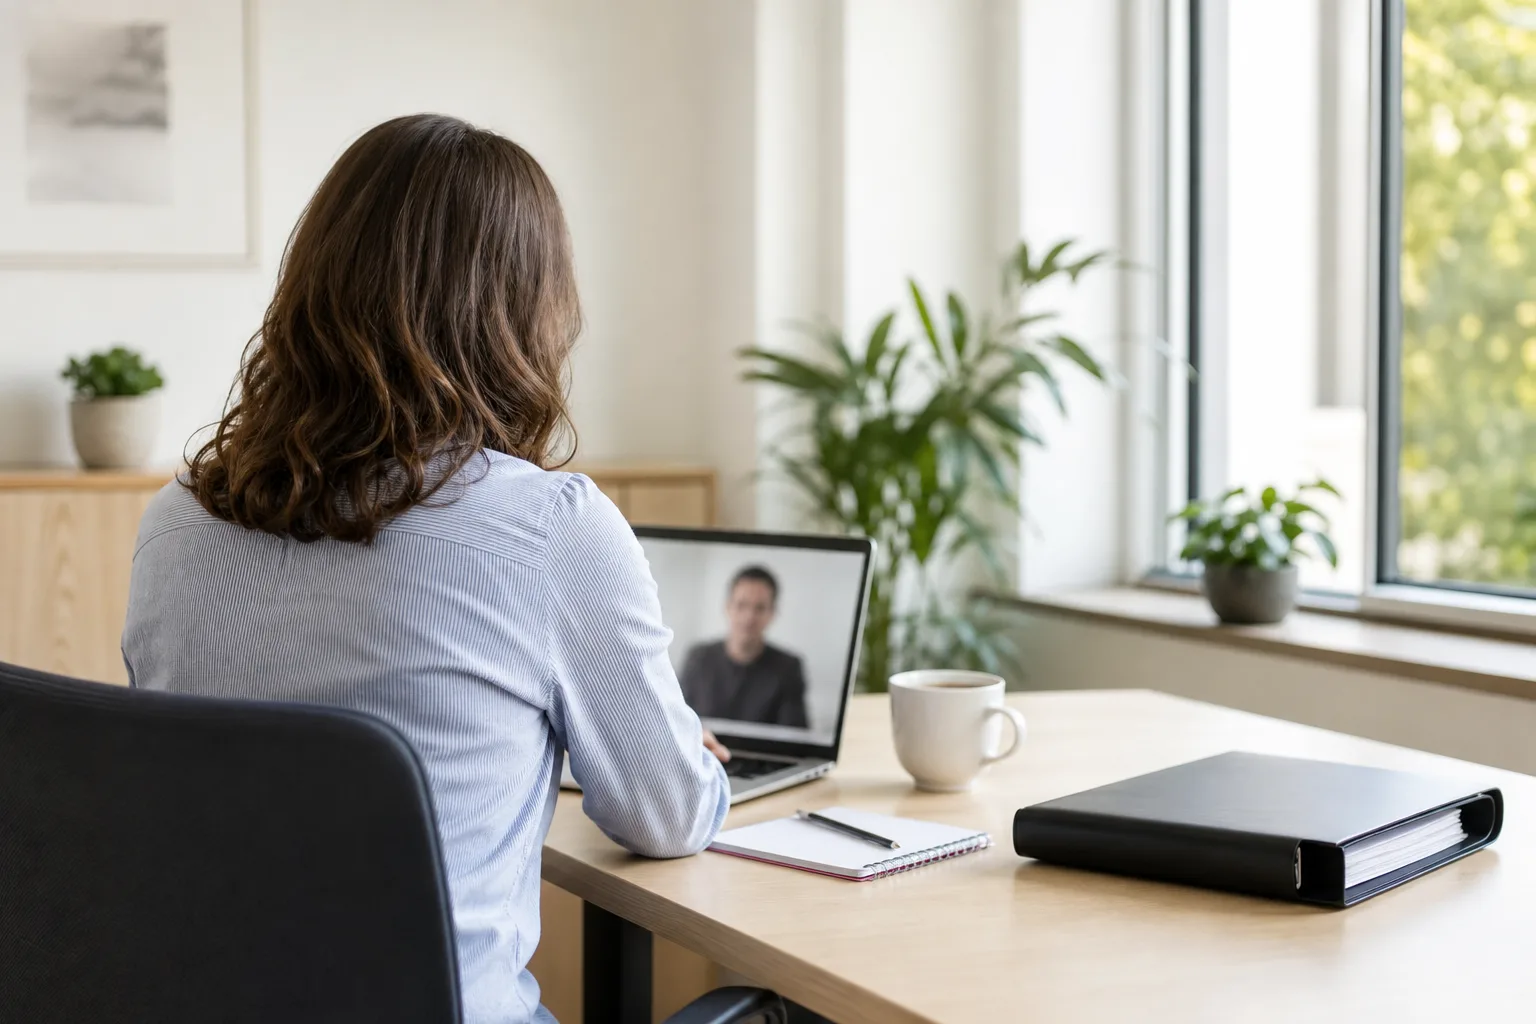
Référent RGPD en visioconférence avec le DPO externalisé de son organisme, classeur de conformité sur le bureau
Le référent RGPD fait remonter les questions du terrain au DPO, qui conseille et contrôle.

Le référent RGPD n’apparaît nulle part dans le règlement général sur la protection des données (RGPD). Le texte européen organise une seule fonction, le délégué à la protection des données (DPO), dans ses articles 37 à 39. Ce titre n’engage donc que ce que l’organisme écrit lui-même.

A lire aussi sur DPO PARTAGE

Durée de conservation du dossier médical : hôpital, cabinet, DMST

La protection des données personnelles expliquée simplement

RGPD en startup : du lancement à la levée de fonds, les étapes

Ce guide part donc des textes. Il distingue ce que la Commission nationale de l’informatique et des libertés (CNIL) écrit réellement sur le sujet et ce qu’elle laisse à votre choix. Vous saurez ensuite quand nommer un référent, quelle mission lui confier et comment il travaille avec un DPO externalisé.

Référent RGPD : une fonction interne que le RGPD ne définit pas

Un référent RGPD est une personne de l’organisme, désignée par la direction, qui relaie les questions de protection des données dans son service ou sur son site. Le règlement ne lui donne pourtant aucun statut. En pratique, son titre varie d’ailleurs d’une structure à l’autre : référent, relais, correspondant ou pilote.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO

Ce que la CNIL écrit sur les relais et les référents

D’abord, sa fiche Désigner un pilote recommande fortement, même sans obligation de DPO, de désigner une personne disposant de relais internes et chargée de s’assurer de la mise en conformité. La CNIL considère l’étape franchie si vous avez désigné « un pilote, DPO, CIL ou chef de projet » et lui avez affecté des moyens humains et financiers.

Ensuite, son guide pratique des délégués à la protection des données mentionne les référents à trois reprises. Le DPO absent des filiales d’un groupe peut ainsi être soutenu par un réseau de « relais » ou de « référents », chargés d’un appui opérationnel et de lui faire remonter les questions. Le même guide évoque des « relais Informatique et Libertés » qui aident à sensibiliser et transmettent au DPO les projets et les demandes d’exercice des droits. Enfin, il conseille d’identifier ces interlocuteurs relais dans la lettre de mission du DPO.

Ce que la CNIL ne dit pas

La CNIL ne fixe ni statut, ni formation, ni liste de missions pour le référent. De plus, aucun formulaire ne permet de le déclarer, et aucune protection ne l’empêche d’être déplacé pour avoir signalé un problème. Le référent tire donc toute sa légitimité de la décision écrite qui le nomme. Rédigez-la avant toute chose.

Référent RGPD et DPO : ce qui les sépare dans les textes

En somme, la différence tient au cadre. Le DPO bénéficie de garanties écrites dans le RGPD, alors que le référent dépend entièrement de l’organisation que vous choisissez. Le tableau compare les deux fonctions point par point.

Comparaison du référent RGPD et du délégué à la protection des données, d’après les articles 24 et 37 à 39 du RGPD
CritèreRéférent RGPDDPO
TexteAucun : décision interne de la direction.Articles 37 à 39 du RGPD.
DésignationNote de service ou lettre de mission, sans formalité externe.Coordonnées publiées et communiquées à la CNIL (article 37.7), par le téléservice dédié.
IndépendanceSoumis à sa hiérarchie habituelle.Ne reçoit aucune instruction pour ses missions et fait rapport au plus haut niveau de la direction (article 38.3).
ProtectionAucune protection propre à la fonction.Ne peut être relevé de ses fonctions ou pénalisé pour l’exercice de ses missions (article 38.3).
Conflit d’intérêtsAucune règle propre.Ses autres tâches ne doivent pas créer de conflit d’intérêts (article 38.6).
ResponsabilitéLa conformité reste à la charge du responsable de traitement (article 24).Même règle : la CNIL précise que le DPO n’est pas personnellement responsable d’une non-conformité.

Ce dernier point surprend souvent, et pour cause. Ni le référent ni le DPO ne portent la conformité à la place de la direction. L’article 24 confie en effet au responsable de traitement le soin de mettre en œuvre les mesures appropriées et de démontrer la conformité.

Le piège du référent rebaptisé DPO

La CNIL cite, dans sa page Devenir délégué à la protection des données, des fonctions susceptibles de créer un conflit d’intérêts avec celle de DPO : directeur général, directeur financier, responsable des ressources humaines ou du service informatique, médecin-chef. Or ces profils sont justement ceux que l’on nomme référents, car ils connaissent les traitements. Un référent issu de ces postes ne devient donc pas DPO par un simple changement de titre. Si vous envisagez cette évolution, documentez d’abord l’absence de conflit d’intérêts, comme le conseille le guide de la CNIL.

Quand nommer un référent RGPD dans votre organisme

Le bon moment dépend d’une question préalable : votre organisme doit-il désigner un DPO ? L’article 37.1 l’impose aux autorités et organismes publics. Il l’impose également lorsque les activités de base consistent en un suivi régulier et systématique à grande échelle, ou en un traitement à grande échelle de données sensibles, comme les données de santé.

Sans obligation de DPO : le référent comme pilote

Pour une petite entreprise, la CNIL rappelle que la désignation d’un DPO reste rare lorsque le cœur de métier n’est pas le traitement de données. Le guide RGPD pour les TPE et PME de la CNIL et de Bpifrance place toutefois le registre sous la responsabilité du dirigeant. Un référent lui évite ainsi de porter seul l’inventaire, les demandes des personnes et les contrats des prestataires. Nommez-le dès que les traitements dépassent la paie et un fichier clients.

Avec un DPO obligatoire : le référent comme relais

Dans les cas de l’article 37.1, le référent ne remplace jamais le DPO. Une commune, quelle que soit sa taille, désigne un délégué ; un hôpital aussi, puisque la CNIL cite le traitement des données de patients par un hôpital comme exemple de grande échelle. Le référent sert alors de relais sur le terrain, surtout quand le DPO est externe ou mutualisé. Pour vérifier votre propre situation, consultez notre guide pour désigner un DPO.

Notre article Référent RGPD : quand il suffit, quand un DPO s’impose détaille la frontière entre les deux cas. En pratique, si un critère de l’article 37.1 vous concerne, le référent seul expose l’organisme à un manquement.

Le rôle du référent RGPD au quotidien

Le référent repère et transmet. En effet, il voit passer le nouveau logiciel, la demande d’accès d’un ancien salarié ou le courriel envoyé au mauvais destinataire. Sa valeur dépend donc de la vitesse à laquelle l’information remonte.

Deux délais du RGPD montrent par exemple l’enjeu. La réponse à une demande d’exercice des droits intervient dans un délai d’un mois à compter de sa réception (article 12.3). De plus, une violation de données se notifie à la CNIL si possible dans les 72 heures après en avoir pris connaissance (article 33.1). Par conséquent, une demande restée trois semaines dans une boîte de service consomme ainsi la majeure partie du délai.

Ce que la lettre de mission du référent précise

Faute de cadre légal, la lettre de mission fixe le rôle. Vérifiez qu’elle précise :

  1. Le périmètre : le service, le site ou l’établissement suivi.
  2. Le temps alloué, exprimé en heures ou en jours par mois.
  3. Le circuit d’alerte pour une violation de données, avec le nom du destinataire et le délai de transmission.
  4. La réception des demandes d’exercice des droits et leur transmission au DPO ou à la direction.
  5. Le signalement de tout nouveau projet ou outil traitant des données personnelles, avant sa mise en service.
  6. La mise à jour des informations du registre pour son périmètre.
  7. Le suppléant en cas d’absence, et la passation en cas de départ.

Toutefois, le référent ne décide pas de la conformité d’un traitement. Il documente, alerte et applique les règles fixées par la direction sur les conseils du DPO. Écrivez cette limite dans la lettre : elle le protège autant que l’organisme.

Comment le référent RGPD travaille avec un DPO externalisé

Un DPO externalisé exerce ses missions sur la base d’un contrat de service, ce que prévoit l’article 37.6. Il connaît donc le RGPD et votre secteur. Il ne voit pas, en revanche, ce qui se passe chaque jour dans vos bureaux. Le référent comble cet écart.

Un partage des rôles écrit dès le départ

Le DPO informe et conseille, contrôle le respect du règlement, donne son avis sur les analyses d’impact et reste le point de contact de la CNIL (article 39). Le référent, de son côté, collecte les informations, relance les services et prépare les éléments de preuve. Ainsi, chacun garde sa place : le DPO conserve l’indépendance que lui garantit l’article 38, et le référent n’endosse pas un rôle de contrôleur qu’aucun texte ne protège.

Comme DPO à temps partagé depuis 2018, nous recommandons un point régulier entre le référent et le DPO, un canal unique pour les alertes et un dossier de conformité commun. Dans notre offre de DPO à temps partagé, ce dossier vit dans DPO Suite, notre application qui réunit registre, violations, demandes de droits, sous-traitants et analyses d’impact.

L’absence et le départ du référent

Le guide de la CNIL demande de prévoir une personne relais en cas d’absence ou d’empêchement du DPO, capable de recevoir les demandes. La même précaution vaut aussi pour le référent. Désignez donc un suppléant et conservez les échanges hors de sa boîte de messagerie personnelle. Notre article Le référent RGPD est parti, on a tout perdu décrit ce qui disparaît quand cette précaution manque.

Pour inscrire le référent dans une démarche complète, suivez enfin notre méthode de mise en conformité RGPD pas à pas.

Sources consultées

Les articles 12, 24, 33 et 37 à 39 cités viennent du règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016, publié sur EUR-Lex. La recommandation de désigner une personne disposant de relais internes figure dans la fiche de la CNIL Désigner un pilote, publiée le 1er mars 2017.

Les réseaux de relais et de référents, la lettre de mission et la personne relais en cas d’absence sont décrits dans le Guide pratique RGPD : Délégués à la protection des données de la CNIL. Les fonctions exposées à un conflit d’intérêts sont listées dans la page Devenir délégué à la protection des données, et la désignation en ligne dans la page Désigner un délégué à la protection des données (DPO) ou modifier une désignation.

Enfin, la situation des petites entreprises provient des pages de la CNIL Appliquer le RGPD dans une TPE ou PME : les questions/réponses de la CNIL et du guide pratique de sensibilisation au RGPD pour les petites et moyennes entreprises, coédité avec Bpifrance.
Questions fréquentes

Le référent RGPD est-il obligatoire ?

Non, aucun texte n’impose de nommer un référent RGPD. La CNIL recommande toutefois fortement, même sans obligation de DPO, de désigner une personne disposant de relais internes et chargée de piloter la mise en conformité.

Quelle est la différence entre un référent RGPD et un DPO ?

Le DPO est une fonction prévue par les articles 37 à 39 du RGPD, déclarée à la CNIL, protégée et indépendante. Le référent est un relais interne choisi par la direction, sans statut ni protection. Il ne remplace pas un DPO obligatoire.

Qui peut être référent RGPD dans une entreprise ?

Tout salarié qui connaît les services et dispose de temps peut être référent RGPD, y compris un responsable informatique ou des ressources humaines. Ces fonctions créent en revanche un risque de conflit d’intérêts si la personne devient ensuite DPO.

Faut-il déclarer le référent RGPD à la CNIL ?

Non. Seul le DPO est désigné auprès de la CNIL, par son téléservice. Le référent est nommé par une décision interne, que nous conseillons d’écrire dans une lettre de mission.

Le référent RGPD est-il responsable en cas de manquement ?

Non, la conformité incombe au responsable de traitement selon l’article 24 du RGPD. La CNIL précise d’ailleurs que même le DPO n’est pas personnellement responsable d’une non-conformité de son organisme.

Peut-on avoir un référent RGPD et un DPO externalisé ?

Oui, et la CNIL décrit ce modèle : un DPO soutenu par un réseau de relais ou de référents qui lui apportent un appui opérationnel et lui font remonter les questions. Le référent assure la présence sur le terrain, le DPO conseille et contrôle.
DPO FRANCE
Votre référent RGPD a-t-il un DPO derrière lui ?
Un DPO à temps partagé relit la lettre de mission de votre référent, valide le circuit d’alerte et vous donne des pistes pour répartir les rôles.
Parlez à un DPO
Pour aller plus loin
Notre guide de référence : le DPO externalisé à temps partagé.
Sur le même thème : Métier de DPO
L’agent (IA) ne fait pas le bonheur !
LE DPO, GARANT DU RGPD
Tweet232Share65
Previous Post

La protection des données personnelles expliquée simplement

Next Post

Durée de conservation du dossier médical : hôpital, cabinet, DMST

Next Post
Durée de conservation du dossier médical : salle d'archives d'hôpital avec rayonnages de dossiers patients

Durée de conservation du dossier médical : hôpital, cabinet, DMST

Ordinateur portable sur un bureau, trajectoire de curseur sur une page floue : illustration du rejeu de session encadré par la CNIL

Rejeu de session : ce que change la recommandation de la CNIL

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • Évaluation HAS des ESSMS : critères et preuves sur les données
  • Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO
  • Recherches internes en santé : les règles rappelées par la CNIL
  • Rejeu de session : ce que change la recommandation de la CNIL
  • Durée de conservation du dossier médical : hôpital, cabinet, DMST

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21196

    Évaluation HAS des ESSMS : critères et preuves sur les données

    21892

    Séance plénière CNIL du 5 novembre 2026 : la todolist du DPO

    21894

    Recherches internes en santé : les règles rappelées par la CNIL

    21880

    Rejeu de session : ce que change la recommandation de la CNIL

    21637

    Durée de conservation du dossier médical : hôpital, cabinet, DMST

    21634

    Référent RGPD : rôle, différence avec le DPO et lettre de mission

    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité