VEILLESiri AI s’ouvre aux applications tierces : les points RGPD à régler avant le printemps 2027
Jeudi 5 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    GDPR EU Representative: Does Your Company Need One?5 novembre 2026Organisation de crise violation de données notre TUTO DPO FRANCE – DPO SUITE4 novembre 2026Rapport annuel du DPO : l’édition 2026 du Workbook RGPD3 novembre 2026RGPD en pharmacie d’officine : un guide pratique pour le titulaire3 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDGDPR EU Representative: Does Your Company Need One?Organisation de crise violation de données notre TUTO DPO FRANCE – DPO SUITERapport annuel du DPO : l’édition 2026 du Workbook RGPDRGPD en pharmacie d’officine : un guide pratique pour le titulaireToute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    20999

    Siri AI s’ouvre aux applications tierces : les points RGPD à régler avant le printemps 2027

    20996

    Des agents IA de Railway ont sondé l’infrastructure d’un concurrent : les leçons RGPD pour vos agents et vos hébergeurs

    20992

    GDPR EU Representative: Does Your Company Need One?

    20989

    Postman a installé ses plugins dans Claude Code et Codex sans rien demander : ce que le DPO doit vérifier

    20986

    Tutoriel entreprise : utiliser Microsoft 365 Copilot avec vos documents internes dans le respect du RGPD

    20976

    Assurance cyber et serveur HDS infogéré : utile ou superflue ?

    20967

    Organisation de crise violation de données notre TUTO DPO FRANCE – DPO SUITE

    20969

    sanction cookies Fnac : la sanction Fnac à 7 M€ rappelle que le refus doit être respecté

    20964

    Piratage de Binance : un faux entretien d’embauche, un outil d’IA interne et 6,3 milliards de dollars envolés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    20999

    Siri AI s’ouvre aux applications tierces : les points RGPD à régler avant le printemps 2027

    20996

    Des agents IA de Railway ont sondé l’infrastructure d’un concurrent : les leçons RGPD pour vos agents et vos hébergeurs

    20992

    GDPR EU Representative: Does Your Company Need One?

    20989

    Postman a installé ses plugins dans Claude Code et Codex sans rien demander : ce que le DPO doit vérifier

    20986

    Tutoriel entreprise : utiliser Microsoft 365 Copilot avec vos documents internes dans le respect du RGPD

    20976

    Assurance cyber et serveur HDS infogéré : utile ou superflue ?

    20967

    Organisation de crise violation de données notre TUTO DPO FRANCE – DPO SUITE

    20969

    sanction cookies Fnac : la sanction Fnac à 7 M€ rappelle que le refus doit être respecté

    20964

    Piratage de Binance : un faux entretien d’embauche, un outil d’IA interne et 6,3 milliards de dollars envolés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Siri AI s’ouvre aux applications tierces : les points RGPD à régler avant le printemps 2027

by Claudia RAGUS
5 novembre 2026
in IA et nouvelles réglementations
Reading Time: 18 mins read
0
Siri AI s’ouvre aux applications tierces

Siri AI s’ouvre aux applications tierces

Sommaire

Toggle
  • Ce que la préversion Siri AI permet aux développeurs
  • Pourquoi chaque intention exposée à Siri est un choix de traitement
  • Le rôle d’Apple dans le traitement reste à qualifier
  • Santé, paiement, mineurs : les intégrations qui demandent plus de précautions
  • Les six étapes RGPD à mener avant le printemps 2027
  • Vérifier ses connaissances sur Siri AI et le RGPD
  • L’essentiel à retenir sur Siri AI et la protection des données
  • Sources consultées
  • Questions fréquentes
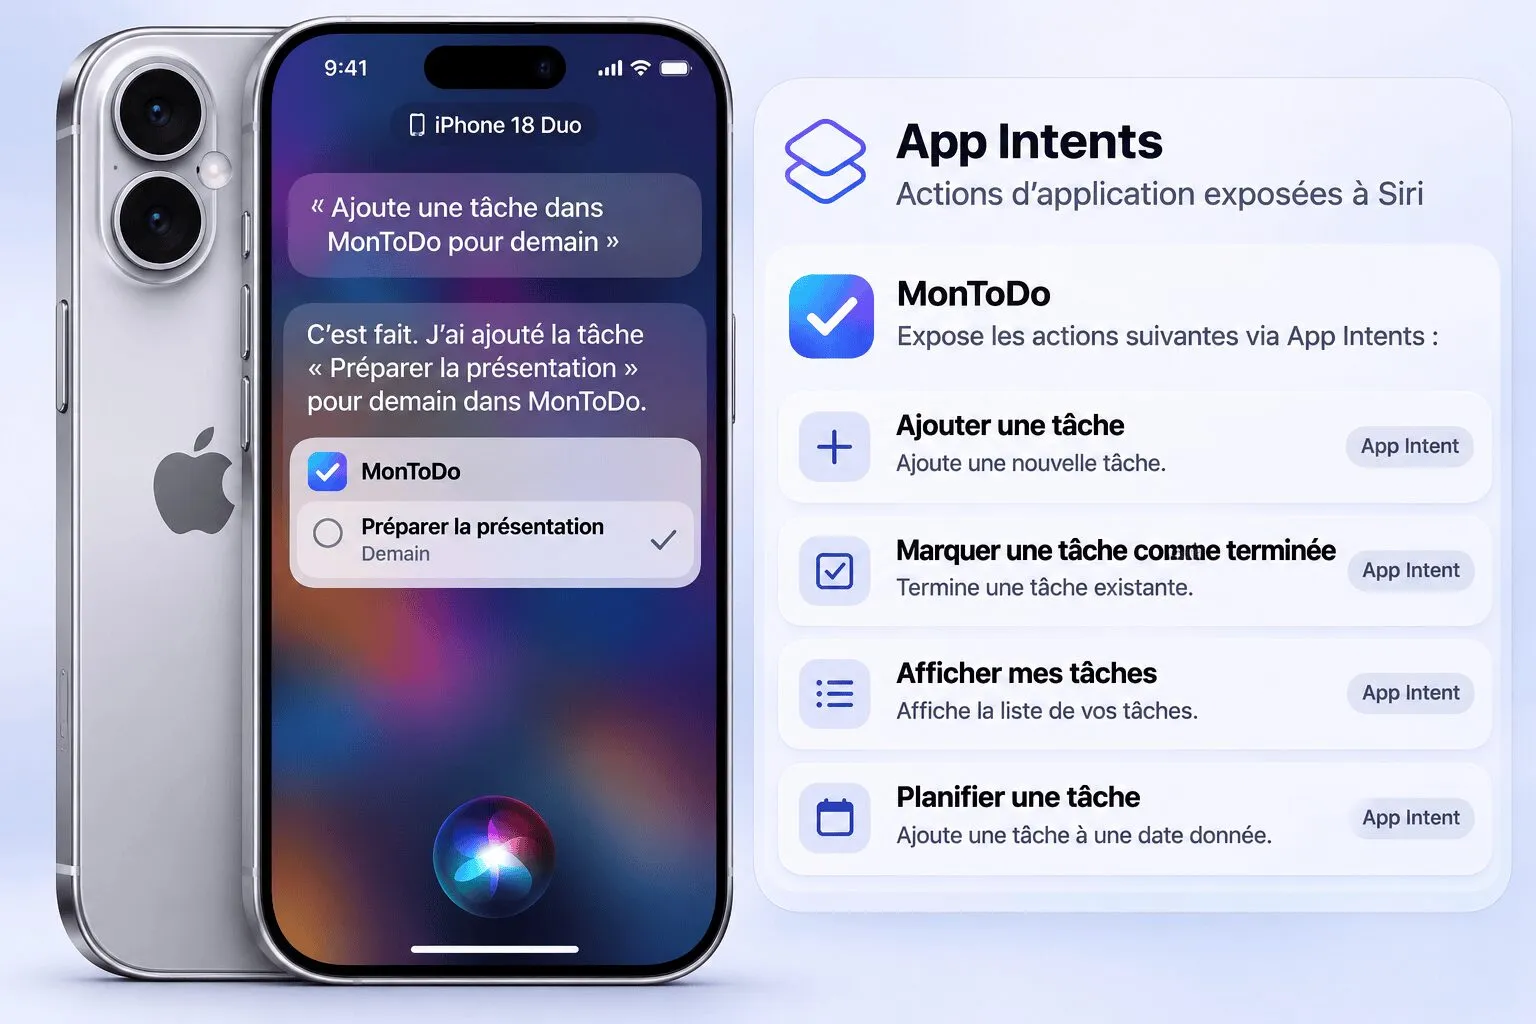
Avec la préversion de Siri AI, chaque action et chaque contenu déclarés par une application deviennent utilisables par l’assistant.
Depuis le 3 novembre 2026, n’importe quel développeur peut brancher son application sur Siri AI. Apple a ouvert une préversion dans les bêtas d’iOS, iPadOS, macOS et visionOS 27.3, avec les App Intents comme point d’entrée. Apple précise aussi que Siri AI reste indisponible dans l’Union européenne sur iPhone, iPad et Apple Watch, ce qui réduit nettement la portée immédiate de l’annonce pour un public français.

Ce que la préversion Siri AI permet aux développeurs

L’éditeur déclare les contenus de son application (les entités) et les actions que Siri a le droit d’utiliser. Une nouvelle macro transforme une intention en outil que l’assistant peut appeler, et les contenus indexés dans Spotlight deviennent accessibles à Siri. Siri AI combine ensuite ces éléments avec le contexte personnel de l’utilisateur et ce qui s’affiche à l’écran.

A lire aussi sur DPO PARTAGE

Des agents IA de Railway ont sondé l’infrastructure d’un concurrent : les leçons RGPD pour vos agents et vos hébergeurs

Tutoriel entreprise : utiliser Microsoft 365 Copilot avec vos documents internes dans le respect du RGPD

Filigrane des textes produits par Claude : ce que l’AI Act exige vraiment

Pour les demandes en plusieurs étapes, Apple introduit les compétences d’application : des fichiers SKILL.md, rédigés en Markdown, qui décrivent par exemple comment passer une commande ou réserver une table. Apple prévient que ces compétences ne garantissent pas un comportement déterministe et que Siri n’appelle pas forcément les outils listés dans l’ordre prévu.

Les tests sont réservés aux versions signées en développement et aux testeurs internes de TestFlight. Apple annonce une arrivée chez les utilisateurs d’ici quelques mois et l’ouverture des soumissions App Store au printemps. Les conditions d’utilisation et les règles d’usage ne sont pas encore publiées. La bêta prévoit aussi des plafonds quotidiens côté serveur, six langues et une exclusion des moins de 13 ans.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO
Calendrier annoncé par Apple pour Siri AI et ce que chaque étape implique pour un éditeur d’application
ÉchéanceÉtapeCe que cela change pour l’éditeur
3 novembre 2026Ouverture de la préversion dans les bêtas 27.3.Tests possibles en interne, avec des données fictives.
Date non fixéePublication des conditions d’utilisation et des règles d’usage.Moment de qualifier le rôle d’Apple et de finaliser la documentation RGPD.
D’ici quelques moisArrivée de Siri AI chez les utilisateurs, hors iPhone, iPad et Apple Watch dans l’Union européenne.Les utilisateurs européens sur Mac et les marchés hors UE sont concernés en premier.
Printemps 2027Ouverture des soumissions App Store pour les intégrations Siri AI.Registre, information des personnes et AIPD éventuelle doivent être prêts avant cette date.

Pourquoi chaque intention exposée à Siri est un choix de traitement

Exposer une entité à Siri revient à mettre des données à disposition d’un assistant qui les croisera avec d’autres informations sur la personne. Le principe de minimisation (article 5) et la protection dès la conception (article 25) s’appliquent donc dès la rédaction du code. Une application de livraison peut exposer le statut d’une commande en cours sans livrer l’historique complet des achats. Une application de banque peut proposer un solde sans exposer le détail des opérations.

Beaucoup d’applications ont déjà des App Intents, déclarés à l’époque pour l’application Raccourcis. Ces intentions anciennes méritent une relecture : elles n’avaient pas été pensées pour un assistant capable de raisonner sur le contexte personnel.

Vérifier soi-même ce que l’application expose

Le DPO n’a pas besoin de lire le code Swift. Il demande à l’équipe mobile de remplir le tableau ci-dessous pour chaque élément trouvé, puis contrôle les réponses lors d’un test sur un appareil de développement. Le test compte davantage que la déclaration : ce que Siri répond vraiment montre ce qui est exposé.

Pour chaque type d’élément Siri : ce que l’équipe voit, ce que cela signifie, la version maîtrisée et le test à faire
ÉlémentCe que l’équipe voitCe que cela signifieVersion maîtriséeComment vérifier
EntitésDes types de données déclarés comme entités App Intents (commande, rendez-vous, client).Siri peut lire ces contenus et les combiner avec le reste du contexte personnel.Chaque entité ne porte que les champs utiles à une demande vocale précise.Demander à Siri ce qu’il sait d’une commande de test, puis comparer avec la liste des champs prévus.
OutilsDes intentions marquées comme outils appelables par Siri.Siri peut déclencher l’action sans que l’utilisateur ouvre l’application.Les actions engageantes (paiement, envoi, suppression) demandent une confirmation dans l’application.Lancer chaque action à la voix et noter si une confirmation apparaît avant l’exécution.
SpotlightDes contenus de l’application indexés dans Spotlight.Ces contenus deviennent visibles pour Siri, au-delà de la simple recherche.Les contenus sensibles restent hors de l’index.Taper dans la recherche de l’appareil un mot tiré d’un contenu sensible et vérifier qu’il ne remonte pas.
CompétencesDes fichiers SKILL.md dans le bundle de compétences de l’application.Siri suit ces consignes de façon souple, sans garantie d’ordre.Aucune règle de sécurité ou de conformité ne dépend d’une compétence.Relire chaque fichier et repérer toute étape qui suppose un ordre strict.

L’avis du DPO : partir de zéro plutôt que tout reprendre

La tentation sera de marquer comme outils toutes les intentions déjà écrites pour Raccourcis, parce que c’est rapide. Je conseille l’inverse : repartir d’une liste vide et n’ajouter une entité ou une action que si l’on sait dire en une phrase quelle demande vocale elle sert. Une entité sans usage clair n’apporte rien à l’utilisateur et alourdit le registre, l’information des personnes et, le cas échéant, l’AIPD.

Le rôle d’Apple dans le traitement reste à qualifier

Tant que les conditions d’Apple ne sont pas publiées, impossible de dire avec certitude si Apple agit comme responsable de traitement distinct, pour le compte de l’éditeur, ou selon un schéma mixte. La réponse dépendra de l’endroit où les requêtes sont traitées et de ce que prévoient les futurs contrats. L’analyse doit être calée sur le calendrier d’Apple et terminée avant la première soumission, avec la mise à jour du registre et de la politique de confidentialité.

Santé, paiement, mineurs : les intégrations qui demandent plus de précautions

Trois familles d’applications appellent une analyse plus poussée, parce qu’une erreur y touche des données sensibles, de l’argent ou des enfants.

Applications de santé

Prise de rendez-vous, rappels de traitement, résultats d’examens : toutes ces données relèvent de l’article 9. Une intégration vocale qui y touche entre très probablement dans les cas où une analyse d’impact (AIPD) s’impose. Un détail concret à tester : un assistant qui lit un résultat à voix haute dans un open space ou une voiture partagée expose une donnée de santé à des tiers sans qu’aucun système n’ait été piraté.

Paiement et actions engageantes

Un passage en caisse piloté par une compétence non déterministe doit se terminer par une confirmation explicite dans l’application. Même règle pour un envoi de message, une suppression ou une modification de compte. Le recueil d’un consentement au sens du RGPD ne peut pas reposer sur une compétence Siri.

Publics jeunes

Siri AI n’est pas proposé aux moins de 13 ans. Une application familiale ou éducative doit prévoir un parcours qui fonctionne sans l’assistant, et une information adaptée pour les parents.

Que faire selon ma situation ?
Nous éditons une application grand public
Commencez par le tableau des éléments exposés, puis préparez la mise à jour de la politique de confidentialité. Vos utilisateurs européens sur Mac et vos marchés hors UE seront concernés avant les utilisateurs d’iPhone en France.
Notre application traite des données de santé
Ouvrez l’AIPD dès la phase de test, en y intégrant le risque d’écoute par des tiers. Limitez l’exposition à des informations non médicales (date et lieu d’un rendez-vous, par exemple) tant que l’analyse n’est pas validée.
Notre application vise les familles ou les enfants
Vérifiez que tout le parcours fonctionne sans Siri, puisque les moins de 13 ans n’y ont pas accès. Prévoyez une information claire destinée aux parents.

Les six étapes RGPD à mener avant le printemps 2027

Le délai jusqu’à l’ouverture de l’App Store suffit pour faire les choses dans l’ordre, à condition de commencer pendant la phase de test.

  1. Inventorier les intentions et entités déjà déclarées dans l’application.
  2. Classer chaque entité selon la sensibilité des données qu’elle porte, et retirer celles qui n’ont rien à faire dans un assistant.
  3. Tester sur TestFlight interne avec des comptes et des données fictifs, jamais avec des données de clients réels.
  4. Inscrire l’intégration Siri au registre comme évolution du traitement, et lancer l’AIPD pour les cas sensibles.
  5. Préparer le paragraphe de la politique de confidentialité : ce que Siri peut lire et faire dans l’application, et comment le désactiver.
  6. Fixer une revue à la publication des conditions d’Apple, avant la soumission sur l’App Store.
DPO SUITE
Avec DPO SUITE, l’évolution du traitement, l’AIPD et le suivi des actions restent dans le même outil. Le jour où Apple publie ses conditions, le DPO reprend le dossier là où il l’avait laissé.

Vérifier ses connaissances sur Siri AI et le RGPD

Trois questions pour savoir si vous êtes prêt à cadrer le projet avec l’équipe mobile.

1. Un utilisateur d’iPhone en France pourra-t-il utiliser l’intégration Siri AI de votre application ce printemps ?
A. Oui, dès l’ouverture de l’App Store
Pas tout à fait. La bonne réponse est B. Apple indique que Siri AI reste indisponible dans l’Union européenne sur iPhone, iPad et Apple Watch.
B. Non, pas en l’état des annonces d’Apple
Bien vu. L’Union européenne reste exclue sur iPhone, iPad et Apple Watch. Les utilisateurs sur Mac et hors UE sont les premiers concernés.
2. Qui peut tester l’intégration pendant la préversion ?
A. Les testeurs internes de TestFlight et les versions de développement
Bien vu. Les testeurs externes et les utilisateurs de l’App Store n’ont pas accès aux fonctions de la préversion.
B. Tous les testeurs TestFlight, y compris externes
Pas tout à fait. La bonne réponse est A. Apple limite la préversion aux versions signées en développement et aux testeurs internes.
3. Une compétence Siri peut-elle servir à recueillir un consentement au sens du RGPD ?
A. Oui, si le fichier SKILL.md le prévoit
Pas tout à fait. La bonne réponse est B. Apple prévient que Siri ne suit pas forcément les étapes d’une compétence dans l’ordre. Un consentement doit être libre, spécifique, éclairé et univoque, et l’éditeur doit pouvoir le prouver.
B. Non, le consentement reste géré dans l’application
Bien vu. Une compétence au comportement souple ne permet pas de démontrer qu’un consentement valable a été recueilli.
Voir le barème
3 bonnes réponses : vous pouvez cadrer le projet avec l’équipe mobile. 2 bonnes réponses : relisez le calendrier et la partie sur le paiement. 0 ou 1 : reprenez le tableau des éléments exposés avec un développeur.

L’essentiel à retenir sur Siri AI et la protection des données

Les éditeurs ont jusqu’au printemps pour construire leur intégration, et l’Europe attend toujours Siri AI sur iPhone. Ce délai laisse le temps de faire les choses dans l’ordre : décider ce que l’on expose, documenter, tester avec de fausses données. Les applications qui arriveront prêtes à la soumission auront fait ce travail pendant l’hiver.

DPO FRANCE
Votre intégration Siri sera-t-elle prête au printemps ?
Un DPO du réseau DPO FRANCE relit avec vous les données exposées, conduit l’AIPD si elle s’impose et prépare la mise à jour du registre.

Être rappelé par un DPO

Sources consultées

  • Documentation Apple de la préversion Siri AI pour développeurs
  • Data Studios : disponibilité, langues et limites de la préversion Siri AI
  • DEV Community : le format SKILL.md des compétences d’application Siri
  • Texte du RGPD publié par la CNIL

Questions fréquentes

Siri AI est-il disponible en France ?

Pas sur iPhone, iPad ni Apple Watch : Apple indique que Siri AI reste indisponible dans l’Union européenne sur ces appareils. La préversion pour développeurs concerne aussi macOS, où la restriction européenne n’est pas mentionnée. Apple n’a donné aucune date d’ouverture pour l’Europe.

Quand les applications pourront-elles utiliser Siri AI ?

Apple annonce l’ouverture des soumissions sur l’App Store au printemps 2027 pour les applications intégrées à Siri AI. D’ici là, seules les versions de développement et les testeurs internes de TestFlight y ont accès. Apple prévoit une arrivée de Siri AI chez les utilisateurs d’ici quelques mois, sans date précise.

Comment intégrer son application à Siri AI ?

L’intégration passe par le framework App Intents : l’éditeur déclare les contenus (entités) et les actions que Siri peut utiliser. Les demandes en plusieurs étapes se décrivent dans des compétences d’application, des fichiers SKILL.md rédigés en Markdown. La documentation Apple de la préversion détaille la marche à suivre.

Faut-il une AIPD pour intégrer Siri à une application ?

Pas dans tous les cas, mais elle devient très probable dès que l’intégration touche des données de santé, des données financières détaillées ou des publics vulnérables. Le DPO tranche à partir de l’inventaire des entités exposées. Mieux vaut l’ouvrir pendant la phase de test, quand les choix techniques sont encore faciles à modifier.

Apple est-il sous-traitant quand Siri utilise les données d’une application ?

On ne peut pas encore le dire, car Apple n’a pas publié les conditions d’utilisation de Siri AI pour les développeurs. Selon le lieu de traitement des requêtes et les futurs contrats, Apple pourrait agir comme responsable de traitement distinct, comme sous-traitant ou selon un schéma mixte. L’analyse doit être terminée avant la première soumission.

Peut-on tester Siri AI avec de vraies données clients ?

Mieux vaut l’éviter. Les tests fonctionnent très bien avec des comptes fictifs, et utiliser des données de clients réels ajoute une finalité qu’il faudrait documenter et justifier. Des jeux de données inventés couvrent aussi les cas limites qu’on ne trouve pas toujours dans la base réelle.

Tweet231Share65
Previous Post

Des agents IA de Railway ont sondé l’infrastructure d’un concurrent : les leçons RGPD pour vos agents et vos hébergeurs

Écrit par

Claudia RAGUS

Membre DPO FRANCE

3articles →

En charge du développement de DPO SUITE, le logiciel de conformité RGPD conçu par des DPO, et experte en cybersécurité. Elle veille à ce que l'outil qui sert à protéger vos données soit lui-même bien protégé.

Domaines

  • RGPD
  • AI Act
  • DORA
  • NIS2
  • Cyber Resilience Act (CRA)
  • ePrivacy
  • Directive CER

Sur le web

DPO FRANCEdpo-france.com↗DPO SUITEdpo-suite.com↗
DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • Siri AI s’ouvre aux applications tierces : les points RGPD à régler avant le printemps 2027
  • Des agents IA de Railway ont sondé l’infrastructure d’un concurrent : les leçons RGPD pour vos agents et vos hébergeurs
  • GDPR EU Representative: Does Your Company Need One?
  • Postman a installé ses plugins dans Claude Code et Codex sans rien demander : ce que le DPO doit vérifier
  • Tutoriel entreprise : utiliser Microsoft 365 Copilot avec vos documents internes dans le respect du RGPD

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    20999

    Siri AI s’ouvre aux applications tierces : les points RGPD à régler avant le printemps 2027

    20996

    Des agents IA de Railway ont sondé l’infrastructure d’un concurrent : les leçons RGPD pour vos agents et vos hébergeurs

    20992

    GDPR EU Representative: Does Your Company Need One?

    20989

    Postman a installé ses plugins dans Claude Code et Codex sans rien demander : ce que le DPO doit vérifier

    20986

    Tutoriel entreprise : utiliser Microsoft 365 Copilot avec vos documents internes dans le respect du RGPD

    20976

    Assurance cyber et serveur HDS infogéré : utile ou superflue ?

    20967

    Organisation de crise violation de données notre TUTO DPO FRANCE – DPO SUITE

    20969

    sanction cookies Fnac : la sanction Fnac à 7 M€ rappelle que le refus doit être respecté

    20964

    Piratage de Binance : un faux entretien d’embauche, un outil d’IA interne et 6,3 milliards de dollars envolés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité