VEILLELa protection des données personnelles expliquée simplement
Dimanche 8 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    Applications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPD6 novembre 2026OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026Et « SKILL » n’y a pas anguille sous roche ?5 novembre 2026GDPR EU Representative: Does Your Company Need One?5 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDApplications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeEt « SKILL » n’y a pas anguille sous roche ?GDPR EU Representative: Does Your Company Need One?Toute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Januscape : comment OVHcloud a corrigé en urgence une faille critique sur un million de machines virtuelles

Rédigé par la rédaction DPO PARTAGE le 20 juillet 2026 · il faut compter 9 min pour la lecture
0

Corriger un parc de serveurs hôtes impose de redémarrer les machines virtuelles qu'ils portent.

Faille Januscape · Hébergement et sous-traitance
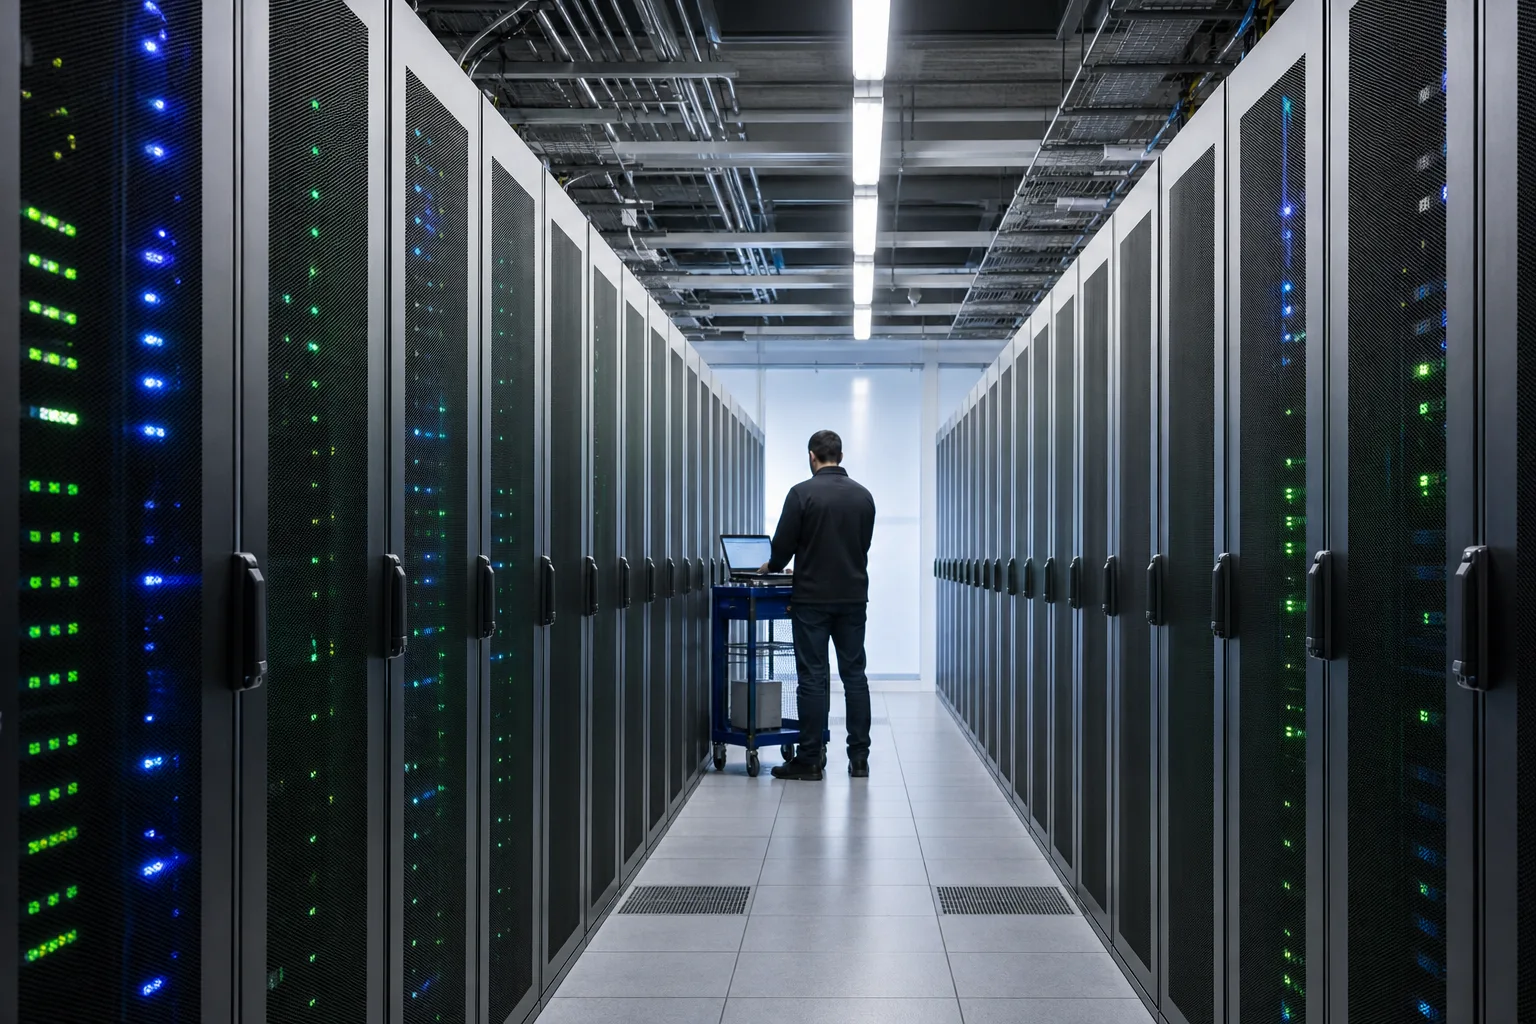
Allée de serveurs dans un centre de données, illustration de la correction de la faille Januscape sur les hyperviseurs KVM
Faille Januscape : corriger un serveur hôte impose de redémarrer les machines virtuelles qu’il porte.

La faille Januscape a contraint OVHcloud à corriger et redémarrer, en onze jours, un parc d’environ un million de machines virtuelles. Le 20 juillet 2026, le responsable de la sécurité de l’hébergeur, M. Julien Levrard, a publié un retour d’expérience détaillé sur cette opération.

A lire aussi sur DPO PARTAGE

La protection des données personnelles expliquée simplement

RGPD en startup : du lancement à la levée de fonds, les étapes

PGSSI-S : référentiels opposables et audit de sécurité en santé

La vulnérabilité, référencée CVE-2026-53359, avait été divulguée le 6 juillet. Ce récit intéresse tout DPO dont les données tournent chez un hébergeur : il montre l’obligation de sécurité au moment où elle percute la continuité de service.

Une faille de seize ans au cœur de la virtualisation

Le chercheur Hyunwoo Kim a découvert Januscape dans le cadre de kvmCTF, le programme de récompense de Google. Il s’agit d’une vulnérabilité de type « use-after-free », présente depuis seize ans dans KVM, le moteur de virtualisation intégré au noyau Linux. Elle permet à une machine virtuelle malveillante de faire planter le serveur physique qui l’héberge, voire d’en prendre le contrôle.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO

Selon le chercheur, cité par SecurityWeek, il s’agit de la première faille d’évasion de KVM exploitable sur les processeurs Intel comme AMD. Or KVM fait tourner une large part des serveurs privés virtuels et des instances cloud.

Chez OVHcloud, le périmètre comptait des dizaines de milliers de serveurs hôtes et environ un million de machines virtuelles. En interne, un test reproduisait le plantage d’un serveur non corrigé en deux minutes environ.

Onze jours de crise et un choix assumé

OVHcloud redoutait la publication d’un code d’exploitation permettant de prendre le contrôle des serveurs hôtes. Un tel code aurait menacé directement la confidentialité des données des clients. L’hébergeur a donc retenu un « patching unilatéral à impact contrôlé » : corriger et redémarrer tout le parc sans attendre l’accord de chaque client.

L’opération a avancé en continu, de Sydney vers l’Europe puis l’Amérique du Nord. Elle reposait sur des garde-fous précis. D’abord, des seuils d’arrêt en cas de pannes multiples. Ensuite, la migration à chaud des charges sensibles, comme les bases de données. Enfin, des graphes de co-localisation, calculés pour ne jamais redémarrer en même temps deux serveurs portant les instances d’un même client.

Des incidents ont tout de même émaillé la campagne : machines virtuelles qui ne redémarraient pas, corruption de données sur des machines virtuelles réparties sur trois clusters, saturation du support au Canada. OVHcloud attribue cette corruption à un redémarrage forcé en pleine écriture sur disque, cause qu’il juge la plus vraisemblable. L’hébergeur a donc porté à 60 secondes le délai d’arrêt propre avant l’arrêt forcé. Au onzième jour, la totalité du parc était corrigée.

Nous jugeons ce choix fondé. Attendre l’accord de chaque client laissait ouverte une faille capable d’exposer les données de tous. Le prix payé, quelques redémarrages subis et des incidents localisés, reste inférieur au risque évité.

Faille Januscape : ce que le RGPD attend de l’hébergeur et du client

L’article 32 du règlement général sur la protection des données (RGPD) impose au responsable de traitement comme au sous-traitant des moyens garantissant la confidentialité, l’intégrité, la disponibilité et la résilience des systèmes. Corriger vite une vulnérabilité critique relève pleinement de cette obligation, quitte à sacrifier un peu de disponibilité.

Si la faille avait servi à accéder aux données hébergées, les articles 33 et 34 auraient pris le relais. L’hébergeur, sous-traitant, doit alors prévenir ses clients dans les meilleurs délais. Le client, responsable de traitement, notifie ensuite la Commission nationale de l’informatique et des libertés (CNIL), si possible sous 72 heures, puis informe les personnes en cas de risque élevé.

Une violation ne se limite pas à une fuite. L’article 4 du RGPD y inclut en effet la destruction, la perte et l’altération de données, même accidentelles. Ainsi, une base de données personnelles corrompue par un redémarrage constitue une violation, même sans aucune fuite. Inscrivez-la donc au registre des violations, puis évaluez le risque pour décider d’une éventuelle notification. Par ailleurs, l’article 32 exige de pouvoir rétablir la disponibilité des données dans des délais appropriés et de tester régulièrement l’efficacité des mesures.

Cette chaîne suppose un contrat clair. Vérifiez que le vôtre prévoit les délais d’alerte et les maintenances de sécurité d’urgence, en vous aidant de notre article Sous-traitant RGPD : obligations et contrat type DPA.

Faille KVM et NIS 2 : la gestion des vulnérabilités devient la norme

En tant que fournisseur de services d’informatique en nuage, OVHcloud entre dans le champ de la directive NIS 2. Celle-ci exige des entités essentielles et importantes une politique de traitement des vulnérabilités et de gestion des incidents.

L’épisode illustre la logique du texte : anticiper, corriger vite, documenter, puis partager le retour d’expérience. Pour vos propres serveurs Linux, la même exigence de rapidité s’applique, comme nous l’expliquions dans Failles Linux et agents IA de sécurité : le RGPD vous oblige à corriger plus vite.

Les vérifications à faire chez vos hébergeurs

Le retour d’expérience d’OVHcloud contient un détail qui vous concerne directement : des notifications ne sont pas parvenues à leurs destinataires, notamment faute d’adresses de contact à jour. Une alerte de sécurité qui tombe dans une boîte abandonnée ne protège personne.

  1. Mettez à jour les coordonnées de contact technique et sécurité chez chacun de vos hébergeurs.
  2. Inscrivez vos dépendances cloud dans votre registre et dans vos analyses de risques.
  3. Ajoutez le scénario « redémarrage forcé par l’hébergeur » à votre plan de continuité d’activité.
  4. Répartissez vos instances critiques sur plusieurs zones de disponibilité.
  5. Testez la restauration de vos sauvegardes après une interruption imposée.
  6. Relisez vos contrats de sous-traitance pour y trouver une clause sur les maintenances de sécurité d’urgence.

Pour évaluer un hébergeur avant de signer, appuyez-vous sur Cloud souverain : les 7 preuves à exiger d’un hébergeur. DPO Suite, l’application de conformité de DPO PARTAGE, suit vos sous-traitants et leurs engagements dans le même registre.

Sources

Le déroulé de la campagne, les chiffres du parc et les incidents proviennent du blog d’OVHcloud, CVE-2026-53359 (Januscape) patch campaign: Lessons learned from handling a KVM flaw on tens of thousands of machines.

La découverte par Hyunwoo Kim et la portée Intel et AMD sont décrites par SecurityWeek dans Linux Kernel Vulnerability Allows VM Escape on Intel and AMD Systems.

La presse française a également couvert l’affaire, avec Le Monde Informatique dans Une vieille faille dans l’hyperviseur KVM menace les serveurs Linux et Next dans Suite à la faille KVM, OVHcloud fait le bilan de sa migration monstre.

Les articles 4 et 32 du RGPD et la directive NIS 2 se lisent sur EUR-Lex, Règlement (UE) 2016/679 et Directive (UE) 2022/2555.

Questions fréquentes

Qu’est-ce que la faille Januscape ?

Januscape, référencée CVE-2026-53359, est une vulnérabilité de type use-after-free présente depuis seize ans dans KVM, le moteur de virtualisation du noyau Linux. Elle permet à une machine virtuelle malveillante de faire planter son serveur hôte, voire d’en prendre le contrôle.

Pourquoi OVHcloud a-t-il redémarré les serveurs sans l’accord des clients ?

OVHcloud redoutait la publication d’un code d’exploitation permettant de prendre le contrôle des serveurs hôtes. L’hébergeur a donc choisi de corriger tout le parc sans attendre l’accord de chaque client, avec des garde-fous pour limiter l’impact.

Combien de temps a duré la correction de Januscape chez OVHcloud ?

La campagne a duré onze jours. Elle a couvert des dizaines de milliers de serveurs hôtes et environ un million de machines virtuelles, de Sydney vers l’Europe puis l’Amérique du Nord.

Mes données ont-elles été exposées par la faille Januscape ?

Le retour d’expérience d’OVHcloud décrit une correction préventive et ne mentionne pas d’exploitation de la faille contre ses clients. Il signale en revanche des incidents liés aux redémarrages, dont une corruption de données sur des machines virtuelles réparties sur trois clusters.

Un hébergeur doit-il prévenir ses clients d’une faille de sécurité ?

Oui, en cas de violation de données personnelles : l’article 33 du RGPD impose au sous-traitant de notifier le responsable de traitement dans les meilleurs délais. Encore faut-il que vos coordonnées de contact soient à jour chez l’hébergeur.
DPO FRANCE
Vos contrats d’hébergement prévoient-ils l’urgence ?
Un DPO relit vos clauses de sous-traitance, vos délais d’alerte et vos contacts de sécurité, puis vous signale les manques.
Faites relire vos contrats d’hébergement
Pour aller plus loin
Sur le même thème : Sécurité des systèmes
NIS2 : la France renvoyée devant la Cour de justice, ce que cela change pour votre organisme
DNS chiffré : vos requêtes de navigation sont des données personnelles
Tweet231Share65
Previous Post

Expert-Comptable : Sous-traitant ou conseiller RGPD ?

Next Post

Vulnérabilités WordPress : le CERT-FR appelle à une mise à jour immédiate

Next Post
Vulnérabilités WordPress

Vulnérabilités WordPress : le CERT-FR appelle à une mise à jour immédiate

Marquage des contenus IA : le mode d'emploi arrive

Marquage des contenus IA : le mode d'emploi arrive

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • La protection des données personnelles expliquée simplement
  • RGPD en startup : du lancement à la levée de fonds, les étapes
  • PGSSI-S : référentiels opposables et audit de sécurité en santé
  • RGPD au cabinet médical : DPO, dossier patient et hébergement HDS
  • AIPD obligatoire : quand et comment mener votre analyse d’impact

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité