VEILLE“On perd du temps” : ce que vos collaborateurs refusent, jusqu’au jour de la violation de données
Vendredi 13 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    STOP : La boite mail n’est pas une boite d’archive12 novembre 2026Droit d’accès RGPD : la jurisprudence de 2009 à 2026, décision par décision11 novembre 2026Applications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPD6 novembre 2026OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDSTOP : La boite mail n’est pas une boite d’archiveDroit d’accès RGPD : la jurisprudence de 2009 à 2026, décision par décisionApplications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeToute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    22149

    “On perd du temps” : ce que vos collaborateurs refusent, jusqu’au jour de la violation de données

    22146

    Cybersécurité des collectivités territoriales : dix sanctions de la CNIL et neuf failles à corriger.

    22139

    Droit à l’image des salariés : le tuto RGPD en 10 cas, avec modèles

    22135

    Panne Microsoft 365 : quelles leçons pour les PSSI, PCA et PRA ?

    22131

    Claude Managed Agents auto-hébergés : lecture RGPD

    20029

    EHPAD : départ d’un résident, que deviennent ses données ?

    22113

    STOP : La boite mail n’est pas une boite d’archive

    22107

    Demande d’accès RGPD générée par l’IA : coût et limites

    22104

    Droit d’accès RGPD : la jurisprudence de 2009 à 2026, décision par décision

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    22149

    “On perd du temps” : ce que vos collaborateurs refusent, jusqu’au jour de la violation de données

    22146

    Cybersécurité des collectivités territoriales : dix sanctions de la CNIL et neuf failles à corriger.

    22139

    Droit à l’image des salariés : le tuto RGPD en 10 cas, avec modèles

    22135

    Panne Microsoft 365 : quelles leçons pour les PSSI, PCA et PRA ?

    22131

    Claude Managed Agents auto-hébergés : lecture RGPD

    20029

    EHPAD : départ d’un résident, que deviennent ses données ?

    22113

    STOP : La boite mail n’est pas une boite d’archive

    22107

    Demande d’accès RGPD générée par l’IA : coût et limites

    22104

    Droit d’accès RGPD : la jurisprudence de 2009 à 2026, décision par décision

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Claude Managed Agents auto-hébergés : lecture RGPD

Rédigé par la rédaction DPO PARTAGE le 13 novembre 2026 Pour monter en compétence
0
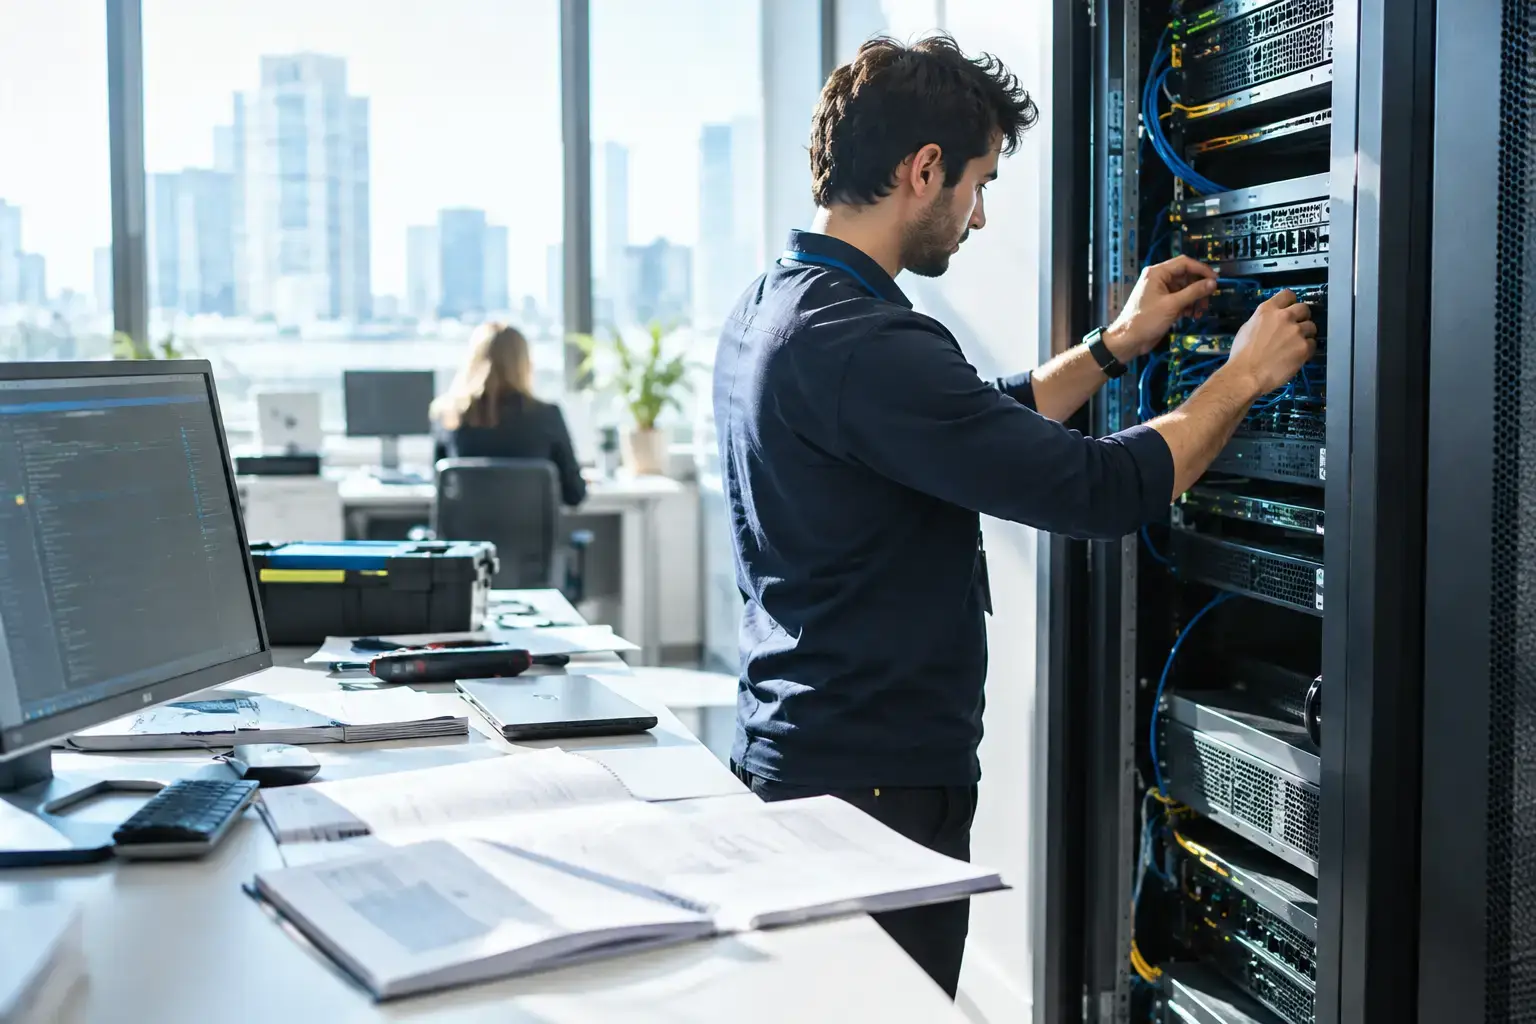
Technicien configurant des serveurs pour Claude Managed Agents avec des documents techniques.

Un technicien configure des serveurs pour la gestion de données personnelles.

Sommaire

Toggle
  • Qui héberge quoi dans les trois formules
  • Ce qui quitte encore votre réseau
  • Transferts hors de l’Union : le choix du fournisseur décide
  • L’historique des sessions, une base à gouverner
  • Journaux et traces : vos outils de supervision deviennent destinataires
  • Article 32 : la sécurité change de main
  • Registre, AIPD, information : la documentation à prévoir
  • Secteur santé : une vigilance renforcée
  • Notre lecture
  • Sources
  • Questions fréquentes

Le 12 novembre 2026, Anthropic a ouvert en bêta privée une version auto-hébergée de Claude Managed Agents, son service d’agents autonomes. L’entreprise installe elle-même le serveur, sa base de données, les secrets et les bacs à sable où travaillent les agents, sur son propre cloud ou dans ses locaux. Un DPO pourrait y voir la fin de ses inquiétudes. Le modèle Claude continue pourtant de répondre depuis l’infrastructure d’un fournisseur, et chaque requête lui transmet la conversation complète de l’agent.

A lire aussi sur DPO PARTAGE

DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

Claude et les comptes bancaires : que devient une analyse quand une source manque ?

Siri AI s’ouvre aux applications tierces : les points RGPD à régler avant le printemps 2027

Ces agents font bien plus que discuter. Anthropic les montre en train de réparer des chaînes de compilation, de trier des alertes ou de vider un carnet de bugs, sans surveillance humaine et avec des accès aux systèmes internes. Dès qu’ils touchent un CRM, une messagerie ou un dossier RH, des données personnelles circulent.

Qui héberge quoi dans les trois formules

Managed Agents existait déjà sous deux formes. Dans la formule d’origine, Anthropic fait tout tourner. Une deuxième option laissait le client héberger les bacs à sable, ces conteneurs où l’agent exécute ses commandes et manipule des fichiers, Anthropic gardant le service. La nouvelle formule bascule l’ensemble chez le client.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO
FormuleBacs à sableService et historiqueModèle
Service hébergé (par défaut)AnthropicAnthropicAnthropic
Bacs à sable auto-hébergésClientAnthropicAnthropic
Managed Agents auto-hébergéClientClientAnthropic ou fournisseur choisi

Le service comprend l’API, la boucle de l’agent (ce qu’Anthropic appelle le « harness ») et le stockage des agents, des sessions et de leur historique. Le client choisit aussi où partent les appels au modèle : l’API Claude d’Anthropic, Amazon Bedrock, Google, Microsoft Foundry ou une passerelle interne. Le logiciel serveur relève d’un contrat de licence propre.

Côté sécurité, Anthropic met en avant une architecture où le « cerveau », la boucle qui appelle Claude, reste séparé des « mains », le bac à sable. Les identifiants restent hors du bac à sable et un proxy les ajoute aux requêtes. Chaque environnement peut être limité à une liste d’hôtes autorisés. Chaque session laisse enfin une trace complète des actions de l’agent, exportable au format OpenTelemetry vers vos outils de supervision.

Ce qui quitte encore votre réseau

La documentation technique d’Anthropic consacre une page entière aux flux de données, et un DPO a tout intérêt à la lire en entier. On y apprend qu’à chaque appel au modèle, le serveur envoie au fournisseur d’inférence toute la conversation depuis le début de la session : les consignes, les entrées transmises aux outils et les résultats que ces outils ont renvoyés.

Prenons un agent chargé de traiter des demandes de support. Il lit un ticket, interroge le CRM, consulte l’historique de commandes. Tout ce qu’il a lu repart vers le modèle au tour suivant, noms, adresses et numéros de contrat compris. Héberger le serveur chez vous ne modifie en rien ce flux.

Quand le fournisseur est l’API Claude, trois en-têtes accompagnent chaque appel : les identifiants de la session, de l’agent et de l’environnement. Ils ne contiennent ni nom ni contenu, mais encodent leur date de création, et aucun réglage ne permet de les retirer. Le serveur vérifie aussi toutes les 60 secondes, par défaut, que sa clé d’accès reste valide, sans transmettre de contenu. Anthropic indique n’avoir aucun accès distant au serveur ni à ses journaux.

Transferts hors de l’Union : le choix du fournisseur décide

Anthropic est une société américaine. Si vos agents appellent l’API Claude, le contenu des conversations part vers un sous-traitant établi hors de l’Union. Le chapitre V du RGPD s’applique : il faut un contrat de sous-traitance conforme à l’article 28 et un mécanisme de transfert valable. Vérifiez si le fournisseur est certifié au titre du Data Privacy Framework ; à défaut, les clauses contractuelles types prennent le relais, avec une analyse d’impact du transfert.

Passer par Amazon Bedrock, Google ou Microsoft Foundry permet souvent de choisir une région européenne pour l’inférence. La donnée reste alors physiquement dans l’Union, chez un groupe américain soumis au Cloud Act. Le risque d’accès par une autorité étrangère demeure et doit figurer dans votre analyse de transfert.

Un détail mérite l’attention des organisations qui ont négocié la conservation zéro (ZDR) avec Anthropic. La version hébergée de Managed Agents sort de ce périmètre, parce qu’Anthropic y stocke les transcriptions des sessions jusqu’à leur suppression. En auto-hébergement, ces transcriptions restent dans votre base, et l’accord ZDR couvre les appels au modèle comme n’importe quel autre appel à l’API Messages. Pour des données sensibles, la différence pèse lourd.

L’historique des sessions, une base à gouverner

Agents, sessions et historique sont stockés dans une base PostgreSQL que vous administrez. Sans base configurée, ce qui correspond au réglage par défaut, tout reste en mémoire et disparaît au redémarrage.

Le serveur ne supprime jamais une session en raison de son ancienneté, archivée ou non. Rien ne s’efface tant que personne ne le décide. L’article 5 du RGPD impose pourtant une durée de conservation définie pour chaque finalité. Elle reste à fixer, puis à appliquer par un script ou une procédure.

La suppression demande la même attention. Supprimer une session par l’API efface la session et son historique de la base, et le serveur conserve son identifiant. Les sauvegardes, les journaux et traces exportés et ce que l’agent a écrit dans un espace de mémoire restent intacts. Sur Kubernetes, le volume de travail de la session reste en place. Une demande d’effacement fondée sur l’article 17 devra donc suivre la donnée dans chacun de ces endroits.

Journaux et traces : vos outils de supervision deviennent destinataires

Le journal complet de chaque session, avec les appels d’outils et ce qu’ils ont renvoyé, est un argument de sécurité fort. Il forme aussi un nouveau gisement de données personnelles. Les traces OpenTelemetry partent vers le collecteur que vous désignez, et leur durée de conservation dépend de votre chaîne de supervision : le serveur ne garde aucun fichier de journal.

Si votre outil d’observabilité est un service SaaS, il devient destinataire de données personnelles, parfois hors de l’Union. Il doit figurer au registre, avec ses accès, sa durée de conservation et, le cas échéant, son mécanisme de transfert. Limiter les attributs exportés ou masquer certains champs reste la mesure de minimisation la plus simple.

Article 32 : la sécurité change de main

Tout ce qu’Anthropic assurait pour le service hébergé vous revient : protéger le serveur, héberger les espaces de mémoire, repérer les usages anormaux, installer chaque nouvelle version. La documentation ne cache pas les points sensibles. L’outil bash de l’agent est un vrai shell, avec les droits et l’accès réseau du processus qui l’exécute ; l’isolement dépend du conteneur ou de la machine virtuelle qui l’entoure.

Une même installation ne sépare pas les niveaux de confiance. La clé d’API du serveur ouvre tous les environnements, et Anthropic recommande un déploiement distinct par client et par niveau de confiance. Le point d’exposition des métriques Prometheus ne demande aucune authentification. Le canal réservé à la passerelle de sortie circule en HTTP simple et transporte des identifiants. Une configuration faite à la hâte suffit à défaire des réglages par défaut pourtant prudents.

Un agent compromis qui lit des données clients constitue une violation au sens de l’article 33, avec notification à la CNIL sous 72 heures si un risque existe pour les personnes. La procédure de gestion des incidents doit prévoir ce scénario, et votre DSI doit savoir qui prévenir.

Registre, AIPD, information : la documentation à prévoir

Chaque agent mis en production correspond à un ou plusieurs traitements. Leur fiche au registre de l’article 30 précisera la finalité, les catégories de données que l’agent peut atteindre, les destinataires (fournisseur d’inférence, outil de supervision, gestionnaire de secrets), les transferts et les durées.

Un agent autonome qui agit sans contrôle humain sur des systèmes internes coche plusieurs critères de l’analyse d’impact : usage innovant, croisement de sources, parfois données sensibles ou traitement à grande échelle. L’AIPD prévue par l’article 35 sera souvent nécessaire, et elle devra décrire les flux vers le modèle avec la même précision que la documentation d’Anthropic. Si l’agent prend des décisions qui produisent des effets sur des personnes, l’article 22 entre aussi dans l’analyse. Les salariés et les clients dont les données passent par l’agent doivent enfin en être informés au titre des articles 13 et 14.

Secteur santé : une vigilance renforcée

Hôpitaux, EHPAD, services de prévention et de santé au travail, éditeurs de logiciels de santé : la tentation d’un agent capable de trier des dossiers sera forte. L’historique des sessions contiendra alors des données de santé. Si cette base est hébergée par un tiers pour le compte de l’établissement, l’hébergeur doit être certifié HDS.

Le passage de ces données par un modèle exploité par un fournisseur extérieur soulève une question plus délicate, sans réponse évidente aujourd’hui. Avant tout usage sur des dossiers de personnes suivies, la solution prudente consiste à exclure ces données du périmètre de l’agent ou à les pseudonymiser en amont, et à faire valider l’architecture par le DPO.

Notre lecture

L’auto-hébergement règle un vrai problème : les transcriptions des sessions ne dorment plus chez Anthropic, et l’accord ZDR retrouve tout son sens. Le flux vers le modèle demeure. Il concentrera l’essentiel de votre analyse, avec le choix du fournisseur, la durée de conservation de l’historique et la sécurité d’un serveur que vous administrez seul. Le service reste en bêta privée, accessible sur demande auprès des équipes commerciales d’Anthropic. Le moment est bien choisi pour poser la documentation avant les premiers déploiements.

Un projet d’agents IA dans vos systèmes ?

Les DPO du réseau DPO FRANCE relisent votre AIPD, vérifient la cartographie des flux vers le fournisseur du modèle et valident les mesures de sécurité avant la mise en production. DPO SUITE vous permet de tenir la fiche de registre de chaque agent et de suivre vos analyses d’impact au même endroit.

Être rappelé par un DPO

Sources

  • Anthropic, Operate Claude Managed Agents inside your security perimeter, 12 novembre 2026
  • Documentation Anthropic, Self-hosted Claude Managed Agents
  • Documentation Anthropic, Data and access in self-hosted Claude Managed Agents
  • Règlement (UE) 2016/679 (RGPD), articles 5, 13, 14, 17, 22, 28, 30, 32, 33, 35 et chapitre V
Questions fréquentes

L’auto-hébergement de Claude Managed Agents suffit-il à rendre un projet conforme au RGPD ?
Il améliore la maîtrise du stockage, puisque l’historique des sessions reste dans votre base. La conformité dépend toujours du fournisseur d’inférence choisi, du mécanisme de transfert, de la durée de conservation, de la sécurité du serveur et de la documentation du traitement.
Quelles données partent vers le fournisseur du modèle ?
À chaque appel, le serveur envoie toute la conversation de la session : consignes, entrées des outils et résultats renvoyés par ces outils. Avec l’API Claude, trois identifiants techniques de session, d’agent et d’environnement accompagnent aussi chaque appel.
Peut-on éviter un transfert de données vers les États-Unis ?
Le choix d’une région européenne chez Amazon Bedrock, Google ou Microsoft Foundry garde l’inférence dans l’Union, mais ces fournisseurs restent soumis au Cloud Act. Chaque option doit être analysée et documentée.
Combien de temps l’historique des sessions est-il conservé ?
Sans limite : le serveur ne supprime aucune session en raison de son ancienneté. Il revient au responsable de traitement de fixer une durée et de l’appliquer, y compris dans les sauvegardes, les journaux exportés et les espaces de mémoire.
Une AIPD est-elle nécessaire pour un agent auto-hébergé ?
Souvent. Un agent autonome qui accède à des systèmes internes sans contrôle humain réunit plusieurs critères de l’article 35, surtout s’il traite des données sensibles ou à grande échelle.
Ces agents peuvent-ils traiter des données de santé ?
Avec beaucoup de prudence. L’hébergement de l’historique par un tiers impose la certification HDS, et le passage des données par un modèle externe reste une question ouverte. Exclure ou pseudonymiser ces données en amont est la voie la plus sûre.

Pour aller plus loin
Notre guide de référence : l'IA et le RGPD.
Tweet232Share65
Previous Post

EHPAD : départ d’un résident, que deviennent ses données ?

Next Post

Panne Microsoft 365 : quelles leçons pour les PSSI, PCA et PRA ?

Next Post
Professionnels discutant des leçons de la panne Microsoft 365.

Panne Microsoft 365 : quelles leçons pour les PSSI, PCA et PRA ?

Professionnels discutant du droit à l'image des salariés autour d'un tableau.

Droit à l’image des salariés : le tuto RGPD en 10 cas, avec modèles

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • “On perd du temps” : ce que vos collaborateurs refusent, jusqu’au jour de la violation de données
  • Cybersécurité des collectivités territoriales : dix sanctions de la CNIL et neuf failles à corriger.
  • Droit à l’image des salariés : le tuto RGPD en 10 cas, avec modèles
  • Panne Microsoft 365 : quelles leçons pour les PSSI, PCA et PRA ?
  • Claude Managed Agents auto-hébergés : lecture RGPD

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    22149

    “On perd du temps” : ce que vos collaborateurs refusent, jusqu’au jour de la violation de données

    22146

    Cybersécurité des collectivités territoriales : dix sanctions de la CNIL et neuf failles à corriger.

    22139

    Droit à l’image des salariés : le tuto RGPD en 10 cas, avec modèles

    22135

    Panne Microsoft 365 : quelles leçons pour les PSSI, PCA et PRA ?

    22131

    Claude Managed Agents auto-hébergés : lecture RGPD

    20029

    EHPAD : départ d’un résident, que deviennent ses données ?

    22113

    STOP : La boite mail n’est pas une boite d’archive

    22107

    Demande d’accès RGPD générée par l’IA : coût et limites

    22104

    Droit d’accès RGPD : la jurisprudence de 2009 à 2026, décision par décision

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité

Montrez votre expertise Partagez cet article avec votre réseau.
Partager cet article
V
VousMaintenant · Tout le monde
Texte modifiable : cliquez dedans pour l'ajuster.
Claude Managed Agents auto-hébergés : lecture RGPDdpo-partage.fr
inPublier sur LinkedIn

Qui dans votre équipe doit lire ceci ?

✉Envoyer par e-mail inEnvoyer en message LinkedIn

Pour un message LinkedIn privé, choisissez "Envoyer" dans la fenêtre LinkedIn.