VEILLELa protection des données personnelles expliquée simplement
Dimanche 8 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    Applications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPD6 novembre 2026OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026Et « SKILL » n’y a pas anguille sous roche ?5 novembre 2026GDPR EU Representative: Does Your Company Need One?5 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDApplications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeEt « SKILL » n’y a pas anguille sous roche ?GDPR EU Representative: Does Your Company Need One?Toute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

YggTorrent : de la fuite de données au démantèlement, ce que révèle la chute de la plateforme

Rédigé par la rédaction DPO PARTAGE le 2 juillet 2026 · il faut compter 11 min pour la lecture
0

Après la fuite de mars 2026, les enquêteurs ont démantelé la structure du site.

Fuite de données YggTorrent · Cybercriminalité
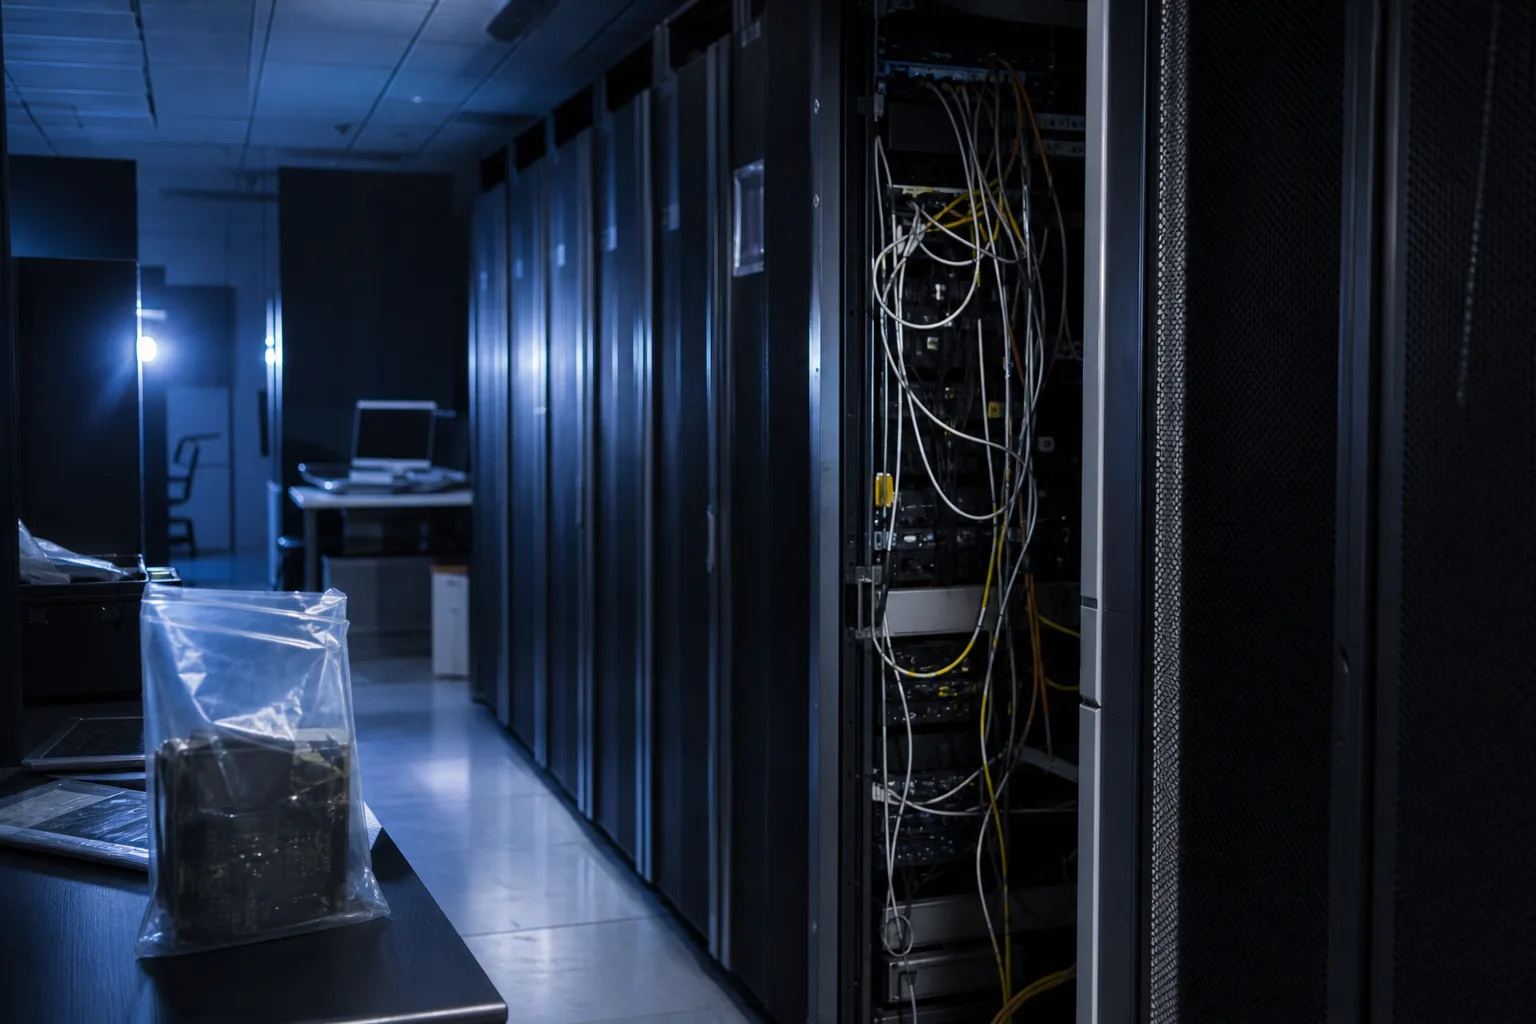
Baie de serveurs débranchés, illustration de la fuite de données YggTorrent et du démantèlement de la plateforme
Fuite de données YggTorrent : quatre mois après l’intrusion, les enquêteurs ont démantelé la structure du site.

La fuite de données YggTorrent a précédé de quatre mois la chute judiciaire de la plateforme. Le 2 juillet 2026, la Gendarmerie nationale a annoncé le démantèlement de la structure qui pilotait ce site de téléchargement, créé en 2017 et fort de plus de 10 millions de membres selon les enquêteurs.

A lire aussi sur DPO PARTAGE

La protection des données personnelles expliquée simplement

RGPD en startup : du lancement à la levée de fonds, les étapes

PGSSI-S : référentiels opposables et audit de sécurité en santé

L’enquête pénale porte sur le téléchargement illicite. La fuite, elle, concerne directement les membres, et par ricochet les employeurs dont les salariés réutilisent leurs mots de passe.

Le démantèlement de YggTorrent annoncé par la gendarmerie

Depuis fin 2023, douze personnes ont été interpellées : administrateurs, modérateurs et contrôleurs. Les enquêteurs ont saisi des crypto-actifs et 45 000 euros de matériel informatique.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO

L’antenne de l’unité nationale cyber (UNCyber) de la section de recherches de Montpellier conduit l’enquête. Elle porte sur des faits de contrefaçon en bande organisée, de blanchiment aggravé et d’administration d’une plateforme en ligne facilitant des transactions illicites. Selon le communiqué, le site était « financé principalement par la vente de forfaits de données réglés par carte ou en cryptomonnaie ». La plateforme traitait donc des paiements par carte.

Fuite de données YggTorrent : le récit de l’intrusion de mars 2026

Dans la nuit du 3 au 4 mars 2026, un attaquant se présentant sous le pseudonyme « Gr0lum » a compromis l’infrastructure du site. D’après son propre récit, relayé par Next, il a d’abord trouvé un service de base de données (SphinxQL) accessible depuis Internet sans authentification, sur un serveur de pré-production. Il a ensuite récupéré un mot de passe administrateur stocké en clair dans un fichier de configuration.

L’équipe du site a confirmé la compromission d’un serveur secondaire de pré-production et une escalade de privilèges. L’attaquant affirme avoir exfiltré bases de données, code source, journaux et configurations. Il dit aussi avoir détruit les serveurs et les bases, sauvegardes comprises. Peu après, l’équipe a annoncé la fermeture définitive de la plateforme.

Ce que contient l’archive, et ce qui reste contesté

La plateforme revendiquait environ 6,6 millions de comptes. L’archive publiée par l’attaquant pèse 11 Go compressés, soit environ 30 Go une fois décompressée, selon Clubic. Distinguez ce qui est établi de ce qui relève de la seule parole de l’attaquant.

Fuite de données YggTorrent : affirmations et statut
ÉlémentAffirmationStatut
Données retiréesAdresses électroniques, adresses IP et empreintes de mots de passe absentes de l’archiveAffirmé par l’auteur, non vérifié de manière indépendante
Données présentesProfils associables par pseudonyme, avec âge déclaré, sexe et historique des téléchargementsPremières analyses relayées par la presse
Mots de passeMoitié des empreintes encore en MD5, un algorithme obsolèteAffirmé par l’attaquant, contesté, non prouvé
Cartes bancaires54 776 cartes interceptées par un mécanisme caché dans le codeAffirmé par l’attaquant, contesté, non prouvé

Les anciens administrateurs contestent les deux dernières allégations. Ils affirment que les mots de passe étaient hachés et salés, et qu’ils n’ont jamais collecté de données bancaires exploitables. Aucune de ces versions n’a été prouvée à ce jour.

Membres et employeurs : un risque qui déborde de la plateforme

Pour les membres, le risque reste concret même sans adresse électronique dans l’archive. Un pseudonyme réutilisé ailleurs suffit à relier un historique de téléchargement à une personne. Ensuite viennent l’hameçonnage ciblé, la réutilisation de mots de passe, l’usurpation d’identité et la fraude à la carte.

Le risque se déplace aussi vers les employeurs. Une part de ces comptes a pu être créée avec une adresse professionnelle, ou avec un mot de passe réutilisé au bureau. Le bourrage d’identifiants exploite précisément ce cas : des couples adresse et mot de passe issus d’une plateforme tierce sont rejoués automatiquement contre la messagerie, le VPN et les applications métiers d’une organisation.

Ce que le RGPD impose face à une violation de ce type

L’article 32 du règlement général sur la protection des données (RGPD) exige des mesures techniques et organisationnelles adaptées au risque : chiffrement des données sensibles, cloisonnement des environnements, gestion des secrets et des accès. Si les allégations se confirment, un service exposé sans authentification, un mot de passe administrateur en clair et des empreintes en MD5 en sont l’exact opposé. Notre fiche Article 32 RGPD : obligation de sécurité des données détaille le niveau attendu.

En cas de violation, l’article 33 impose de notifier la Commission nationale de l’informatique et des libertés (CNIL) dans les meilleurs délais, si possible sous 72 heures. Lorsque le risque est élevé, l’article 34 oblige à informer directement les personnes, pour qu’elles puissent réagir.

Une plateforme illicite reste un responsable de traitement au sens de l’article 4 du RGPD. Toutefois, une fois la structure démantelée, plus personne n’informe les membres exposés. Les victimes doivent donc se protéger seules, et les organismes doivent anticiper l’usage des identifiants volés.

Les mesures à prendre dès maintenant

Dans votre organisation, imposez l’authentification multifacteur sur toute interface exposée à Internet : messagerie, VPN, applications métiers. Surveillez aussi les fuites d’identifiants portant sur vos noms de domaine, avec les méthodes décrites dans RIFI : comment détecter une fuite de données sur Internet. Si vos propres fichiers apparaissent sur un site de fuite, suivez notre guide Sites de fuites de données : que faire si vos fichiers y circulent.

Côté technique, l’affaire rappelle des règles de base. N’exposez jamais un service de base de données sans authentification forte. Rangez les mots de passe administrateurs dans un coffre-fort de secrets, jamais dans un fichier de configuration. Cloisonnez la pré-production et la production, puisque l’intrusion est partie d’un serveur secondaire. Enfin, tenez un registre des violations et un modèle de notification à la CNIL prêts avant l’incident.

Sources

Le bilan de l’enquête et la citation sur le financement proviennent du communiqué de la gendarmerie, Démantèlement du site de téléchargement en ligne YGGTORRENT par les cybersenquêteurs de l’antenne UNCyber de Montpellier.

Next a résumé l’annonce dans La gendarmerie annonce le démantèlement de la structure YggTorrent.

Le récit de l’intrusion et la fermeture du site figurent dans l’article de Next Un empire bâti sur le racket : YggTorrent ferme, 30 Go de données dans la nature.

Le contenu de l’archive et les allégations contestées sont analysés par Clubic dans Fuite YggTorrent : ce que contient (et ne contient pas) l’archive de 11 Go publiée après la chute du site.

franceinfo a couvert la destruction du site dans Le site de téléchargement illégal YggTorrent détruit volontairement par un pirate.

Clubic et TorrentFreak ont rendu compte du démantèlement dans YggTorrent : quatre mois après le hack qui l’a fait tomber, la gendarmerie démantèle son réseau et French Police Dismantle Operation Behind the Already Defunct YggTorrent.

Les articles 4, 32, 33 et 34 du RGPD se lisent sur EUR-Lex, Règlement (UE) 2016/679.

Questions fréquentes

Mes données YggTorrent ont-elles fuité ?

Si vous aviez un compte, votre pseudonyme, votre âge déclaré, votre sexe et votre historique de téléchargement figurent dans l’archive publiée, selon les premières analyses relayées par la presse. L’auteur affirme en avoir retiré les adresses électroniques, les adresses IP et les empreintes de mots de passe, sans vérification indépendante.

Que faire si j’avais un compte YggTorrent ?

Changez le mot de passe de tous les services où vous utilisiez le même, en commençant par votre messagerie. Activez la double authentification partout où elle existe, surveillez vos relevés bancaires et méfiez-vous des messages qui citent votre pseudonyme.

Les cartes bancaires des membres de YggTorrent ont-elles été volées ?

Rien ne le prouve à ce jour. L’attaquant affirme que 54 776 cartes auraient été interceptées par un mécanisme caché dans le code du site. Les anciens administrateurs contestent et affirment n’avoir jamais collecté de données bancaires exploitables.

Pourquoi YggTorrent a-t-il fermé ?

L’équipe du site a annoncé la fermeture définitive après l’intrusion de mars 2026, au cours de laquelle l’attaquant dit avoir détruit les serveurs et les sauvegardes. Le 2 juillet 2026, la gendarmerie a annoncé le démantèlement de la structure qui pilotait la plateforme.

Qu’est-ce que le bourrage d’identifiants ?

Le bourrage d’identifiants consiste à rejouer automatiquement des couples adresse et mot de passe volés sur une plateforme contre d’autres services. Il réussit lorsque la victime réutilise le même mot de passe. L’authentification multifacteur fait échouer ces tentatives tant que le second facteur reste hors de portée de l’attaquant.
DPO FRANCE
Vos accès exposés résisteraient-ils à des identifiants volés ?
Un DPO examine avec vous vos interfaces exposées, votre surveillance des fuites et votre procédure de violation, puis vous donne des pistes priorisées.
Parlez à un DPO de vos accès exposés
Pour aller plus loin
Notre guide de référence : la gestion d'une violation de données.
Sur le même thème : Violations de données
Fuite de données Tchap : les leçons du piratage de la messagerie de l’État
Faux enrôlement de passkey : quand la sécurité devient le prétexte
Tweet231Share65
Previous Post

RGPD et droit à la preuve : votre organisation pourrait-elle justifier l’utilisation d’une donnée devant un juge ?

Next Post

Vos conversations avec les IA ne sont pas privées : comment vous opposer à l’entraînement des modèles

Next Post
Actualités RGPD

Vos conversations avec les IA ne sont pas privées : comment vous opposer à l'entraînement des modèles

Faux enrôlement de passkey : salarié de dos au téléphone devant un ordinateur portable affichant une page de connexion

Faux enrôlement de passkey : quand la sécurité devient le prétexte

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • La protection des données personnelles expliquée simplement
  • RGPD en startup : du lancement à la levée de fonds, les étapes
  • PGSSI-S : référentiels opposables et audit de sécurité en santé
  • RGPD au cabinet médical : DPO, dossier patient et hébergement HDS
  • AIPD obligatoire : quand et comment mener votre analyse d’impact

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité