VEILLELa protection des données personnelles expliquée simplement
Dimanche 8 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    Applications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPD6 novembre 2026OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026Et « SKILL » n’y a pas anguille sous roche ?5 novembre 2026GDPR EU Representative: Does Your Company Need One?5 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDApplications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeEt « SKILL » n’y a pas anguille sous roche ?GDPR EU Representative: Does Your Company Need One?Toute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Démantèlement de LeakBase : quand 142 000 cybercriminels échangeaient vos données volées

Rédigé par la rédaction DPO PARTAGE le 25 mars 2026 · il faut compter 8 min pour la lecture
0

La base de données du forum a été saisie par les enquêteurs.

Cybercriminalité : démantèlement de LeakBase
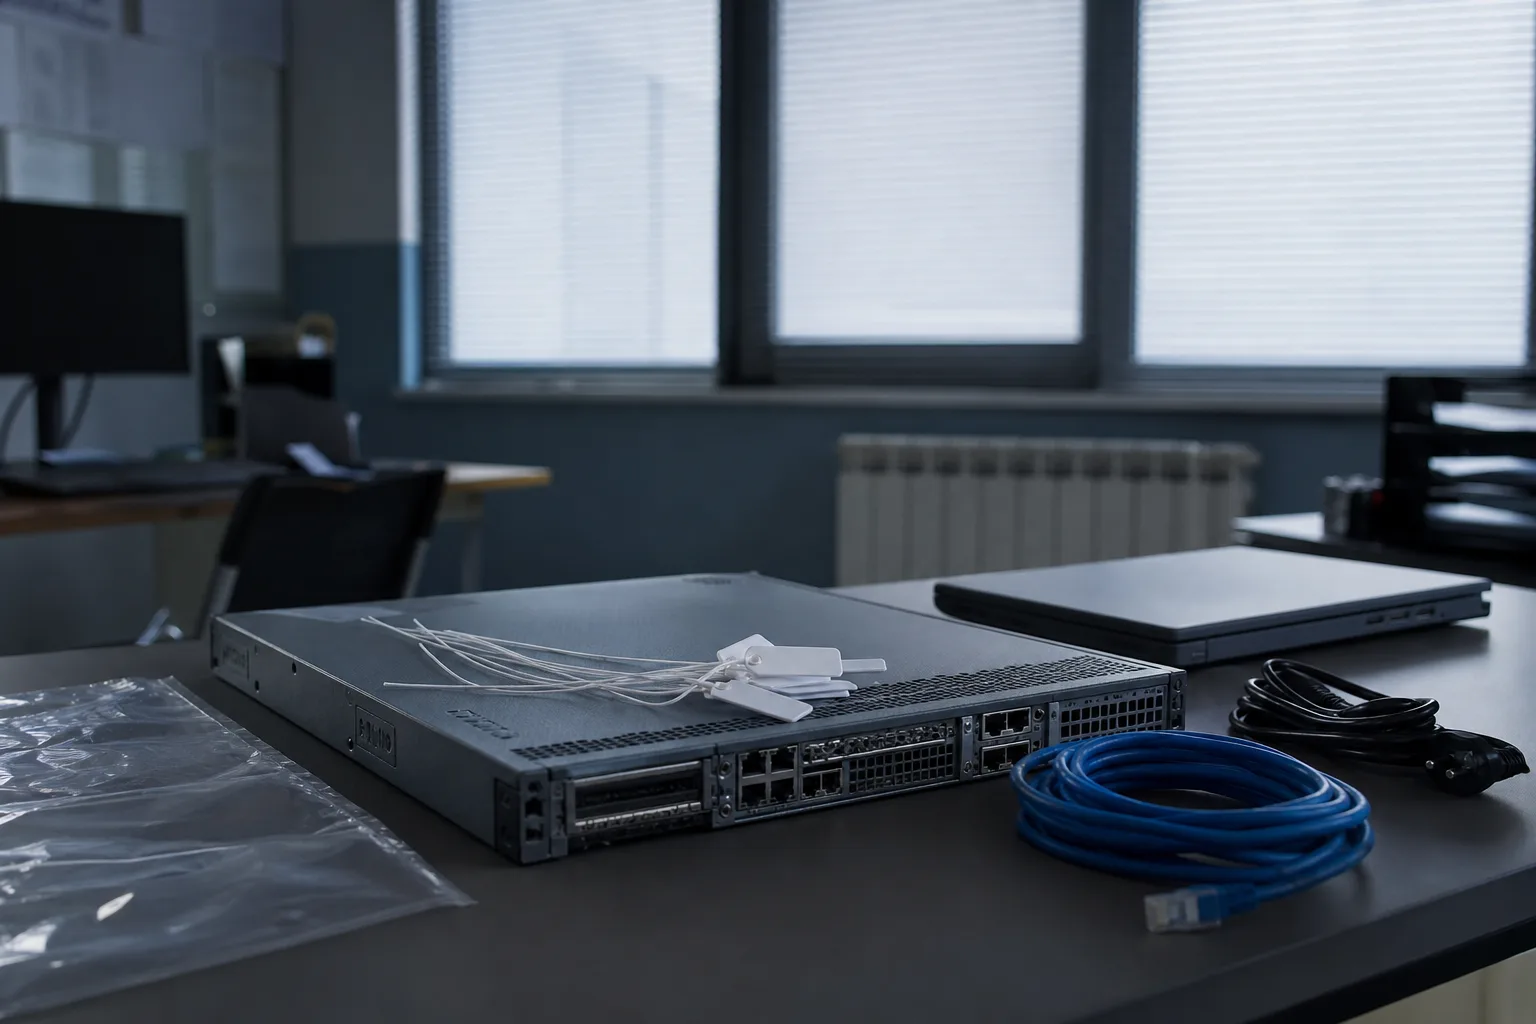
Serveur saisi avec scellés et câbles réseau sur une table d'enquêteurs, illustration du démantèlement de LeakBase
La base de données du forum a été saisie par les enquêteurs.

Le démantèlement de LeakBase a été annoncé le 4 mars 2026 par Europol, le FBI et le département de la Justice américain. Ce forum servait de place de marché aux bases de données volées. Selon Europol, il comptait en décembre 2025 plus de 142 000 utilisateurs inscrits.

A lire aussi sur DPO PARTAGE

La protection des données personnelles expliquée simplement

RGPD en startup : du lancement à la levée de fonds, les étapes

PGSSI-S : référentiels opposables et audit de sécurité en santé

Pour un responsable de traitement, l’affaire a une conséquence concrète. Les fichiers vendus sur le forum LeakBase sortaient d’organismes victimes de violations de données. La saisie de la base du forum permet désormais aux enquêteurs de remonter vers des acheteurs qui se croyaient anonymes.

Ce que l’on vendait sur le forum LeakBase

Actif depuis 2021, le forum totalisait environ 32 000 publications et plus de 215 000 messages privés. Il proposait surtout deux marchandises. D’abord, des bases de données volées lors de cyberattaques. Ensuite, des « stealer logs ». Ces archives regroupent des identifiants récoltés par des logiciels espions (infostealers) installés sur les ordinateurs des victimes.

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO

Selon le département de la Justice américain, cité par The Record, ses archives contenaient des centaines de millions d’identifiants de comptes. Elles comprenaient aussi des numéros de cartes bancaires et des coordonnées de comptes bancaires.

Un acheteur y trouvait donc des listes avec noms, adresses électroniques, mots de passe, numéros de téléphone et adresses postales. Ces fichiers alimentent ensuite l’hameçonnage ciblé et la fraude. Un message frauduleux qui cite votre nom, votre adresse et votre fournisseur paraît crédible. Il l’est justement parce que ces informations ont fuité.

Operation Leak : une action dans 14 pays

L’opération s’est déroulée en deux temps. Le 3 mars 2026, les forces de l’ordre ont mené des arrestations, des perquisitions et des « visites de sensibilisation » dans 14 pays. Europol cite notamment les États-Unis, l’Australie, la Belgique, le Canada, l’Allemagne, l’Espagne, la Pologne, le Portugal, la Roumanie et le Royaume-Uni. Une centaine d’actions ont ainsi visé le forum LeakBase et ses 37 utilisateurs les plus actifs.

Le lendemain, les autorités ont saisi le nom de domaine et affiché un avis officiel de saisie. Elles ont aussi saisi la base de données du forum, avec les comptes et les échanges de ses membres.

Le 25 mars 2026, le ministère russe de l’Intérieur a ensuite annoncé l’arrestation d’un habitant de Taganrog, soupçonné d’avoir créé et administré LeakBase. Des chercheurs de KELA et de TriTrace Investigations avaient identifié l’administrateur. Connu sous les pseudonymes « Chucky », « beakdaz » et « Sqlrip », il correspond selon eux à un Russe de 33 ans résidant dans cette ville. Pour cela, ils ont recoupé des traces numériques remontant à plus de dix ans. Europol a toutefois précisé, selon TechCrunch, ne pas coopérer avec les autorités russes et ne pas avoir participé à cette arrestation.

Démantèlement de LeakBase : les obligations RGPD des organismes

Une base de données en vente sur un forum de ce type provient le plus souvent d’une violation de données au sens de l’article 4, point 12, du RGPD. Elle révèle parfois un manquement à l’obligation de sécurité de l’article 32. Chaque organisme concerné devait donc notifier la CNIL dans les 72 heures (article 33). Seule exception : une violation non susceptible d’engendrer un risque pour les personnes. En cas de risque élevé, il devait aussi informer les personnes concernées (article 34).

Le démantèlement de LeakBase n’efface pas ces fichiers. Des copies circulent ailleurs. Vos données apparaissent sur un site de fuite ? Suivez la démarche décrite dans notre article sur les sites de fuites de données. Pour rédiger l’information des personnes, appuyez-vous sur notre guide consacré à la communication d’une violation aux personnes notifiées.

La directive NIS 2 ajoute ses propres délais pour les entités essentielles et importantes : 24 heures pour l’alerte précoce, puis 72 heures pour la notification de l’incident. Le texte de la directive fixait au 17 octobre 2024 la date limite de transposition par les États membres. Vérifiez dès maintenant si votre organisme entre dans son champ.

Réduire le risque de retrouver vos fichiers en vente

Surveillez d’abord vos domaines dans les fuites connues, avec des services comme Have I Been Pwned ou des outils de veille sur les menaces. Activez ensuite l’authentification multifacteur sur tous les accès critiques. Un identifiant volé perd alors une grande partie de sa valeur.

Formez aussi vos équipes à repérer l’hameçonnage. Les données vendues sur le forum LeakBase servaient justement à crédibiliser ces messages. Focus RGPD, notre plateforme de sensibilisation, propose des vidéos sur ce sujet. Enfin, documentez vos mesures de sécurité au titre de l’article 32 et testez votre procédure de gestion des violations. Une procédure jamais testée échoue en général le jour où elle sert.

Notre tutoriel pour notifier une violation de données personnelles reprend le formulaire de la CNIL pas à pas.

Sources

Les chiffres du forum et le déroulé de l’opération viennent du communiqué d’Europol, Major data leak forum dismantled in global action against cybercrime forum.

Le rôle du FBI et du département de la Justice est décrit par The Record dans Sprawling FBI, European operation takes down Leakbase cybercriminal forum et par The Hacker News dans FBI and Europol Seize LeakBase Forum Used to Trade Stolen Credentials.

L’arrestation en Russie est rapportée par TechCrunch dans Russia arrests alleged owner of cybercrime forum LeakBase, report says, par The Record dans Russia detains alleged admin of LeakBase cybercrime forum weeks after global crackdown, par BleepingComputer dans Russia arrests suspected owner of LeakBase cybercrime forum et par The Hacker News dans LeakBase Admin Arrested in Russia Over Massive Stolen Credential Marketplace.

Les délais de notification de NIS 2 figurent dans la directive (UE) 2022/2555 du 14 décembre 2022 (EUR-Lex).
Questions fréquentes

Qu’est-ce que le forum LeakBase ?

LeakBase était un forum de revente de bases de données volées et d’identifiants récoltés par des logiciels espions. Actif depuis 2021, il comptait plus de 142 000 utilisateurs inscrits en décembre 2025 selon Europol.

Qui a mené le démantèlement de LeakBase ?

Europol, le FBI et le département de la Justice américain ont annoncé l’opération le 4 mars 2026. Des actions ont eu lieu dans 14 pays le 3 mars 2026, puis le domaine et la base de données du forum ont été saisis le lendemain.

Comment savoir si mes données ont circulé sur LeakBase ?

Aucune liste officielle des fichiers vendus n’a été publiée. Vérifiez votre adresse électronique sur un service de veille des fuites comme Have I Been Pwned, changez les mots de passe réutilisés et activez la double authentification sur vos comptes importants.

Un organisme dont les données sont vendues doit-il prévenir la CNIL ?

Oui, si la vente révèle une violation de données personnelles susceptible d’engendrer un risque pour les personnes. La notification intervient dans les 72 heures après la prise de connaissance. En cas de risque élevé, l’organisme informe aussi les personnes concernées.

L’administrateur de LeakBase a-t-il été arrêté ?

Le ministère russe de l’Intérieur a annoncé le 25 mars 2026 l’arrestation d’un habitant de Taganrog soupçonné d’avoir créé et administré le forum. Europol a indiqué ne pas avoir participé à cette arrestation.
DPO FRANCEVos fichiers apparaissent sur un forum de fuite ?Un DPO vous aide à qualifier la violation, relit votre notification à la CNIL et valide l’information des personnes concernées.Parlez à un DPO
Pour aller plus loin
Notre guide de référence : la gestion d'une violation de données.
Sur le même thème : Violations de données
Panorama ANSSI 2025 : la cybermenace reste à un niveau élevé avec 1 366 incidents confirmés
Cerballiance : des données médicales de patients exposées après une cyberattaque chez un prestataire
Tweet231Share65
Previous Post

Campagne FAUX#ELEVATE : de faux CV piégés ciblent les entreprises françaises pour voler données et miner de la cryptomonnaie

Next Post

Cerballiance : des données médicales de patients exposées après une cyberattaque chez un prestataire

Next Post
Tubes d'analyses dans un laboratoire de biologie médicale et serveur informatique en arrière-plan, illustration de la cyberattaque Cerballiance

Cerballiance : des données médicales de patients exposées après une cyberattaque chez un prestataire

Dark web donnees fiscales vol usurpation identite declarations impots

Dark web : vos données fiscales vendues pour 20 dollars, un risque concret d'usurpation d'identité

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • La protection des données personnelles expliquée simplement
  • RGPD en startup : du lancement à la levée de fonds, les étapes
  • PGSSI-S : référentiels opposables et audit de sécurité en santé
  • RGPD au cabinet médical : DPO, dossier patient et hébergement HDS
  • AIPD obligatoire : quand et comment mener votre analyse d’impact

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité