VEILLELa protection des données personnelles expliquée simplement
Dimanche 8 novembre 2026
DPO PARTAGEVeille RGPD et protection des données
  • Secteurs
    Secteurs
    SantéÉtablissements, professionnels et santé au travail
    EHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)
    CollectivitésCommunes, intercommunalités, CCASCSEComités sociaux et économiquesProfessions du chiffre et du droitExperts-comptables, avocats, notairesAssurance et mutuellesCourtiers, agents, mutuellesImmobilierAgences, syndics, administrateurs de biensCommerce et e-commerceBoutiques et sites marchandsServices SociauxAssociations et action socialeTous les secteurs →Veille, tutoriels et formulaire par métier

    DPO FRANCE

    Un DPO qui connaît votre secteur

    Recevez une proposition adaptée à votre activité.

    Recevoir une proposition
  • Thèmes RGPD
    Thèmes RGPD
    Conformité RGPDLes fondamentaux et leur mise en œuvre
    Métier de DPOSensibilisationConsentementPrincipes du RGPD
    Analyse d'impact (AIPD)Quand et comment mener une AIPDDonnées de santéDossier médical, HDS, INS, rechercheDroits des personnesAccès, effacement, rectification, imageCybersécuritéCyberattaques, failles, hameçonnageIA et nouvelles réglementationsAI Act, NIS 2, IA générativeCNIL et sanctionsSanctions, contrôles, CEPDTous les thèmes →Toute la veille, classée par thème

    DPO FRANCE

    Une question RGPD ?

    Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

    Diagnostic RGPD gratuit
  • DPO externalisé
    DPO externalisé
    DPO externaliséLe métier de DPO, ses missions et ses outils
    Livres RGPDLogiciel conformité RGPDToute la rubrique
    Applications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPD6 novembre 2026OpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le code5 novembre 2026Et « SKILL » n’y a pas anguille sous roche ?5 novembre 2026GDPR EU Representative: Does Your Company Need One?5 novembre 2026

    DPO SUITE

    Le logiciel des DPO externalisés

    Suivez tous vos clients au même endroit.

    Créer mon registre gratuitement
  • App DPO SUITE
    App DPO SUITE

    DPO SUITE

    Le logiciel de conformité RGPD créé par des DPO pour des DPO

    Registre, AIPD, demandes de droits, incidents et sous-traitants réunis dans un seul outil, avec ALIX, l’assistant IA qui vous propose vos principaux traitements dès l’ouverture du compte. IA française, hébergement à Paris.

    Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
DPO FRANCE - Trouver mon DPO
DPO PARTAGE
Menu
DPO FRANCE - Trouver mon DPO
Secteurs
Assurance et mutuellesCollectivitésCommerce et e-commerceCSEImmobilierProfessions du chiffre et du droitSantéEHPAD et médico-socialHôpitaux et cliniquesProfessionnels de santéSanté au travail (SPST)Services SociauxTous les secteurs →
Thèmes RGPD
Conformité RGPDAnalyse d'impact (AIPD)Données de santéDroits des personnesCybersécuritéIA et nouvelles réglementationsCNIL et sanctionsTous les thèmes →
DPO externalisé
Livres RGPDLogiciel conformité RGPDApplications vibe-codées sur Lovable : passeports et 200 000 messages exposés, ce que dit le RGPDOpenHack : un ingénieur sécurité IA en continu, et les vérifications du DPO avant de lui ouvrir le codeEt « SKILL » n’y a pas anguille sous roche ?GDPR EU Representative: Does Your Company Need One?Toute la rubrique →
App DPO SUITE

Le logiciel de conformité RGPD créé par des DPO pour des DPO : registre, AIPD, demandes de droits et incidents dans un seul outil.

Créer mon registre gratuitementComparer les offres DPO du marchéDécouvrir DPO SUITE
Contact
DPO PARTAGE
No Result
View All Result
  • Login
Social icon element need JNews Essential plugin to be activated.
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE
No Result
View All Result
DPO PARTAGE
No Result
View All Result

Communication thermoradiative : la technologie australienne qui rend les échanges de données invisibles

Rédigé par la rédaction DPO PARTAGE le 5 mars 2026 · il faut compter 7 min pour la lecture
0

La communication thermoradiative module le rayonnement infrarouge d'une diode pour cacher un signal dans la chaleur ambiante.

Cybersécurité · Communication thermoradiative
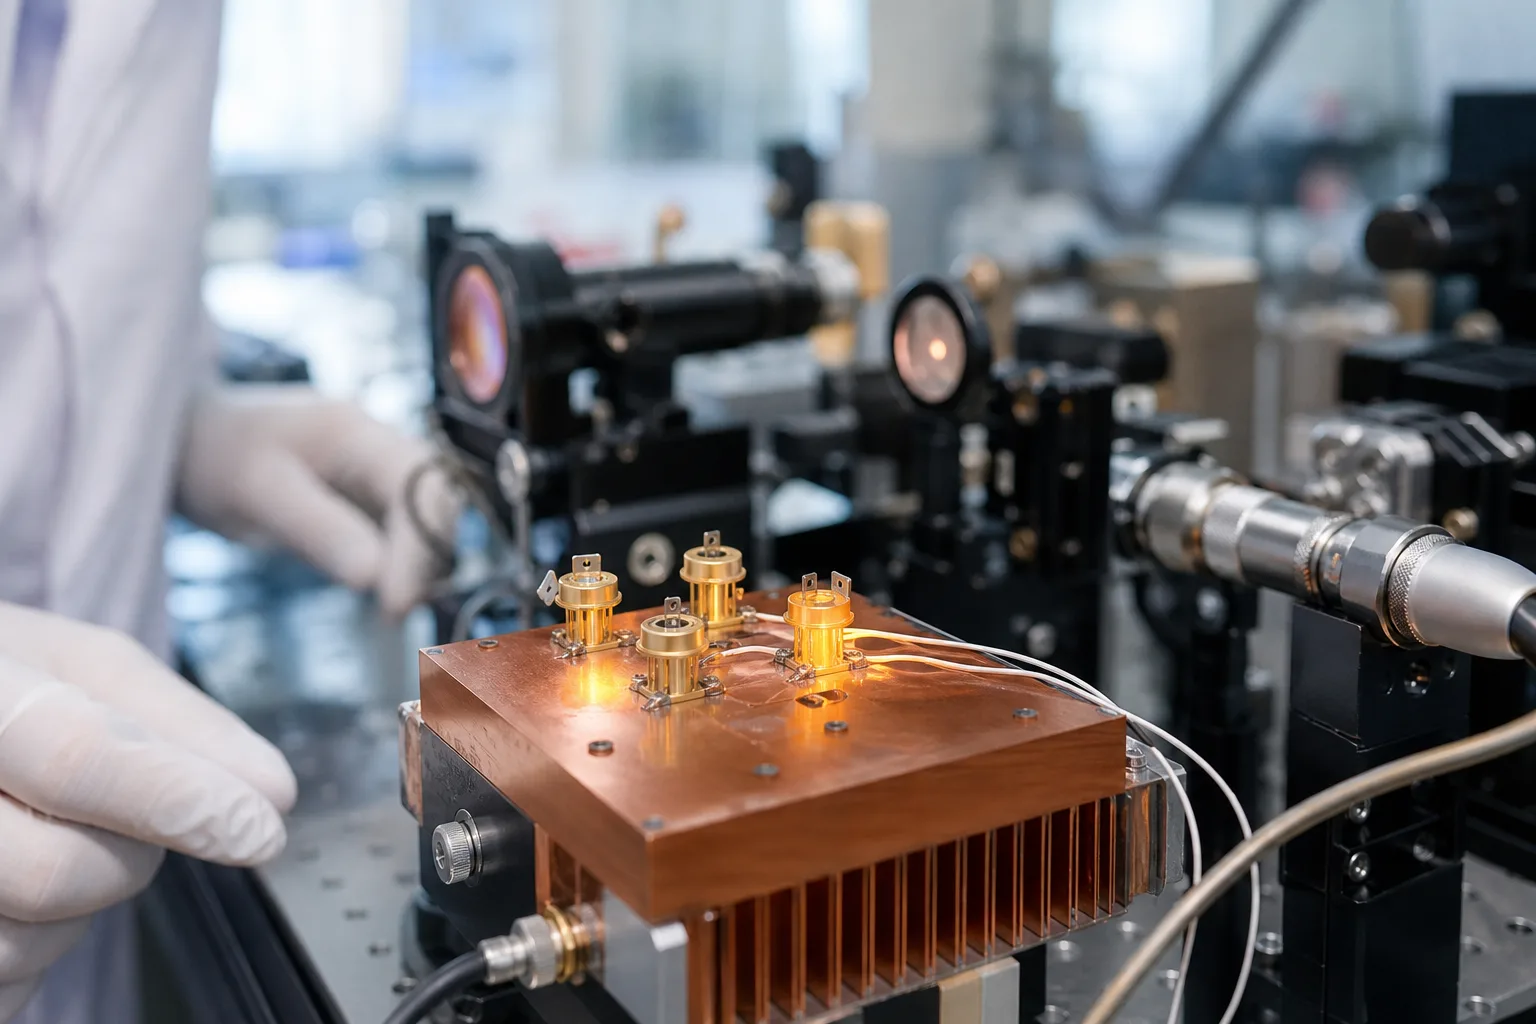
Communication thermoradiative : diodes infrarouges montées sur un dissipateur en cuivre sur un banc de laboratoire de photonique
La communication thermoradiative module le rayonnement infrarouge d’une diode pour cacher un signal dans la chaleur ambiante.

La communication thermoradiative, mise au point par des ingénieurs de l’UNSW Sydney et de l’université Monash de Melbourne, cache des données dans le rayonnement thermique que tout objet émet. Un observateur extérieur ne voit donc aucune transmission en cours. Seul un récepteur doté du bon équipement capte le message.

A lire aussi sur DPO PARTAGE

La protection des données personnelles expliquée simplement

RGPD en startup : du lancement à la levée de fonds, les étapes

PGSSI-S : référentiels opposables et audit de sécurité en santé

L’équipe a publié ses travaux le 5 mars 2026 dans la revue Light: Science & Applications, éditée par le groupe Nature. Le prototype reste un dispositif de laboratoire. Il pose toutefois une idée simple : le chiffrement protège le contenu d’un échange, alors que cette méthode masque l’échange lui-même.

Comment la communication thermoradiative cache un signal dans la chaleur

Tout corps émet une faible lueur infrarouge, invisible à l’œil et visible avec une caméra thermique. Les chercheurs exploitent donc un effet appelé luminescence négative : des matériaux particuliers rendent cette lueur plus sombre que le fond thermique. Le Dr Michael Nielsen, auteur principal, le compare à une lampe de poche capable de devenir « plus sombre qu’éteinte ».

DPO FRANCE

Une question sur votre situation ?

Un DPO du réseau DPO FRANCE vous répond et vous dit quoi faire en priorité.

Parler à un DPO

Une transmission classique alterne entre allumé et éteint, qu’il s’agisse d’une lumière, d’ondes radio ou d’une fibre optique. Un tiers voit donc qu’un échange a lieu, même s’il ne peut pas lire un message chiffré.

En revanche, la diode thermoradiative bascule vite entre un état plus lumineux et un état plus sombre que la normale. Le motif obtenu se fond dans le bruit thermique ambiant. Ainsi, une personne qui ignore l’existence de l’échange ne le distingue pas du fond. Les chercheurs nomment ce procédé « communication sans signature ».

L’équipe, dirigée par le professeur Ned Ekins-Daukes et le Dr Michael Nielsen (UNSW), compte aussi les professeurs Michael Fuhrer et Stefan Maier (université Monash et Imperial College London). De plus, le procédé découle de leurs travaux antérieurs sur le « solaire nocturne », une électricité produite après le coucher du soleil.

Un prototype à 100 kilooctets par seconde

D’abord, en laboratoire, le dispositif transmet environ 100 kilooctets par seconde. Ce débit reste modeste. Selon l’UNSW, l’équipe envisage pourtant un produit commercial à quelques mégabits par seconde d’ici quelques années de développement.

Les chercheurs de Monash proposent aussi d’utiliser le graphène, un matériau très conducteur formé d’une seule couche d’atomes de carbone. D’après eux, il permettrait d’atteindre des débits de l’ordre du gigaoctet par seconde. Aucune mesure ne confirme encore cette perspective.

Ensuite, d’autres limites figurent dans le communiqué de l’université. Le prototype actuel utilise du tellurure de mercure et de cadmium, et l’équipe étudie des semi-conducteurs à base d’antimoniures, moins toxiques. De plus, le signal part aujourd’hui dans toutes les directions. Les versions futures doivent le rendre directionnel, puis guidé comme dans une fibre optique.

Ce que la communication thermoradiative change pour la sécurité des données

Concrètement, l’UNSW cite la défense et la finance comme premiers usages possibles. Pour une entreprise ou un établissement de santé, rien ne change aujourd’hui, faute de produit disponible.

La méthode ne remplace pas le chiffrement. En effet, le communiqué précise que l’information cachée peut aussi être chiffrée de façon classique. Un attaquant qui repérerait le signal se heurterait donc encore au chiffrement.

Votre sécurité repose donc toujours sur les mesures connues : chiffrement des flux et des supports, gestion des accès, journalisation. Pour vos traitements de données personnelles, l’article 32 du RGPD exige des mesures adaptées au risque et à l’état des connaissances. Une technologie de laboratoire n’entre pas encore dans cet état des connaissances.

Gardez plutôt ce sujet dans votre veille technique. Revérifiez-le quand un premier produit annoncera un débit et un prix. En attendant, contrôlez où vos données circulent en clair, et commencez par les données de santé et RH, comme l’explique notre article sur le chiffrement et la tokenisation.

Sources

L’article scientifique de Nielsen, Maier, Fuhrer et Ekins-Daukes, Balancing positive and negative luminescence for thermoradiative signatureless communications, est paru le 5 mars 2026 dans Light: Science & Applications, revue du groupe Nature, en accès libre.

Le communiqué de l’UNSW Sydney, New ‘negative light’ technology hides data transfers in plain sight, détaille le débit mesuré, les perspectives et les matériaux.

Futura Sciences les présente en français : Le chiffrement protège vos données. Cette nouvelle méthode fait comme si elles n’existaient pas.

Questions fréquentes

Qu’est-ce que la communication thermoradiative ?

La communication thermoradiative transmet des données en modulant le rayonnement infrarouge d’une diode, de sorte que le signal se confond avec la chaleur ambiante.

Un observateur sans équipement adapté ne voit pas qu’un échange a lieu. Les chercheurs de l’UNSW parlent de « communication sans signature ».

Qu’est-ce que la luminescence négative ?

La luminescence négative est un effet par lequel des matériaux particuliers émettent moins de rayonnement infrarouge que leur environnement, et paraissent donc plus sombres que le fond thermique.

Elle n’existe pas en lumière visible. La diode thermoradiative alterne entre un état plus lumineux et un état plus sombre que la normale pour coder l’information.

Quel débit atteint la communication thermoradiative ?

Le prototype de l’UNSW atteint environ 100 kilooctets par seconde en laboratoire.

L’équipe envisage un produit commercial à quelques mégabits par seconde d’ici quelques années, et des débits de l’ordre du gigaoctet par seconde avec le graphène, sans résultat mesuré à ce stade.

La communication thermoradiative remplace-t-elle le chiffrement ?

Non, elle masque l’existence de l’échange et ne rend pas son contenu illisible.

Les chercheurs précisent que les données transmises peuvent aussi être chiffrées. Les deux protections se cumulent.

Peut-on déjà acheter un équipement de communication thermoradiative ?

Non, aucun produit n’est commercialisé : le dispositif publié en mars 2026 reste un prototype de laboratoire.

L’UNSW évoque un produit commercial d’ici quelques années de développement, sans date précise.

Pour aller plus loin
Sur le même thème : Sécurité des systèmes
10 Mo : La panne Cloudflare et le poids d’un simple fichier devenu incontrôlable
Cybersecurity Act 2 et NIS 2 : le CEPD demande des garanties pour la protection des données
Tweet231Share65
Previous Post

RGPD en 2025-2026 : sanctions records de la CNIL et nouvelles exigences de conformité

Next Post

RGPD : le guide complet pour les entreprises en 2026

Next Post
DPO FRANCE conformite RGPD

RGPD : le guide complet pour les entreprises en 2026

CEGEDIM fuite de données

Affaire Cegedim / MLM : anatomie de la plus grave violation de données médicales jamais documentée en France

DPO FRANCE

Besoin d’un DPO ?

Des DPO indépendants par secteur d’activité, partout en France.

Diagnostic RGPD gratuitÊtre rappelé

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

La veille RGPD chaque semaine

Les décisions CNIL, les sanctions et les tutoriels.

Votre email sert uniquement à l’envoi de la veille DPO PARTAGE. Désinscription à tout moment. Politique de confidentialité

Articles récents

  • La protection des données personnelles expliquée simplement
  • RGPD en startup : du lancement à la levée de fonds, les étapes
  • PGSSI-S : référentiels opposables et audit de sécurité en santé
  • RGPD au cabinet médical : DPO, dossier patient et hébergement HDS
  • AIPD obligatoire : quand et comment mener votre analyse d’impact

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
Social icon element need JNews Essential plugin to be activated.

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In

DPO PARTAGE

Média de veille RGPD et protection des données, édité en partenariat avec le réseau DPO FRANCE.

RubriquesSecteursThèmes RGPDTutoriels
DPO FRANCETrouver un DPODPO SUITEContact
© 2026 DPO PARTAGE
Mentions légalesConfidentialitéCookies
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

No Result
View All Result
  • Secteurs
    • All
    • À la maison
    • AI Act
    • Analyse d'impact (AIPD)
    • Anonymisation et pseudonymisation
    • ANSSI
    • Archivage données de santé
    • Assurance et mutuelles
    • Audit RGPD
    • Cas pratiques
    • CEPD et institutions européennes
    • Certification SPSTi
    • CNIL et sanctions
    • Collectivités
    • Commerce et e-commerce
    • Conformité RGPD
    • Consentement
    • Contrôles CNIL
    • Cookies et sites internet
    • CSE
    • Cyberattaques
    • Cybersécurité
    • Délais de conservation
    • Directive NIS 2
    • DMST
    • Données de santé
    • Dossier médical
    • DPO externalisé
    • DPO FRANCE
    • DPO Suite
    • Droit à l'image
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    • Droits des personnes
    • Effacement et oubli
    • EHPAD et médico-social
    • Entrepôts de données et recherche
    • Focus RGPD
    • Force probante
    • Hameçonnage
    • HDS
    • Hôpitaux et cliniques
    • IA et nouvelles réglementations
    • Immobilier
    • INS et NIR
    • Livres RGPD
    • Logiciel conformité RGPD
    • Métier de DPO
    • Principes du RGPD
    • Privacy by design
    • Procédures RGPD
    • Professionnels de santé
    • Professions du chiffre et du droit
    • Profilage
    • Recommandations CNIL
    • RH et salariés
    • Sanctions et amendes
    • Santé
    • Santé au travail (SPST)
    • Secteurs
    • Sécurité des systèmes
    • Sensibilisation
    • Services Sociaux
    • Tutoriel DPO
    • Usurpation d'identité
    • Violations de données
    21189

    La protection des données personnelles expliquée simplement

    21188

    RGPD en startup : du lancement à la levée de fonds, les étapes

    21185

    PGSSI-S : référentiels opposables et audit de sécurité en santé

    21184

    RGPD au cabinet médical : DPO, dossier patient et hébergement HDS

    21183

    AIPD obligatoire : quand et comment mener votre analyse d’impact

    21182

    Logiciel RGPD santé : le guide d’achat d’un DPO de terrain

    21098

    TUTO DPO – Notifier une violation de données personnelles

    21059

    La deuxième enquête nationale sur le RGPD dans les SPST est lancée.

    21062

    DPO SUITE : identifier les agents d’IA et retrouver les traitements concernés

    • Santé au travail (SPST)
    • Professionnels de santé
    • Assurance et mutuelles
    • Hôpitaux et cliniques
    • Commerce et e-commerce
    • EHPAD et médico-social
    • Services Sociaux
    • Collectivités
    • Professions du chiffre et du droit
    • Immobilier
    • CSE
  • Thèmes RGPD
    • Conformité RGPD
    • Analyse d’impact (AIPD)
    • Données de santé
    • Droits des personnes
    • Cybersécurité
    • IA et nouvelles réglementations
    • CNIL et sanctions
  • DPO externalisé
  • App DPO SUITE
  • Votre DPO avec DPO FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

DPO FRANCE

Votre demande

Un DPO du réseau DPO FRANCE vous recontacte.

Vos données servent uniquement à traiter votre demande et sont transmises au réseau DPO FRANCE. Politique de confidentialité