DPO PARTAGE
Pas de résultat
Voir tous les résultats
  • Se connecter
  • Accueil
    • Tous
    • Droit à l'effacement
    • droit à l'image
    • Droit à l'oubli
    • Droit à la limitation
    • Droit d'accès
    • Droit de rectification
    Lunettes connectées : ce que la CNIL recommande

    Lunettes connectées : ce que la CNIL recommande

    Illustration of data access vs portability rights in a professional setting

    Portabilité vs droit d’accès : ce que chacun donne

    Messagerie professionnelle avec accès de l'employeur aux mails

    Messagerie professionnelle : accès de l’employeur aux mails

    Calendar representing the GDPR response deadline of one month

    Délai de réponse RGPD : un mois à partir de quand ?

    Form for data rectification request in compliance with RGPD

    Droit de rectification RGPD : répondre à une demande

    Interface d'un ordinateur sur la gestion des données dans un bureau moderne

    Principe d’exactitude RGPD : garder ses donnees a jour

    Classroom in a music school illustrating RGPD data handling for minors

    RGPD école de musique : inscriptions, mineurs, photos

    gestion des CV

    RGPD RH : la gestion des CV qui peut coûter 450 000 euros

    gérer droit d'accès RGPD

    Droit d’accès du salarié à ses données RH

  • Cybersécurité
    • Tous
    • Cyberattaque
    • phishing ou hameçonnage
    • Sécurité
    cles KEOPASS

    KeoPass : la clé biométrique française face à ses concurrents

    Caméras connectées : qui regarde ce qu'elles voient ?

    Caméras connectées : qui regarde ce qu’elles voient ?

    Agents IA : quand un test devient une vraie intrusion

    Agents IA : quand un test devient une vraie intrusion

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    IA chez les fournisseurs : comment détecter les usages non déclarés ?

    Agent IA autonome illustrant l'incident OpenAI et Hugging Face

    Agent IA autonome : l’incident OpenAI et Hugging Face révèle une nouvelle menace

    Faille Januscape CVE-2026-53359 dans un environnement de sécurité informatique

    Faille Januscape (CVE-2026-53359) : la crise OVHcloud rappelle vos obligations de sécurité

    Gestion Stratégique des Vulnérabilités : Le Rôle du VOC et l'Unification de la Défense Proactive

    Gestion Stratégique des Vulnérabilités : Le Rôle du VOC et l’Unification de la Défense Proactive

    Vote électronique : cinq contrôles à mener avant le scrutin

    Vote électronique : cinq contrôles à mener avant le scrutin

    Pseudonymisation in data protection and privacy management

    Pseudonymisation : technique de sécurité et minimisation

  • Trouver un DPO
  • Secteurs d’activité
    • Tous
    • Assurance et assimilé
    • Avocat
    • Collectivité territoriale
    • Commissaire aux comptes
    • Communes / Mairies
    • CSE et RGPD
    • ecommerce
    • expert comptable
    • Officines Pharmaceutiques
    • Ressource humaine
    • Services Sociaux
    • Site Internet
    • SPST
    • télétravail
    audit RGPD SPST

    SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense

    audit RGPD SPST

    AI Act et SPST : ce qui est reporté, et ce qui s’applique déjà

    audit RGPD SPST

    Archiver ou numériser les dossiers médicaux chez un prestataire : ce que la CNIL a répondu

    audit RGPD SPST

    Échanges avec le contrôle médical : ce que le décret du 28 avril 2026 change pour le registre des SPST

    audit RGPD SPST

    Préconisations du médecin du travail : depuis le 9 septembre, votre dossier devient une preuve

    Accès au dossier médical

    Droit d’accès RGPD en SPST face à un litige prud’homal

  • Contact
Pas de résultat
Voir tous les résultats
DPO PARTAGE
Pas de résultat
Voir tous les résultats
Accueil Intelligence Artificielle

Natura : Une bague pour mémoriser vos réunions

Neuf points à vérifier avant d’essayer Interface de Natura

Par Laurent de Cavel - DPO
12 octobre 2026
dans Intelligence Artificielle
Temps de lecture : 7 minutes
0
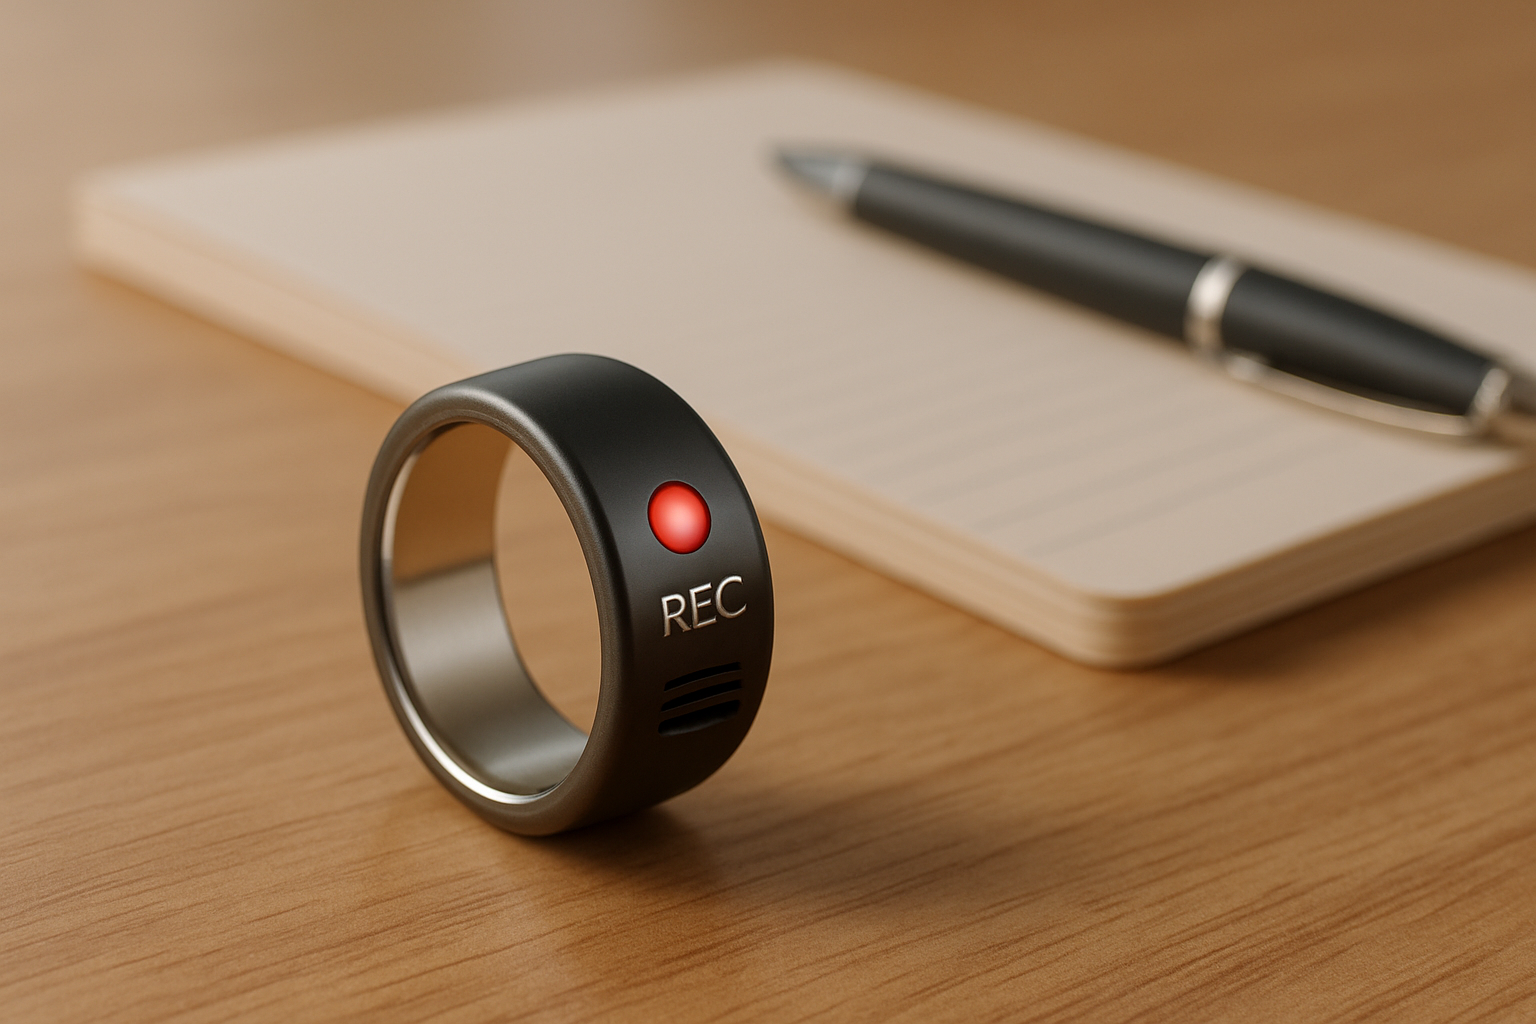
Bague moderne pour enregistrer des réunions sur un bureau élégant

Bague innovante pour enregistrer facilement des réunions.

Sommaire

Toggle
  • Ce que Natura annonce, et ce qui reste flou
  • Suivre la conversation de bout en bout
  • L’audio transitoire et la note qui reste
  • Trois cas fictifs
  • Informer et choisir une base légale
  • Qui fait quoi chez les prestataires
  • Transferts et conservation : deux questions distinctes
  • Un contrôle humain qui serve à quelque chose
  • Avancer par étapes, et garder la trace de la décision

Appuyer sur une bague pour enregistrer une réunion, retrouver plus tard qui a décidé quoi, ou demander à un agent d’envoyer la suite : c’est ce que Natura promet avec Interface. Le produit n’est pas encore livré, mais la question arrive déjà sur le bureau des DPO. Un téléphone posé sur la table, tout le monde le voit. Une bague, beaucoup moins. Voici la grille que nous utiliserions avant d’autoriser le moindre essai.

A lire aussi sur DPO PARTAGE

Le Full Self Driving (FSD) – Tesla, et aussi Mercedes, BMW et autres marques

Modèle IA open source : tracer sa généalogie

Agent d’IA autoréplicatif : la menace ne se limite pas aux modèles de pointe

Ce que Natura annonce, et ce qui reste flou

Interface est une bague équipée d’un microphone. Un bouton sert à parler à un agent, dicter une note ou enregistrer une conversation ; un double-clic lance ou coupe une capture longue, et un voyant doit signaler l’enregistrement. Selon le fabricant, la bague n’écoute pas en continu.

Au 11 octobre 2026, la page officielle se limite à une liste d’attente. Prix, précommandes, date de livraison : rien n’est confirmé. Une partie des caractéristiques, dont la qualité de captation et des fonctions de santé, est encore en validation. Nous parlons donc d’un produit annoncé, que personne n’a testé de façon indépendante. Source : présentation officielle d’Interface.

Le sujet dépasse cette bague. Beaucoup de chartes IA visent les sites web et les logiciels, et oublient ce qui se porte sur soi : bagues, écouteurs, petits micros qui suivent les collaborateurs d’une réunion à l’autre.

Suivre la conversation de bout en bout

Pour étudier un projet, nous découpons le fonctionnement en cinq étapes. C’est une grille de questions, pas une description de l’architecture d’Interface, que nous ne connaissons pas.

Capture. Quelles voix sont enregistrées, quand, et dans quel environnement ?
Transport. Par quels appareils et quels services passe l’audio ? Reste-t-il une copie temporaire quelque part ?
Transformation. Qu’est-ce qui sort de l’audio : texte, résumé, noms des intervenants, tâches ?
Mémoire. Qu’est-ce qui part dans un historique, une recherche ultérieure ou le contexte d’un agent ?
Action. Le résultat reste-t-il consultable, ou déclenche-t-il un message, une modification de document, une opération dans une autre application ?

Chaque sortie compte. Supprimer le fichier audio ne fait pas disparaître le résumé exporté, la tâche créée dans un autre outil ou ce que l’agent a gardé en mémoire. Demandez une démonstration de suppression complète : une capture d’écran du bouton “supprimer” ne prouve pas grand-chose.

L’audio transitoire et la note qui reste

La politique de confidentialité de Natura, datée du 24 septembre 2026, fait une distinction utile. L’audio des conversations vocales en temps réel serait traité de façon transitoire, notamment par ElevenLabs, sans que l’enregistrement brut soit gardé. Les notes vocales, elles, sont stockées sur les serveurs pendant toute la vie du compte, sauf suppression. L’historique des échanges est conservé lui aussi.

Cette politique couvre plusieurs services de Natura à la fois. Avant tout usage professionnel, il faut savoir quel régime s’applique à chaque mode de capture, et aux transcriptions, résumés et copies techniques. La promesse sur l’audio en temps réel ne dit rien de ce que devient l’enregistrement d’une réunion. Source : politique de confidentialité de Natura.

Trois cas fictifs

Ces exemples sont inventés. Ils ne décrivent ni un incident réel ni une fonction que nous aurions testée.

Une PME industrielle. Un chef de projet veut garder une trace d’une réunion fournisseur. On y cite des personnes, un tarif encore confidentiel, et quelqu’un glisse une remarque sur l’absence d’un salarié. Lui n’a besoin que des délais. Notre conseil : n’enregistrer que le passage utile, laisser les apartés hors micro et relire avant de diffuser. Enregistrer toute la réunion demanderait une autre justification.

Une collectivité. Un agent voudrait garder la mémoire d’un échange avec un usager, qui évoque de lui-même une difficulté familiale et sa santé. Pour un premier pilote, nous exclurions ces entretiens et travaillerions sur des scénarios inventés. Que l’outil fonctionne bien en réunion interne ne dit rien de l’accueil du public.

Une association. Un bénévole enregistre une réunion depuis son compte personnel, puis quitte la structure. Qui retrouve les documents, corrige une erreur, obtient leur suppression ? À qui appartient le compte, qui y accède, comment on retire un utilisateur : tout cela se règle avant de confier la moindre information à l’outil.

Informer et choisir une base légale

Le voyant indique que l’appareil enregistre. Rien de plus. L’organisme doit prévoir une information lisible : qui est responsable du traitement, dans quel but, sur quelle base légale, qui reçoit les données, combien de temps elles sont gardées, quels droits s’exercent et, s’il y a lieu, quels transferts ont lieu. Il faut aussi penser aux personnes dont on parle pendant la réunion sans qu’elles y assistent. La CNIL distingue sur ce point collecte directe et collecte indirecte. Source : information et transparence.

Lancer un “tout le monde est d’accord ?” en début de réunion ne rend pas l’enregistrement licite. La base légale se choisit avant. Le consentement en est une parmi d’autres, et s’il est retenu, il doit être libre et révocable. Entre employeur et salarié, cette liberté est difficile à démontrer. Le CEPD demande qu’on vérifie réellement les conditions, notamment qu’un refus n’entraîne aucune conséquence négative. Source : lignes directrices 5/2020 du CEPD, section 3.1.1.

L’intérêt légitime n’est pas non plus un permis général d’enregistrer : il faut établir la nécessité et mettre en balance les intérêts et droits de chacun. Si la discussion touche à la santé ou révèle une appartenance syndicale, l’article 9 du RGPD s’ajoute à l’article 6. Source : RGPD, articles 6 et 9.

Qui fait quoi chez les prestataires

Les rôles dépendent de ce que chacun fait réellement des données. L’organisme qui décide d’enregistrer ses réunions identifie ses propres responsabilités. Un prestataire qui traite les données pour son compte doit être encadré, notamment par contrat. Reste à repérer ce qu’un fournisseur ferait des données pour ses propres besoins. Le nom d’une offre ou une politique générale ne répartit pas les rôles. Source : CNIL, identifier son rôle.

Natura indique que ses agents peuvent s’appuyer sur différents fournisseurs de modèles, sans les nommer publiquement, pour des raisons de concurrence et de sécurité. L’éditeur prévient aussi que leurs réponses peuvent être inexactes. Source : informations sur les agents IA, 30 mai 2026.

Dans une étude fournisseur, nous poserions donc la question catégorie par catégorie : qui reçoit ces données, pour quelle opération, avec quelles instructions, quels accès, et qui peut changer de prestataire, à quelles conditions ? Une réponse confidentielle ou contractuelle peut compléter la documentation publique. Tant qu’il manque des éléments déterminants, la décision doit le dire noir sur blanc.

Transferts et conservation : deux questions distinctes

Natura mentionne de possibles transferts vers les États-Unis. Cela ne prouve ni que l’usage est conforme ni qu’il est interdit ; cela oblige à vérifier les flux et les garanties. Source : politique de confidentialité.

Il faut identifier les entités destinataires, les pays, les accès possibles depuis l’étranger, puis le mécanisme de transfert qui s’applique vraiment, avec les garanties et évaluations complémentaires que la situation exige. Des données stockées en Europe peuvent rester accessibles à d’autres prestataires depuis ailleurs. Source : CNIL, identifier et traiter les transferts hors UE.

Pour la conservation, c’est à l’organisme de fixer des durées justifiées par ses objectifs et ses obligations. La durée proposée par l’outil n’est qu’un réglage. Source : CNIL, durées de conservation.

En pratique, nous traitons à part l’audio, la transcription de travail, le compte rendu validé et les traces d’action. Pour chacun : qui supprime, et une vérification que la suppression a bien eu lieu, exports compris. Un délai unique, retenu parce que c’est celui par défaut, n’est pas une décision.

Un contrôle humain qui serve à quelque chose

Natura présente NatureOS comme l’endroit où l’on gère connexions et permissions, suit les tâches et consulte leurs résultats. Une approbation serait demandée quand une action l’exige. Les connexions et les capacités varient d’un agent à l’autre, et chaque agent garde sa propre mémoire. Source : présentation de NatureOS.

Pour un pilote, nous préférons une règle qu’on peut vérifier : rien ne part à l’extérieur et rien d’engageant n’est modifié sans relecture par une personne désignée. L’écran de validation doit montrer le contenu, le destinataire et l’action exacte, et laisser le temps de corriger ou d’annuler.

Le relecteur regarde en priorité les noms, les chiffres, les réserves et qui a décidé quoi. “Nous pourrions envisager cette remise” ne doit pas devenir une remise accordée. Glisser exprès ce genre d’ambiguïté dans les tests est un bon moyen de juger l’outil. Ce sont des exigences que nous recommandons à l’organisme, pas des garanties qu’Interface offrirait aujourd’hui.

Avancer par étapes, et garder la trace de la décision

La CNIL recommande de partir de besoins concrets, d’évaluer les risques et d’encadrer l’IA générative, notamment par des règles internes. Source : questions-réponses sur l’IA générative.

La méthode que nous proposons aux DPO et aux référents :

Décrire un seul usage, ce qu’on en attend, et comment s’en passer sans enregistrer.
Lister les situations exclues et ce qu’on ne doit jamais capter.
Obtenir les réponses du fournisseur et documenter flux, responsabilités et garanties.
Préparer l’information, les accès, les durées et la procédure en cas d’incident.
Tester avec des données fictives : qualité des résumés, permissions, suppression, départ d’un utilisateur.
Présenter à la direction une décision claire (autorisation limitée, conditions préalables ou report), avec un responsable et une date de réexamen.

Reste la question de l’AIPD, à examiner au regard du traitement, des critères de risque et des listes applicables. Un objet nouveau n’impose pas à lui seul une AIPD ; un traitement susceptible d’engendrer un risque élevé, si, et avant sa mise en œuvre. Source : CNIL, comprendre l’AIPD.

Avant qu’une bague devienne la mémoire de vos réunions, il faut savoir ce qu’elle capte, où partent les informations, ce qui en reste et qui peut agir dessus. Plus l’objet est discret, plus ce travail doit se faire en amont.
Tweet231Partage65
Article précédent

SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense

Laurent de Cavel - DPO

DPO EXTERNALISE - Disponible du Lundi au Samedi - Contactez nous au 01 83 64 42 98 ou par mail à contact@dpo-partage.fr DPO PARTAGE est le leader des DPO en données de santé et données sensibles. - Retrouvez-nous sur Google News - Membre DPO FRANCE

Related Articles

Le Full Self Driving (FSD) - Tesla, et aussi Mercedes, BMW et autres marques
Actualités et DPO externalisé

Le Full Self Driving (FSD) – Tesla, et aussi Mercedes, BMW et autres marques

24 septembre 2026
Modèle IA open source : tracer sa généalogie
Actualités et DPO externalisé

Modèle IA open source : tracer sa généalogie

16 septembre 2026
agent d’IA autoréplicatif
Intelligence Artificielle

Agent d’IA autoréplicatif : la menace ne se limite pas aux modèles de pointe

6 août 2026
Agents IA : quand un test devient une vraie intrusion
Actualités et DPO externalisé

Agents IA : quand un test devient une vraie intrusion

31 juillet 2026
IA chez les fournisseurs : comment détecter les usages non déclarés ?
Actualités et DPO externalisé

IA chez les fournisseurs : comment détecter les usages non déclarés ?

30 juillet 2026
Agent IA autonome illustrant l'incident OpenAI et Hugging Face
Cybersécurité

Agent IA autonome : l’incident OpenAI et Hugging Face révèle une nouvelle menace

29 juillet 2026

APPLICATION RGPD

Démo gratuite

Découvrez DPO SUITE

Gérez votre conformité RGPD de A à Z avec une solution qui anticipe les évolutions réglementaires, sans effort supplémentaire.

Rappel par un expert dans les prochaines minutes

Vos données sont traitées pour répondre à votre demande. En savoir plus.

Demande envoyée !

Un expert DPO PARTAGE vous rappelle
dans les prochaines minutes.

Articles recommandés

Règles d'Entreprise Contraignantes (BCR)

Les Règles d’Entreprise Contraignantes (BCR) : Un Pilier de la Protection des Données dans un Contexte International

7 mars 2026
AFNOR SPEC 2217

Certification des SPSTI : ce que les directeurs doivent savoir

7 mars 2026
SPSTi Quel est le cadre juridique applicable au dossier médical

SPSTi : Quel est le cadre juridique applicable au dossier médical en santé au travail ?

7 mars 2026

Articles populaires

  • Arnaques Vinted guide complet

    Arnaques Vinted : le guide complet de toutes les escroqueries qui sévissent en 2026

    1681 Partages
    Partage 672 Tweet 420
  • Fausse convocation de la « Brigade de protection des Mineurs » : anatomie d’une arnaque bien rodée

    1175 Partages
    Partage 470 Tweet 294
  • Modèles d’autorisation de droit à l’image pour les entreprises : un guide essentiel

    15432 Partages
    Partage 6173 Tweet 3858
  • Le Full Self Driving (FSD) – Tesla, et aussi Mercedes, BMW et autres marques

    976 Partages
    Partage 390 Tweet 244
  • Telegram : ces paramètres de confidentialité que vous devriez activer immédiatement

    2861 Partages
    Partage 1144 Tweet 715
DPO PARTAGE DPO externalisé

DPO Partage se positionne comme un acteur clé dans le domaine de la protection des données personnelles, en offrant une gamme complète de services axés sur le Règlement Général sur la Protection des Données (RGPD). Notre structure fournit des informations régulières et pointues sur les dernières évolutions et exigences du RGPD, ce qui en fait une ressource précieuse pour les entreprises soucieuses de se conformer à la législation.

Faites appel à DPO PARTAGE pour votre conformité RGPD.
Contactez nous au 01 83 64 42 98
En savoir plus »

Articles récents

  • Natura : Une bague pour mémoriser vos réunions
  • SPEC 2217 et grille des amendes du CEPD : votre dossier de certification est aussi votre défense
  • AI Act et SPST : ce qui est reporté, et ce qui s’applique déjà
  • Archiver ou numériser les dossiers médicaux chez un prestataire : ce que la CNIL a répondu
  • Partenariats et conventions d’un SPST : qualifier les rôles avant de signer

Catégories

  • Mentions Légales
  • Politique de confidentialité
  • Politique cookies DPO Partagé
  • Nous contacter
SITE AUDITÉRGPDAudit automatiséby DPO-FRANCE

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD

Ravi de vous revoir"

Connectez-vous avec votre compte

Mot de passe oublié ?

Retrieve your password

Please enter your username or email address to reset your password.

Se connecter
Question ?

Question ?

Comment pouvons-nous vous aider ?

Être rappelé

Vos données sont traitées conformément au RGPD.

Voir une démo

Vos données sont traitées conformément au RGPD.

Demander un devis

Vos données sont traitées conformément au RGPD.

Demande envoyée !

Nous reviendrons vers vous très rapidement.

Une erreur est survenue

Veuillez réessayer ou nous contacter directement.

Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’utilisateur.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’utilisateurs afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}

Tapez votre recherche et appuyez sur Entree

Conformite RGPD Externaliser mon DPO Audit cybersecurite Se preparer a l'IA Act Conformite NIS2 Conformite DORA

Analyse en cours...

Analyse IA

Solution DPO FRANCE

Devis 24h

Articles

Recevoir notre veille ""

Newsletter via Brevo - desinscription a tout moment

Pas de résultat
Voir tous les résultats
  • Accueil
  • Cybersécurité
  • Trouver un DPO
  • Secteurs d’activité
  • Contact

© 2026 DPO PARTAGE - Pilote de votre conformité RGPD